
Değişiklik günlüğü
| Tarih | Değişiklik açıklaması |
|---|---|
| 27 Ekim 2023 | Risk Azaltma B'ye başvurular eklendi |
| Temmuz 17, 2023 | MMIO bilgisi eklendi |
Özet
Microsoft, kurgusal yürütme tarafı kanal güvenlik açıkları olarak bilinen saldırı sınıfının yeni türevlerinin farkındadır. Varyantlar, L1 Terminal Hatası (L1TF) ve Mikro Mimari Veri Örneklemesi (MDS) olarak adlandırılır. L1TF veya MDS'den başarıyla yararlanabilen bir saldırgan, güven sınırları boyunca ayrıcalıklı verileri okuyabilir.
14 Mayıs 2019 TARİHİNDE GÜNCELLENDİ: Intel 14 Mayıs 2019'da Mikro Mimari Veri Örneklemesi olarak bilinen kurgusal yürütme tarafı kanal güvenlik açıklarının yeni bir alt sınıfı hakkında bilgi yayımladı. Bunlara aşağıdaki CVE'ler atanmıştır:
- CVE-2018-11091 | Mikro Mimari Veri Örneklemesi Önbelleğe Alınamayan Bellek (MDSUM)
- CVE-2018-12126 | Mikro Mimari Deposu Arabellek Veri Örneklemesi (MSBDS)
- CVE-2018-12127 | Mikromimari Dolgu Arabelleği Veri Örneklemesi (MFBDS)
- CVE-2018-12130 | Mikro Mimari Yük Bağlantı Noktası Veri Örneklemesi (MLPDS)
12 KASIM 2019 TARIHINDE GÜNCELLENDI: Intel 12 Kasım 2019'da CVE-2019-11135 olarak atanan Intel® İşlem Eşitleme Uzantıları (Intel® TSX) İşlemi Zaman Uyumsuz Durdurma güvenlik açığıyla ilgili bir teknik tavsiye belgesi yayımladı. Microsoft, bu güvenlik açığının etkilerini azaltmaya yardımcı olan güncelleştirmeler yayımladı. Lütfen şunlara dikkat edin:
- İşletim sistemi korumaları, bazı Windows Server İS Sürümleri için varsayılan olarak etkinleştirilmiştir. Daha fazla bilgi için Microsoft Bilgi Bankası Makale 4072698'ne bakın.
- İşletim sistemi korumaları, tüm Windows İstemcisi İS Sürümleri için varsayılan olarak etkinleştirilmiştir. Daha fazla bilgi için Microsoft Bilgi Bankası Makale 4073119'na bakın.
Güvenlik açığına genel bakış
Sanallaştırma konakları gibi kaynakların paylaşıldığı ortamlarda, bir sanal makinede rastgele kod çalıştırabilen bir saldırgan, başka bir sanal makineden veya sanallaştırma ana bilgisayarının kendisinden bilgilere erişebilir.
Windows Server Uzak Masaüstü Hizmetleri (RDS) gibi sunucu iş yükleri ve Active Directory etki alanı denetleyicileri gibi daha adanmış roller de risk altındadır. Rastgele kod çalıştırabilen saldırganlar (ayrıcalık düzeyine bakılmaksızın) işletim sistemi veya şifreleme anahtarları, parolalar ve diğer hassas veriler gibi iş yükü gizli dizilerine erişebilir.
Windows istemci işletim sistemleri de özellikle güvenilmeyen kod çalıştırdıklarında, Windows Defender Credential Guard gibi Sanallaştırma Tabanlı Güvenlik özelliklerinden yararlandıklarında veya sanal makineleri çalıştırmak için Hyper-V kullandıklarında risk altındadır.
Bilginize: Bu güvenlik açıkları yalnızca Intel Core işlemcileri ve Intel Xeon işlemcileri etkiler.
Risk azaltmaya genel bakış
Bu sorunları çözmek için Microsoft, yazılım azaltıcı etkenler ve rehberlik geliştirmek üzere Intel ile birlikte çalışmaktadır. Güvenlik açıklarının etkisini azaltmaya yardımcı olacak yazılım güncelleştirmeleri yayımlandı. Mevcut tüm korumaları elde etmek için, cihaz OEM'lerinin mikro kodlarını da içerebilecek güncelleştirmeler gerekebilir.
Bu makalede aşağıdaki güvenlik açıklarının nasıl azaltılacağı açıklanmaktadır:
- CVE-2018-3620 | L1 Terminal Hatası – OS, SMM
- CVE-2018-3646 | L1 Terminal Hatası – VMM
- CVE-2018-11091 | Mikro Mimari Veri Örneklemesi Önbelleğe Alınamayan Bellek (MDSUM)
- CVE-2018-12126 | Mikro Mimari Deposu Arabellek Veri Örneklemesi (MSBDS)
- CVE-2018-12127 | Mikro Mimari Yük Bağlantı Noktası Veri Örneklemesi (MLPDS)
- CVE-2018-12130 | Mikromimari Dolgu Arabelleği Veri Örneklemesi (MFBDS)
- CVE-2019-11135 | Windows Çekirdek Bilgilerinin Açığa Çıkması Güvenlik Açığı
- CVE-2022-21123 | Paylaşılan Arabellek Veri Okuması (SBDR)
- CVE-2022-21125 | Paylaşılan Arabellek Veri Örneklemesi (SBDS)
- CVE-2022-21127 | Özel Kayıt Arabelleği Veri Örnekleme Güncelleştirmesi (SRBDS Güncelleştirmesi)
- CVE-2022-21166 | Cihaz Kaydı Kısmi Yazma (DRPW)
Güvenlik açıkları hakkında daha fazla bilgi edinmek için aşağıdaki güvenlik önerilerine bakın:
L1TF:ADV180018 | L1TF değişkenini azaltmak için Microsoft Kılavuzu
MMIO:ADV220002 | Intel İşlemci MMIO Eski Veri Güvenlik Açıklarına İlişkin Microsoft Kılavuzu
Windows Çekirdek Bilgilerinin Açığa Çıkması Güvenlik Açığı:CVE-2019-11135 | Windows Çekirdek Bilgilerinin Açığa Çıkması Güvenlik Açığı
Tehdidi azaltmak için gerekli eylemleri belirleme
Aşağıdaki bölümler, L1TF ve/veya MDS güvenlik açıklarından etkilenen sistemleri belirlemenize ve ayrıca riskleri anlamanıza ve azaltmanıza yardımcı olabilir.
Potansiyel performans etkisi
Test sırasında Microsoft, sistemin yapılandırmasına ve hangi azaltmaların gerekli olduğuna bağlı olarak bu azaltmalardan bazı performans etkileri olduğunu gördü.
Bazı müşterilerin L1TF ve MDS'den kaynaklanan riski tam olarak ele almak için hiper iş parçacığını (eşzamanlı çoklu iş parçacığı veya SMT olarak da bilinir) devre dışı bırakması gerekebilir. Hyper-threading'i devre dışı bırakmanın performans düşüşüne neden olabileceğini unutmayın. Bu durum, aşağıdakileri kullanan müşteriler için geçerlidir:
- Şu tarihten önceki Hyper-V sürümleri: Windows Server 2016Windows Server 2016 veya Windows 10Windows 10 sürüm 1607 (Yıldönümü Güncelleştirmesi)
- Credential Guard ve Device Guard gibi sanallaştırma tabanlı güvenlik (VBS) özellikleri
- Güvenilmeyen kod yürütülmesine izin veren yazılımlar (örneğin, bir yapı otomasyon sunucusu veya paylaşılan IIS barındırma ortamı)
Etki, donanıma ve sistemde çalışan iş yüklerine göre değişebilir. En yaygın sistem yapılandırması, hiper iş parçacığının etkinleştirilmesidir. Bu nedenle, sistemde hiper iş parçacığını devre dışı bırakma eylemini gerçekleştiren kullanıcı veya yönetici performans üzerinde bir etki yaratacaktır.
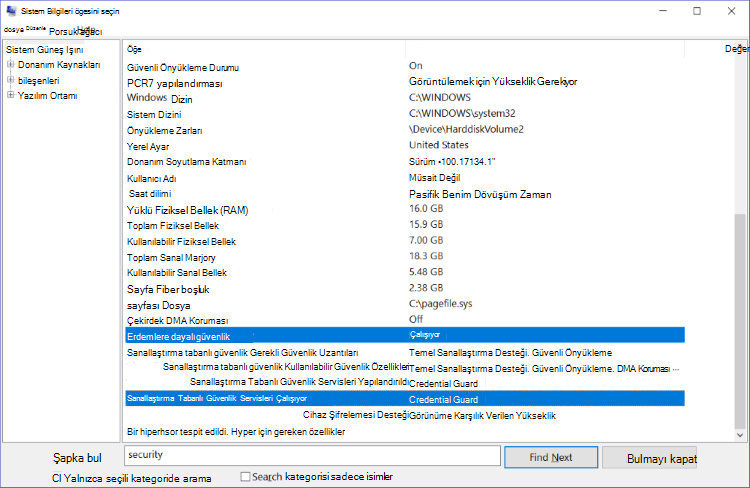
Bilginize: Sisteminizin VBS korumalı güvenlik özelliklerini kullanıp kullanmadığını belirlemek için şu adımları izleyin:
Başlat menüsüne MSINFO32 yazın.
Bilginize:Sistem Bilgileri penceresi açılır.
Aranan kutusuna güvenlik yazın.
Sağ bölmede, ekran görüntüsünde seçilen iki satırı bulun ve Sanallaştırma Tabanlı Güvenliğin etkinleştirilip etkinleştirilmediğini ve hangi sanal tabanlı güvenlik hizmetlerinin çalıştığını görmek için Değer sütununu kontrol edin.
Hyper-V çekirdek zamanlayıcısı, Hyper-V sanal makinelerine karşı L1TF ve MDS saldırı vektörlerini azaltırken, hiper iş parçacığının etkin kalmasına izin verir. Çekirdek zamanlayıcı, Windows Server 2016Windows Server 2016 ve Windows 10Windows 10 sürüm 1607 ile başlayarak kullanılabilir. Bu, sanal makinelere en az performans etkisi sağlar.
Çekirdek zamanlayıcı, VBS korumalı güvenlik özelliklerine karşı L1TF veya MDS saldırı vektörlerini azaltmaz. Daha fazla bilgi için, Risk Azaltma C'ye ve aşağıdaki Sanallaştırma Blogu makalesine bakın:
Intel'den performans etkisi hakkında ayrıntılı bilgi için aşağıdaki Intel web sitesine gidin:
Etkilenen sistemleri ve gerekli risk azaltıcı etkenleri belirleme
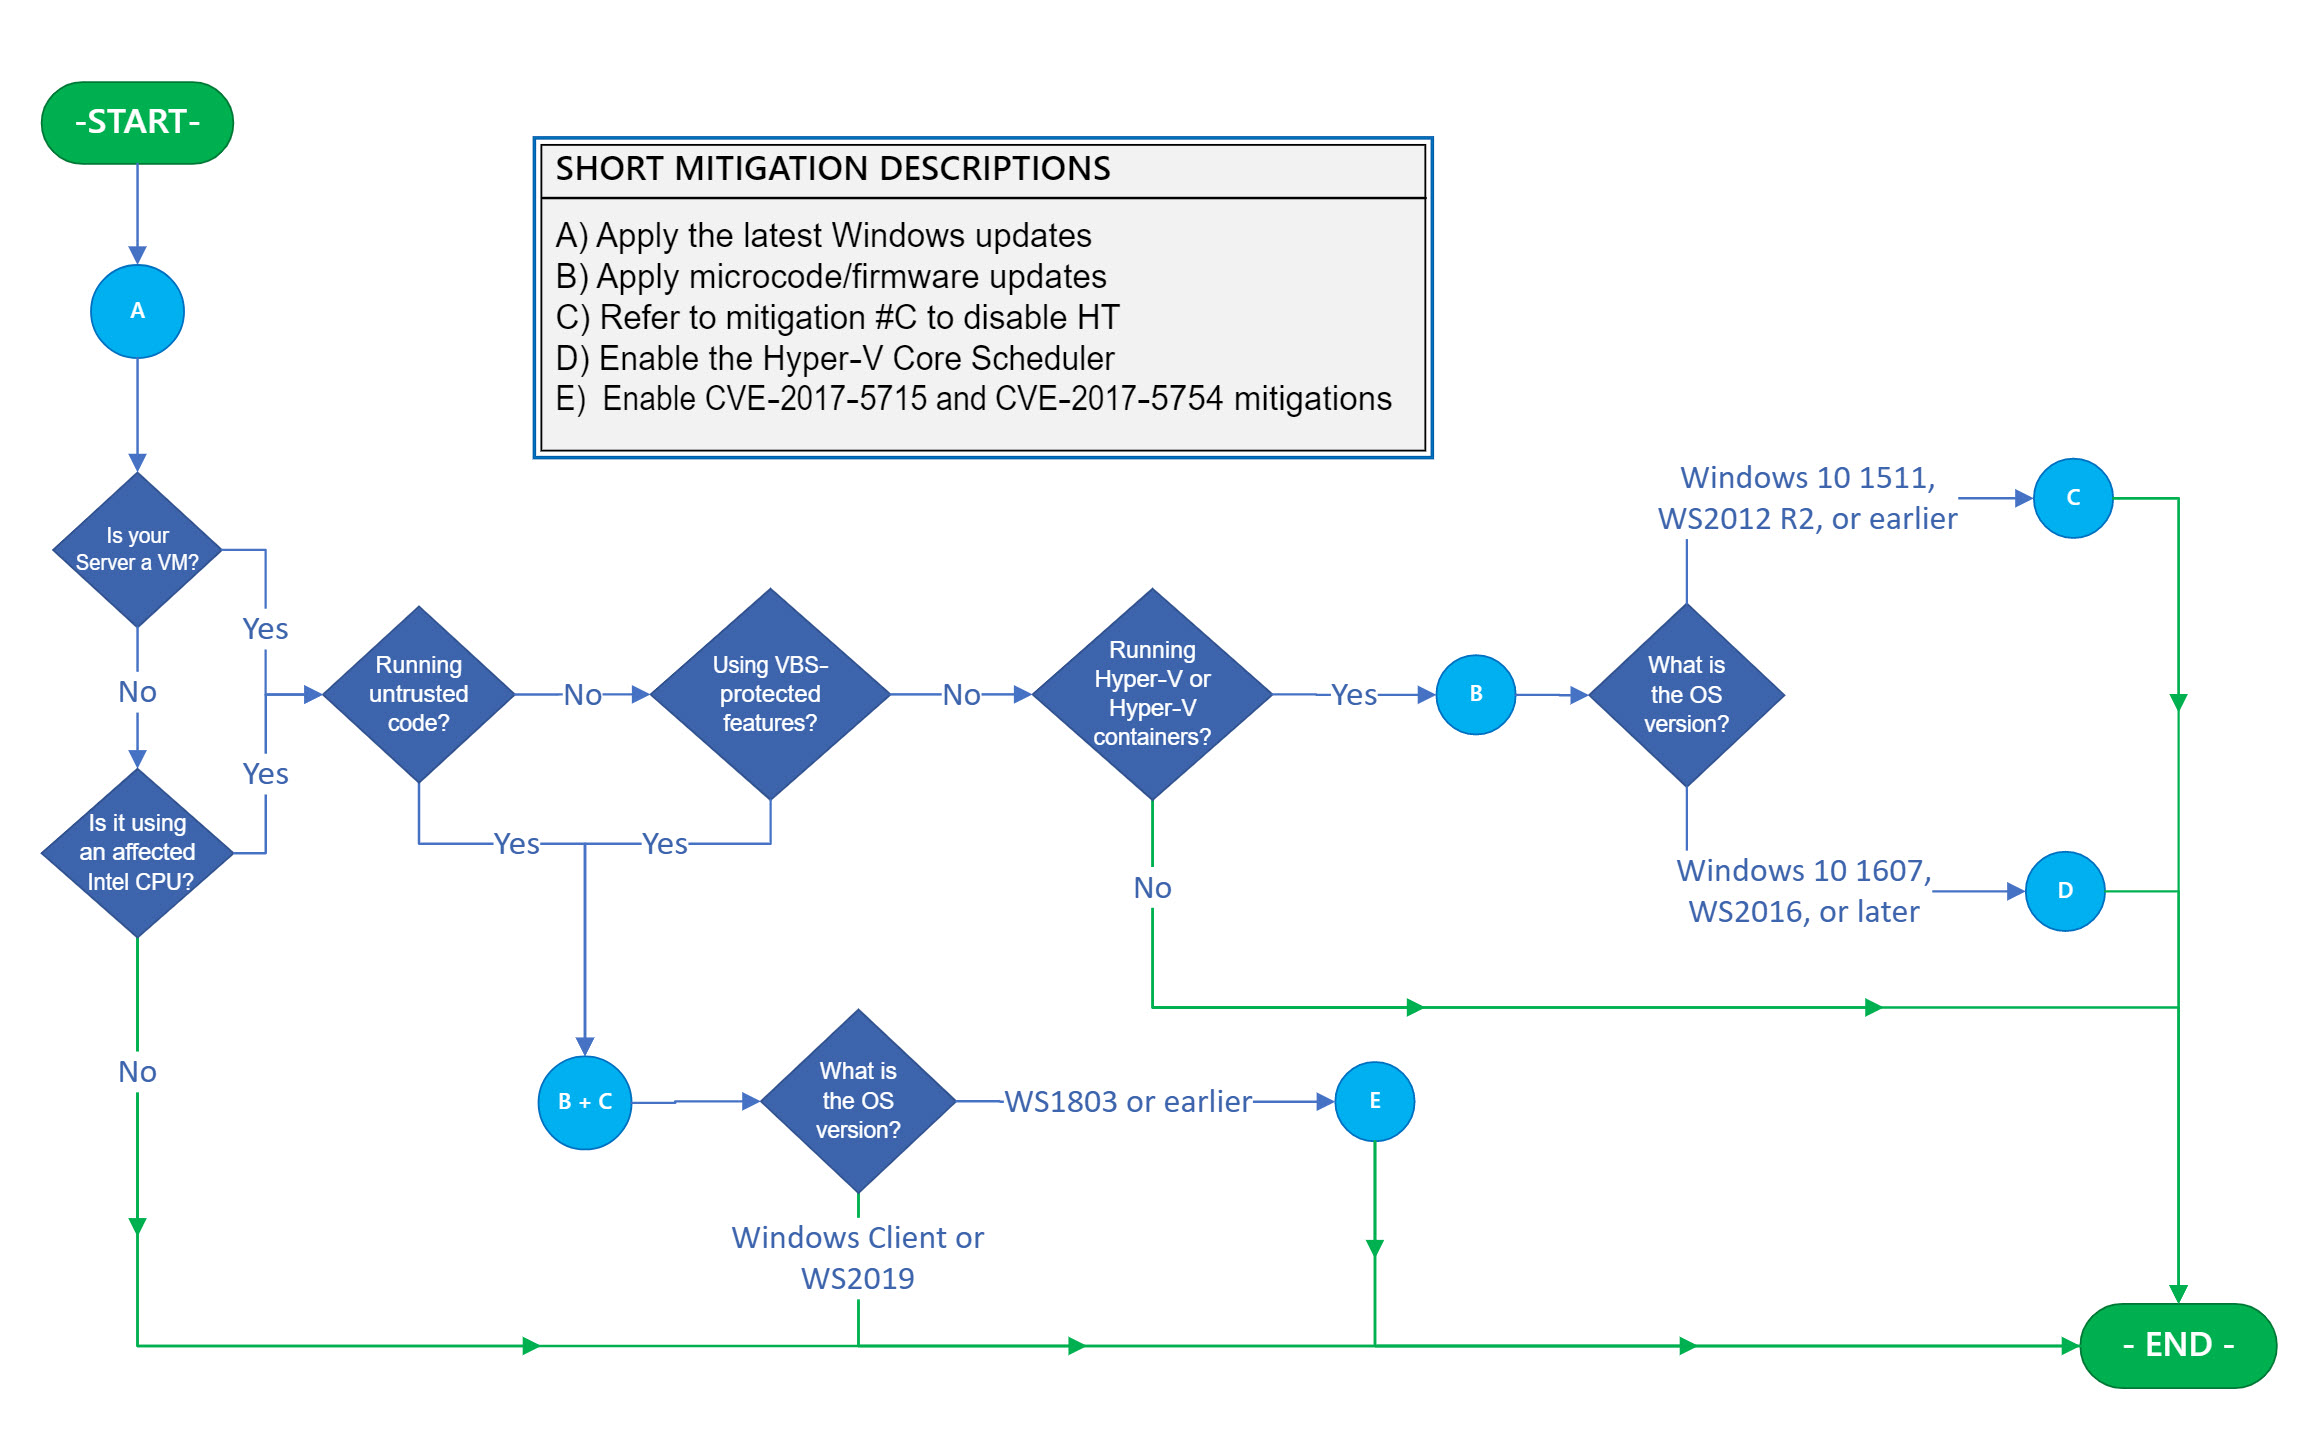
Şekil 1'deki akış çizelgesi, etkilenen sistemleri tanımlamanıza ve doğru eylem kümesini belirlemenize yardımcı olabilir.
Önemli: Sanal makineler kullanıyorsanız, risk azaltmaları her ikisi için de geçerli olabileceğinden akış çizelgesini Hyper-V konaklarına ve etkilenen her VM konuğuna ayrı ayrı göz önünde bulundurmanız ve uygulamanız gerekir. Özellikle, bir Hyper-V ana bilgisayarı için akış çizelgesi adımları, VM'ler arası korumalar ve konak içi korumalar sağlar. Ancak, bu azaltmaları yalnızca Hyper-V ana bilgisayarına uygulamak, VM içi koruma sağlamak için yeterli değildir. VM içi koruma sağlamak için akış çizelgesini her Windows VM'sine uygulamanız gerekir. Çoğu durumda bu, kayıt defteri anahtarlarının VM'de ayarlandığından emin olmak anlamına gelir.
Akış şemasında gezinirken, sistem yapılandırmalarınıza özgü L1TF saldırı vektörlerini azaltmak için gereken bir eyleme veya bir dizi eyleme eşlenen harfli mavi dairelerle karşılaşacaksınız. Karşılaştığınız her eylem uygulanmalıdır. Yeşil bir çizgiyle karşılaştığınızda, sona giden doğrudan bir yolu gösterir ve ek risk azaltma adımları yoktur.
Her harfli risk azaltmanın kısa biçimli bir açıklaması, sağ taraftaki göstergeye eklenmiştir. Adım adım yükleme ve yapılandırma yönergelerini içeren her risk azaltma işleminin ayrıntılı açıklamaları "Azaltıcı Etkenler" bölümünde verilmiştir.
Risk Azaltıcı Etkenler
Önemli: Aşağıdaki bölümde, YALNIZCA önceki bölümde Şekil 1'deki akış şeması tarafından belirlenen belirli koşullar altında uygulanması gereken azaltıcı etkenler açıklanmaktadır. Akış çizelgesinde belirli bir risk azaltmanın gerekli olduğu belirtilmedikçe bu azaltmaları UYGULAMAYIN.
Bazı korumaları etkinleştirmek için yazılım ve mikro kod güncelleştirmelerine ek olarak el ile yapılandırma değişiklikleri de gerekebilir. Ayrıca Kurumsal müşterilerin içerik değişiklikleri konusunda uyarılmak için güvenlik bildirimleri posta göndericisine kaydolmalarını öneririz. (Bkz. Microsoft Teknik Güvenlik Bildirimleri.)
Risk Azaltma A
En son Windows güncelleştirmelerini edinme ve uygulama
Aylık Windows güvenlik güncelleştirmeleri de dahil olmak üzere tüm kullanılabilir Windows işletim sistemi güncelleştirmelerini uygulayın. Etkilenen ürünler tablosunu şurada görebilirsiniz: Microsoft Güvenlik Danışmanı | L1TF için ADV 180018, Güvenlik Danışmanlığı | MDS için ADV 190013 , Güvenlik Danışmanı | MMIO için ADV220002 ve Güvenlik Açığı | Windows Çekirdek Bilgilerinin Açığa Çıkması Güvenlik Açığı için CVE-2019-11135 .
Risk Azaltma B
En son mikro kod veya üretici yazılımı güncelleştirmelerini edinme ve uygulama
En son Windows güvenlik güncelleştirmelerini yüklemenin yanı sıra işlemci mikro kodu veya üretici yazılımı güncelleştirmesi de gerekebilir. Cihaz OEM'inden cihazınız için uygun olan en son mikro kod güncelleştirmesini alıp uygulamanızı öneririz. Mikro kod veya üretici yazılımı güncelleştirmeleri hakkında daha fazla bilgi için aşağıdaki başvurulara bakın:
- KB4093836: Intel Mikro Kod Güncelleştirmeler Özeti
- Mikro Kodun Gizemini Çözücü GüncelleştirmelerGüncelleştirmeler for Intel and AMD Processors topluluk makalesi
- Intel Ürün Güvenliği Merkezi Tavsiyeleri
- AMD Ürün Güvenliği
Bilginize: İç içe sanallaştırma kullanıyorsanız (konuk VM'de Hyper-V kapsayıcıları çalıştırmak dahil), konuk VM'de yeni mikro kod aydınlanmalarını kullanıma sunmanız gerekir. Bunun için VM yapılandırmasının sürüm 8'e yükseltilmesi gerekebilir. Sürüm 8 varsayılan olarak mikro kod aydınlanmalarını içerir. Daha fazla bilgi ve gerekli adımlar için aşağıdaki makaleye Microsoft Docs makaleye bakın:
Hyper-V'yi İç İçe Sanallaştırma Özellikli Bir Sanal Makinede Çalıştırma
Risk Azaltma C
Hyper-threading'i (HT) devre dışı bırakmalı mıyım?
L1TF ve MDS güvenlik açıkları, Hyper-V sanal makinelerinin gizliliğinin ve Microsoft Sanallaştırma Tabanlı Güvenlik (VBS) tarafından korunan gizli dizilerin bir yan kanal saldırısı kullanılarak tehlikeye atılması riskini beraberinde getirir. Hyper-Threading (HT) etkinleştirildiğinde, hem Hyper-V hem de VBS tarafından sağlanan güvenlik sınırları zayıflar.
Hyper-V çekirdek zamanlayıcısı (Windows Server 2016 ve Windows 10 sürüm 1607'den başlayarak kullanılabilir), Hyper-V sanal makinelerine karşı L1TF ve MDS saldırı vektörlerini azaltırken, Hyper-Threading etkin kalmasına izin verir. Bu, performansta minimum etki sağlar.
Hyper-V çekirdek zamanlayıcısı, VBS korumalı güvenlik özelliklerine karşı L1TF veya MDS saldırı vektörlerini azaltmaz. L1TF ve MDS güvenlik açıkları, Hyper-Threading (HT) etkinleştirildiğinde VBS gizli dizilerinin gizliliğinin bir yan kanal saldırısı yoluyla tehlikeye atılma riski oluşturarak VBS tarafından sağlanan güvenlik sınırını zayıflatır. Bu artan riske rağmen, VBS hala değerli güvenlik avantajları sağlar ve HT etkinken bir dizi saldırıyı azaltır. Bu nedenle, VBS'nin HT özellikli sistemlerde kullanılmaya devam etmesini öneririz. VBS'nin gizliliği üzerindeki L1TF ve MDS güvenlik açıklarının olası riskini ortadan kaldırmak isteyen müşteriler, bu ek riski azaltmak için HT'yi devre dışı bırakmayı düşünmelidir.
L1TF ve MDS güvenlik açıklarının, Windows Server 2016'den önceki Hyper-V sürümlerinin gizliliği veya VBS güvenlik özellikleri açısından oluşturduğu riski ortadan kaldırmak isteyen müşteriler, kararı tartmalı ve riski azaltmak için HT'yi devre dışı bırakmayı düşünmelidir. Genel olarak, bu karar aşağıdaki yönergelere dayanabilir:
- Windows 10 sürüm 1607, Hyper-V çalıştırmayan ve VBS korumalı güvenlik özellikleri kullanmayan Windows Server 2016 ve daha yeni sistemler için müşteriler HT'yi devre dışı bırakmamalıdır.
- TWindows 10Windows 10 sürüm 1607, Windows Server 2016Windows Server 2016 ve Core Scheduler ile Hyper-V çalıştıran ancak VBS korumalı güvenlik özelliklerini kullanmayan daha yeni sistemler, müşteriler HT'yi devre dışı bırakmamalıdır.
- Windows 10 sürüm 1511, Windows Server 2012 R2 ve Hyper-V çalıştıran önceki sistemler için müşteriler, riski azaltmak için HT'yi devre dışı bırakmayı düşünmelidir.
HT'yi devre dışı bırakmak için gereken adımlar OEM'den OEM'e farklılık gösterir. Ancak, genellikle BIOS veya üretici yazılımı kurulum ve yapılandırma araçlarının bir parçasıdır.
Microsoft ayrıca, BIOS veya bellenim kurulum ve yapılandırma araçlarınızda HT'yi devre dışı bırakmak zor veya imkansızsa, Hyper-Threading teknolojisini bir yazılım ayarı aracılığıyla devre dışı bırakma özelliğini de tanıttı. HT'yi devre dışı bırakmak için yazılım ayarı, BIOS veya üretici yazılımı ayarınıza ikincildir ve varsayılan olarak devre dışıdır (yani HT, BIOS veya üretici yazılımı ayarınızı izleyecektir). Bu ayar ve bunu kullanarak HT'nin nasıl devre dışı bırakılacağı hakkında daha fazla bilgi edinmek için aşağıdaki makaleye bakın:
4072698 Kurgusal yürütme tarafı kanal güvenlik açıklarına karşı koruma için Windows Server kılavuzu
Mümkün olduğunda, HT'nin devre dışı bırakıldığına dair en güçlü garanti için BIOS'unuzda veya üretici yazılımınızda HT'yi devre dışı bırakmanız önerilir.
Bilginize: Hyperthreading'in devre dışı bırakılması CPU çekirdeklerini azaltacaktır. Bunun, çalışması için minimum CPU çekirdeği gerektiren özellikler üzerinde etkisi olabilir. Örneğin, Windows Defender Application Guard (WDAG).
Risk Azaltma D
Hyper-V çekirdek zamanlayıcıyı etkinleştirin ve çekirdek başına VM donanımı iş parçacığı sayısını 2 olarak ayarlayın
Bilginize: Bu azaltma adımları yalnızca sürüm 1809'dan önceki Windows Server 2016 ve Windows 10 sürümleri için geçerlidir. Çekirdek zamanlayıcı Windows ServerWindows Server 2019 ve Windows 10Windows 10 sürüm 1809'da varsayılan olarak etkinleştirilmiştir.
Çekirdek zamanlayıcıyı kullanmak, ilk olarak Hyper-V konağında zamanlayıcıyı etkinleştirmenizi ve ardından çekirdek başına donanım iş parçacığı sayısını iki (2) olarak ayarlayarak her VM'yi bundan yararlanacak şekilde yapılandırmanızı gerektiren iki aşamalı bir işlemdir.
Windows Server 2016 ve Windows 10 sürüm 1607'de kullanıma sunulan Hyper-V çekirdek zamanlayıcı, klasik zamanlayıcı mantığına yeni bir alternatiftir. Çekirdek zamanlayıcı, HT özellikli Hyper-V ana bilgisayarında çalışan VM'lerin içindeki iş yükleri için daha düşük performans değişkenliği sunar.
Hyper-V'nin çekirdek zamanlayıcısı ve etkinleştirme adımlarının ayrıntılı açıklaması için aşağıdaki Windows BT Pro Merkezi makalesine bakın:
Hyper-V hiper yönetici zamanlayıcı türlerini anlama ve kullanma
Windows Server 2016 veya Windows 10 üzerinde Hyper-V çekirdek zamanlayıcısını etkinleştirmek için aşağıdaki komutu girin:
bcdedit /set HypervisorSchedulerType core
Ardından, belirli bir VM'nin çekirdek başına donanım iş parçacığı sayısını iki (2) olarak yapılandırıp yapılandırmayacağınıza karar verin. Sanal işlemcilerin bir konuk sanal makinede hiper iş parçacıklı olduğu gerçeğini ortaya çıkarırsanız, VM işletim sistemindeki zamanlayıcıyı ve ayrıca VM iş yüklerini kendi iş zamanlamalarında HT kullanacak şekilde etkinleştirirsiniz. Bunu yapmak için, VMName'in> sanal makinenin adı olduğu < aşağıdaki PowerShell komutunu girin:
Set-VMProcessor -VMName< VMName> -HwThreadCountPerCore 2
Risk Azaltma E
CVE-2017-5715, CVE-2017-5754 ve CVE-2019-11135 önerileri için risk azaltmaları etkinleştirin
Bilginize: Bu azaltıcı etkenler Windows Server, Windows Server 2019 ve Windows istemci işletim sistemlerinde varsayılan olarak etkindir.
CVE-2017-5715, CVE-2017-5754 ve CVE-2019-11135 önerilerine yönelik risk azaltmaları etkinleştirmek için aşağıdaki makalelerde yer alan kılavuzu kullanın:
Kurgusal yürütme tarafı kanal güvenlik açıklarına karşı koruma için 4072698 Windows Server kılavuzu
Bilginize: Bu azaltmalar, Windows çekirdeği için ve ayrıca CVE-2018-3620'de açıklanan azaltmalar için güvenli sayfa çerçevesi bit azaltmayı içerir ve otomatik olarak etkinleştirir. Güvenli sayfa çerçevesi bit azaltmanın ayrıntılı bir açıklaması için aşağıdaki Güvenlik Araştırması & Savunma Blogu makalesine bakın:
L1 Terminal Arızasının (L1TF) analizi ve azaltılması
Başvurular
TAzureAzure'daki kurgusal yürütme yan kanal güvenlik açıklarının azaltılması için rehberlik
Üçüncü taraf bilgileri hakkında bildirim
Bu makalede açıklanan üçüncü taraf ürünleri, Microsoft'tan bağımsız şirketler tarafından üretilmektedir. Bu ürünlerin performansı veya güvenilirliğiyle ilgili zımni veya başka türlü hiçbir garanti vermiyoruz.
Teknik destek bulmanıza yardımcı olmak için üçüncü tarafların iletişim bilgilerini sağlıyoruz. Bu kişi bilgileri bildirilmeksizin değiştirilebilir. Bu üçüncü taraf iletişim bilgilerinin doğruluğunu garanti etmiyoruz.