
Özet
Kaba kuvvet saldırıları, günümüzde Windows bilgisayarların saldırıya uğramasının ilk üç yolundan biridir. Ancak, Windows cihazları şu anda yerleşik yerel Yönetici hesaplarının kilitlenmesine izin vermemektedir. Bu, uygun ağ segmentasyonu veya izinsiz giriş algılama hizmetinin varlığı olmadan, yerleşik yerel Yönetici hesabının parolayı belirlemeye çalışmak için sınırsız deneme yanılma saldırılarına maruz kalabileceği senaryolar oluşturur. Bu, ağ üzerinden Uzak Masaüstü Protokolü (RDP) kullanılarak yapılabilir. Parolalar uzun veya karmaşık değilse, modern CPU'lar ve GPU'lar kullanılarak böyle bir saldırıyı gerçekleştirmek için gereken süre önemsiz hale geliyor.
Başka deneme yanılma saldırılarını önlemek amacıyla, Yönetici hesapları için hesap kilitlemeleri uyguluyoruz. 11 Ekim 2022 veya sonraki Windows toplu güncelleştirmelerinden itibaren, yerleşik yerel Yönetici hesabı kilitlemelerini etkinleştirmek için yerel bir ilke kullanıma sunulacaktır. Bu ilke, Yerel Bilgisayar İlkesi\Bilgisayar Yapılandırması\Windows Ayarları\Güvenlik Ayarları\Hesap İlkeleri\Hesap Kilitleme İlkeleri altında bulunabilir.
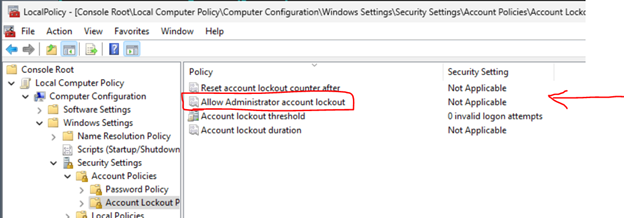
Mevcut bilgisayarlar için bu değerin yerel veya etki alanı GPO kullanılarak etkinleştirildi olarak ayarlanması, yerleşik yerel Yönetici hesabını kilitleme olanağı sağlar. Bu tür ortamlar, Hesap Kilitleme İlkeleri altındaki diğer üç ilkeyi ayarlamayı da göz önünde bulundurmalıdır. Temel önerimiz bunları 10/10/10 olarak ayarlamanızdır. Bu, 10 dakika içinde 10 başarısız denemeden sonra hesabın kilitleneceği ve kilitlenmenin 10 dakika süreceği anlamına gelir. Bundan sonra, hesabın kilidi otomatik olarak açılacaktır.
Notlar Yeni kilitleme davranışı yalnızca RDP girişimleri gibi ağda oturum açmaları etkiler. Kilitleme süresi boyunca konsolda oturum açmaya izin verilir.
Windows 11, sürüm 22H2'deki yeni bilgisayarlar veya ilk kurulumdan önce 11 Ekim 2022 Windows toplu güncelleştirmelerini içeren yeni bilgisayarlar için bu ayarlar varsayılan olarak sistem kurulumunda yapılır. Bu, SAM veritabanının örneği yeni bir bilgisayarda ilk kez oluşturulduğunda oluşur. Bu nedenle, yeni bir bilgisayar ayarlandıysa ve daha sonra Ekim güncelleştirmeleri yüklendiyse, varsayılan olarak güvenli olmayacaktır. Daha önce açıklandığı gibi ilke ayarlarını gerektirir. Bu ilkelerin yeni bilgisayarınıza uygulanmasını istemiyorsanız, bu yerel ilkeyi ayarlayabilir veya "Yönetici hesabı kilitlemeye izin ver" Devre Dışı ayarını uygulamak için bir grup ilkesi oluşturabilirsiniz.
Buna ek olarak, yerleşik bir yerel Yönetici hesabı kullanılıyorsa yeni bilgisayarda parola karmaşıklığını zorunlu tutuyoruz. Parola, üç temel karakter türünden (küçük harf, büyük harf ve sayılar) en az ikisine sahip olmalıdır. Bu, bu hesapların bir deneme yanılma saldırısı nedeniyle tehlikeye girmesine karşı daha fazla korumaya yardımcı olur. Ancak, daha az karmaşık bir parola kullanmak isterseniz, yine de Yerel Bilgisayar İlkesi\Bilgisayar Yapılandırması\Windows Ayarları\Güvenlik Ayarları\Hesap İlkeleri\Parola İlkesi'nde uygun parola ilkelerini ayarlayabilirsiniz.
Daha fazla bilgi
Eklenen değişiklikler, yerleşik yerel Yönetici hesabı için DOMAIN_LOCKOUT_ADMINS ve DOMAIN_PASSWORD_COMPLEX bayrağını destekler. Daha fazla bilgi için bkz. DOMAIN_PASSWORD_INFORMATION (ntsecapi.h).
| Değer | Anlamı |
|---|---|
|
DOMAIN_LOCKOUT_ADMINS 0x00000008L |
Yerleşik yerel Yönetici hesabının ağda oturum açmalarına karşı kilitlenmesine izin verir. |
|
DOMAIN_PASSWORD_COMPLEX 0x00000001L |
Parola, aşağıdaki karakter türlerinden en az ikisinin karışımından oluşmalıdır:
|