
Microsoft đã giới thiệu tính năng phát hiện bẻ khóa/root cho tài khoản cơ quan hoặc trường học trong Microsoft Authenticator. Thay đổi này tăng cường bảo mật bằng cách ngăn tài khoản cơ quan hoặc trường học trong Authenticator hoạt động trên các thiết bị đã bị bẻ khóa.
Nếu Authenticator phát hiện thiết bị của bạn đã bị bẻ khóa, tất cả các tài khoản cơ quan hoặc trường học hiện có và mới sẽ bị chặn nhằm bảo vệ tổ chức của bạn.
Lưu ý
Tính năng này không yêu cầu cấu hình hoặc kiểm soát của người quản trị CNTT và các tài khoản cá nhân không bị ảnh hưởng.
"Thiết bị của bạn đã bị bẻ khóa" trong Authenticator có nghĩa là gì?
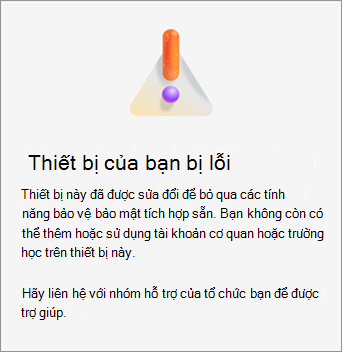
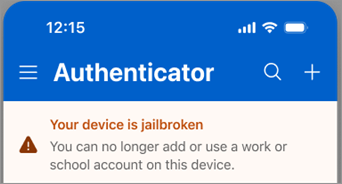
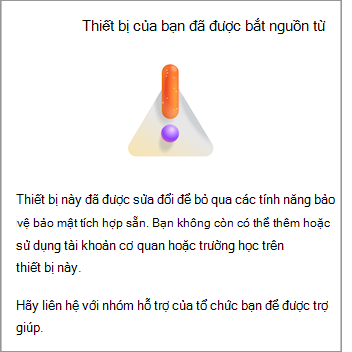
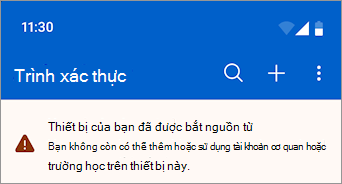
Nếu bạn có thiết bị đã bẻ khóa, bạn sẽ thấy lỗi trong mọi thao tác tương tác liên quan đến tài khoản cơ quan hoặc trường học trong Authenticator. Nội dung lỗi cho biết Thiết bị của bạn đã bị bẻ khóa và Bạn không thể thêm hay sử dụng tài khoản nơi làm việc hoặc trường học trên thiết bị này nữa.
Tìm hiểu thêm
Đọc bài đăng blog tiếng Anh này về Jailbreak or root có nghĩa là gì?
Bạn cần thêm trợ giúp?
Để được trợ giúp loại bỏ bẻ khóa hoặc sửa đổi đã root hoặc về cách đảm bảo liên tục đăng nhập, hãy liên hệ với nhóm hỗ trợ của tổ chức bạn.