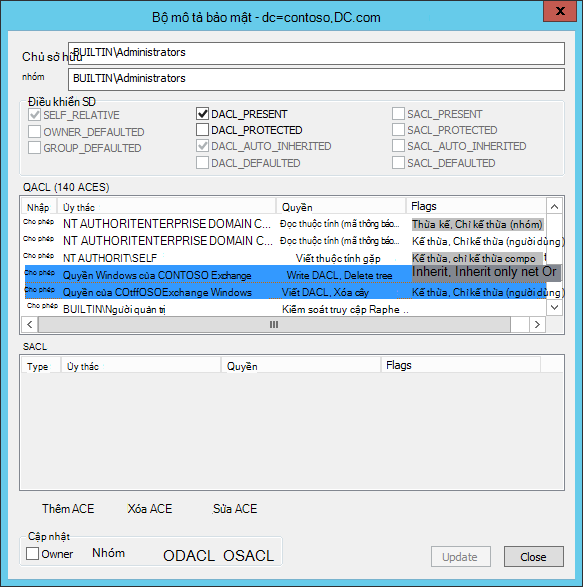
Tình huống
Hãy cân nhắc các trường hợp sau:
- Bạn đang chạy Exchange Server bằng cách sử dụng Mô hình Quyền Chia sẻ được cài đặt theo mặc định cho Exchange Server.
- Các mục Kiểm soát Truy nhập được đưa vào trong Rừng Active Directory. Điều này cung cấp cho Exchange Server mức quyền thư mục nâng cao.
Nguyên nhân
Exchange Server là một ứng dụng hỗ trợ dịch vụ thư mục. Do đó, nó phải có khả năng sửa đổi các thuộc tính liên quan đến các đối tượng được hỗ trợ Exchange Server. Điều này bao gồm khả năng sửa đổi Danh sách Kiểm soát Truy nhập Tùy ý (DACL) trong một số trường hợp. Do các đối tượng này có thể tồn tại ở bất kỳ đâu trong cấu trúc phân cấp tên miền, Exchange Server cấp quyền cho máy chủ đang chạy Exchange Server ở gốc của tên miền. Điều này được thực hiện nhằm đảm bảo rằng các quyền được chuyển cho tất cả các đối tượng áp dụng.
Exchange Server hiện không sử dụng cờ Chỉ Kế thừa khi phát tán DACL được đánh giá. Điều này không áp dụng cho mô hình Quyền Tách Active Directory. Trong cấu hình quyền tách, Exchange Server áp dụng kiểu quyền không cấp cho máy chủ khả năng tạo hoặc sửa đổi các tên bảo mật chính trong thư mục.
Trạng thái
Hành vi này là có chủ ý. Điều này cung cấp cho người quản trị Exchange sự linh hoạt trong việc quản lý các thuộc tính trên đối tượng Exchange Server phù hợp với vai trò người quản trị Exchange của họ. Người quản trị Exchange được kỳ vọng có thể tạo tài khoản người dùng và hộp thư, cũng như gán lại đối tượng kiểu hộp thư làm hộp thư tài nguyên hoặc hộp thư được chia sẻ nếu Exchange Server đang chạy trong Mô hình Quyền Dùng chung.
Giải pháp
Microsoft đã đánh giá các quyền được cấp cho máy chủ đang chạy Exchange Server và cho người quản trị Exchange trong các kịch bản xác định. Microsoft đã xác định rằng có thể thực hiện các thay đổi làm giảm các quyền được cấp trong miền Active Directory. Thay đổi quyền thực tế sẽ khác nhau tùy thuộc vào phiên bản Exchange Server được sử dụng.
Quy trình trong mục này trả tất cả các môi trường về một hồ sơ quyền thư mục thu hẹp, chung.
Để giải quyết sự cố này trên Exchange Server 2013 trở lên, khách hàng nên cài đặt bản cập nhật tích lũy sau đây, sao cho phù hợp với môi trường của mình:
- Exchange Server 2019 – Cập nhật tích lũy 1
- Exchange Server 2016 – Cập nhật tích lũy 12
- Exchange Server 2013 – Cập nhật Tích lũy 22
Các môi trường sử dụng Exchange Server 2013 hoặc phiên bản mới hơn yêu cầu gói cập nhật tích lũy cập nhật để thực thi /PrepareAD theo cách thủ công trong bất kỳ Rừng Active Directory nào có cài đặt Exchange Server hoặc sơ đồ thư mục đã được chuẩn bị để lưu trữ các máy chủ đang chạy Exchange Server. Ngoài ra, những khách hàng sử dụng nhiều miền trong một cụm rừng duy nhất sẽ phải chạy /PrepareDomain trong tất cả các miền trong nhóm để giảm mức quyền được cấp cho người quản trị Exchange Server và Exchange.
Lưu ý Thao tác /PrepareDomain tự động chạy trong miền Active Directory nơi / PrepareAD đang chạy. Tuy nhiên, có thể sẽ không cập nhật được các miền khác trong rừng. Vì lý do này, người quản trị miền nên chạy /PrepareDomain trong các miền khác trong rừng.
Để biết thêm thông tin về các khóa chuyển /Prepare được Exchange Server sử dụng, hãy xem Chuẩn bị Active Directory và tên miền cho Exchange Server.
Các thao tác chuẩn bị trong các bản cập nhật tích lũy cập nhật này tạo ra những thay đổi sau đây cho môi trường Active Directory.
Exchange Server 2016 trở lên
Đối tượng AdminSDHolder trên miền được cập nhật để loại bỏ ACE "Cho phép" cấp cho nhóm "Hệ thống con đáng tin cậy của Exchange" quyền "Ghi DACL" trên các loại đối tượng kế thừa "Nhóm".
Exchange Server 2013 trở lên
Mục nhập Kiểm soát Truy nhập "Cho phép" (ACE) cấp cho nhóm "Quyền Exchange Windows" quyền "Ghi DACL" cho các kiểu đối tượng kế thừa "User" và "INetOrgPerson" được cập nhật để bao gồm cờ "Chỉ Kế thừa" trên đối tượng gốc của tên miền.
Exchange Server 2010
Khách hàng đang chạy Exchange Server 2010 nên áp dụng các bản cập nhật thủ công sau đây cho môi trường của họ bằng cách sử dụng công cụ LDP.
Khởi động công cụ LDP (Trong hộp Chạy , nhập ldp.exe, rồi nhấn Enter).
Kết nối với không gian tên miền mà bạn muốn cập nhật. (Trên menu Tệp , bấm Kết nối).
Liên kết với không gian tên miền bằng cách sử dụng thông tin xác thực của Người Quản trị Miền. (Trên menu Tệp , bấm Kết gáy.)
Xem cây bằng cách sử dụng DN cơ sở tương ứng với gốc của ngữ cảnh miền được cập nhật. (Trên menu Dạng xem , bấm vào Cây cây.)
Ví dụ: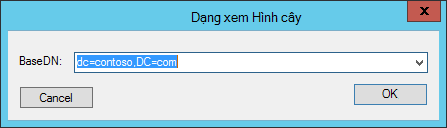
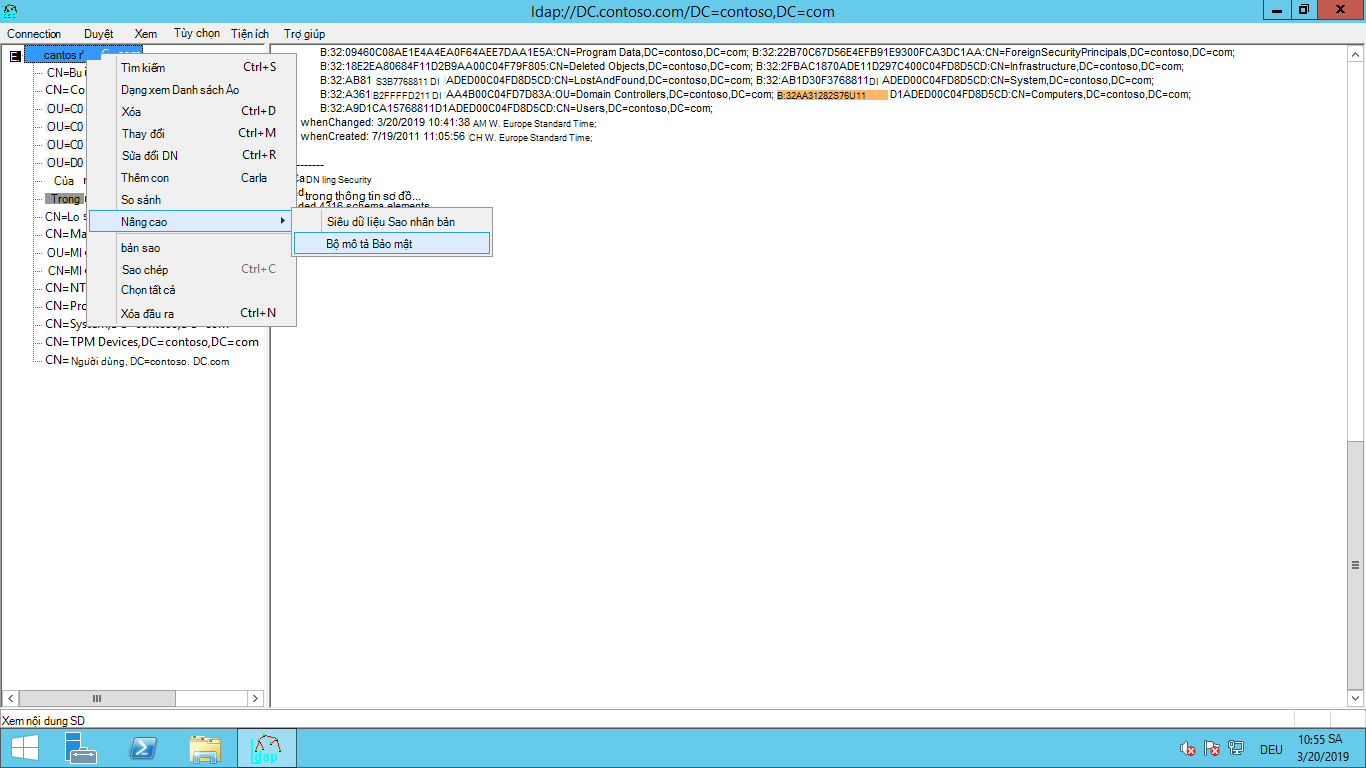
Mở Danh sách Kiểm soát Truy nhập Miền. (Bấm chuột phải vào miền, bấm vào Nâng cao, rồi bấm vào Mô tả Bảo mật.)
Tìm hai ACE "Cho phép" cấp quyền "Ghi DACL" cho nhóm "Quyền Exchange Windows" trên các loại đối tượng kế thừa "User" và "INetOrgPerson":
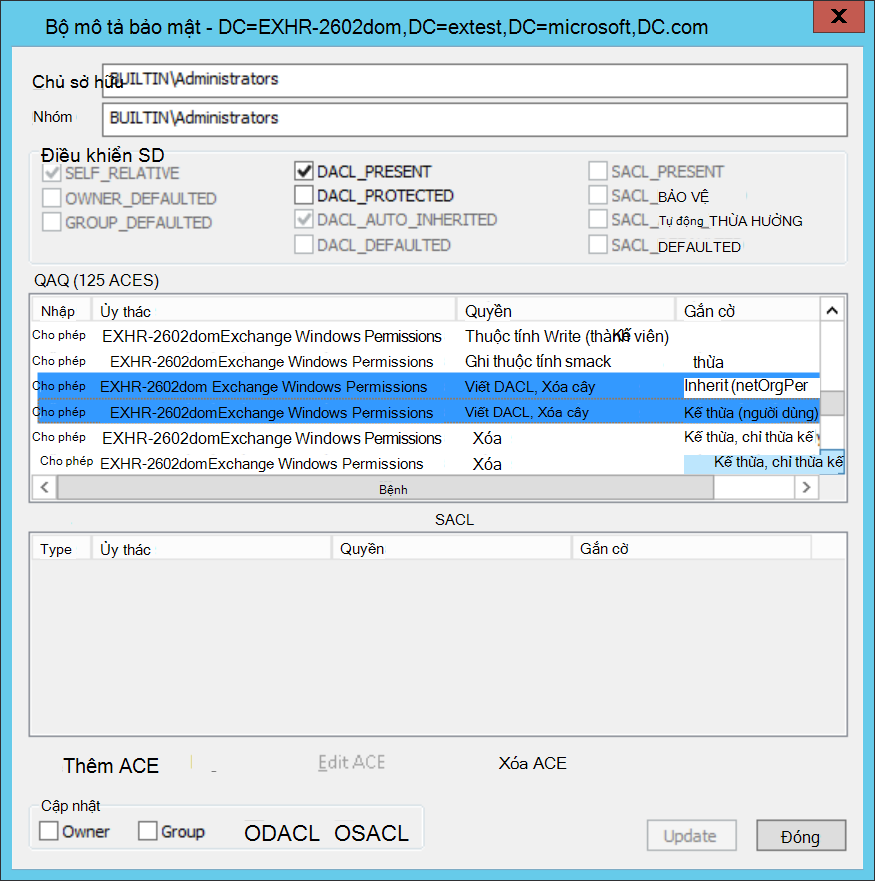
Lưu ý Không sắp xếp danh sách. Điều này sẽ thay đổi thứ tự ACL.
Chỉnh sửa từng mục nhập để thêm cờ "Chỉ Kế thừa". Để thực hiện điều này, hãy bấm đúp vào đối tượng, chọn cờ, rồi bấm OK.
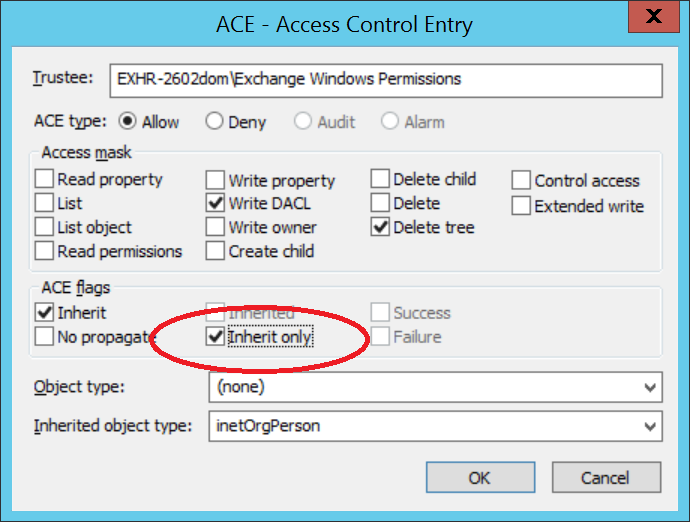
Xác minh rằng thao tác thành công trên mỗi ACE. Sau đó, bấm vào Cập nhật.