
Nhật ký thay đổi
| Ngày | Mô tả thay đổi |
|---|---|
| Ngày 27 tháng 10 năm 2023 | Đã thêm tham chiếu đến Giảm thiểu B |
| Tháng Bảy 17, 2023 | Đã thêm thông tin MMIO |
Tóm tắt
Microsoft đã biết về các biến thể mới của lớp tấn công được gọi là lỗ hổng thực hiện suy đoán bên kênh. Các biến thể này được đặt tên là L1 Lỗi đầu cuối (L1TF) và Lấy mẫu dữ liệu vi kiến trúc (MDS). Kẻ tấn công có thể khai thác thành công L1TF hoặc MDS có thể đọc dữ liệu đặc quyền qua các ranh giới tin cậy.
CẬP NHẬT VÀO 14/05/2019: Vào ngày 14 tháng 5 năm 2019, Intel đã công bố thông tin về một phân lớp mới của các lỗ hổng thực hiện suy đoán phía kênh được gọi là Lấy mẫu dữ liệu vi kiến trúc. Họ đã được gán các CVE sau:
- CVE-2018-11091 | Lấy mẫu dữ liệu vi kiến trúc Bộ nhớ không thể lưu vào bộ nhớ đệm (MDSUM)
- CVE-2018-12126 | Lấy mẫu dữ liệu bộ đệm lưu trữ vi kiến trúc (MSBDS)
- CVE-2018-12127 | Lấy mẫu Dữ liệu Bộ đệm Tô Kiến trúc Vi mô (MFBDS)
- CVE-2018-12130 | Lấy mẫu dữ liệu cổng tải vi kiến trúc (MLPDS)
CẬP NHẬT VÀO 12/11/2019: Vào ngày 12 tháng 11 năm 2019, Intel đã xuất bản một tư vấn kỹ thuật xung quanh lỗ hổng Huỷ bỏ không đồng bộ giao dịch giao dịch của Intel® (Intel® TSX) được gán CVE-2019-11135. Microsoft đã phát hành các bản cập nhật để giúp giảm thiểu lỗ hổng này. Xin lưu ý những điều sau:
- Theo mặc định, các bảo vệ của hệ điều hành được bật cho một số Phiên bản HĐH Windows Server. Xem Bài viết Cơ sở Tri thức Microsoft 4072698 để biết thêm thông tin.
- Theo mặc định, các bảo vệ của hệ điều hành được bật cho tất cả các Phiên bản HĐH Máy khách Windows. Xem Bài viết Cơ sở Tri thức Microsoft 4073119 để biết thêm thông tin.
Tổng quan về lỗ hổng bảo mật
Trong các môi trường mà các tài nguyên được chia sẻ, chẳng hạn như máy chủ ảo hóa, kẻ tấn công có thể chạy mã tùy ý trên một máy ảo có thể truy nhập vào thông tin từ một máy ảo khác hoặc từ chính máy chủ ảo hóa đó.
Khối lượng công việc máy chủ như Windows Server, Dịch vụ Máy tính Từ xa (RDS) và các vai trò chuyên dụng khác, như bộ kiểm soát miền Active Directory cũng gặp rủi ro. Những kẻ tấn công có thể chạy mã tùy ý (bất kể cấp độ đặc quyền của nó) có thể truy cập các bí mật về hệ điều hành hoặc khối lượng công việc như khóa mã hóa, mật khẩu và các dữ liệu nhạy cảm khác.
Các hệ điều hành máy khách Windows cũng gặp rủi ro, đặc biệt là nếu chúng chạy mã không đáng tin cậy, tận dụng các tính năng Bảo mật dựa trên Ảo hóa như Windows Defender Credential Guard hoặc sử dụng Hyper-V để chạy máy ảo.
Lưu ý: Những lỗ hổng này chỉ ảnh hưởng đến bộ xử lý Intel Core và bộ xử lý Intel Xeon.
Tổng quan về giảm thiểu
Để giải quyết những sự cố này, Microsoft đang hợp tác với Intel để phát triển các hướng dẫn và giảm thiểu tác vụ phần mềm. Các bản cập nhật phần mềm giúp giảm thiểu các lỗ hổng đã được phát hành. Để có được tất cả các biện pháp bảo vệ có sẵn, có thể bạn phải cập nhật cũng có thể bao gồm mã vi từ OEM thiết bị.
Bài viết này mô tả cách giảm thiểu các lỗ hổng sau:
- CVE-2018-3620 | Lỗi thiết bị đầu cuối L1 - OS, SMM
- CVE-2018-3646 | Lỗi thiết bị đầu cuối L1 - VMM
- CVE-2018-11091 | Lấy mẫu dữ liệu vi kiến trúc Bộ nhớ không thể lưu vào bộ nhớ đệm (MDSUM)
- CVE-2018-12126 | Lấy mẫu dữ liệu bộ đệm lưu trữ vi kiến trúc (MSBDS)
- CVE-2018-12127 | Lấy mẫu dữ liệu cổng tải vi kiến trúc (MLPDS)
- CVE-2018-12130 | Lấy mẫu Dữ liệu Bộ đệm Tô Kiến trúc Vi mô (MFBDS)
- CVE-2019-11135 | Lỗ hổng tiết lộ thông tin nhân Windows
- CVE-2022-21123 | Đọc Dữ liệu Bộ đệm Chung (SBDR)
- CVE-2022-21125 | Lấy mẫu Dữ liệu Bộ đệm Chung (SBDS)
- CVE-2022-21127 | Cập nhật Lấy mẫu Dữ liệu Bộ đệm Ghi chú Đặc biệt (Cập nhật SRBDS)
- CVE-2022-21166 | Ghi một phần đăng ký thiết bị (DRPW)
Để tìm hiểu thêm về các lỗ hổng, hãy xem các tư vấn bảo mật sau đây:
L1TF:ADV180018 | Hướng dẫn của Microsoft để giảm thiểu biến thể L1TF
MDS:ADV190013 | Hướng dẫn của Microsoft để giảm thiểu các lỗ hổng Lấy mẫu dữ liệu Vi kiến trúc
MMIO:ADV220002 | Hướng dẫn của Microsoft về lỗ hổng dữ liệu cũ MMIO của bộ xử lý Intel
Lỗ hổng tiết lộ thông tin nhân Windows:CVE-2019-11135 | Lỗ hổng tiết lộ thông tin nhân Windows
Xác định các hành động cần thiết để giảm thiểu mối đe dọa
Các phần sau có thể giúp bạn xác định các hệ thống bị ảnh hưởng bởi các lỗ hổng L1TF và/hoặc MDS, đồng thời cũng giúp bạn hiểu và giảm thiểu rủi ro.
Ảnh hưởng tiềm tàng đến hiệu suất
Trong quá trình thử nghiệm, Microsoft đã nhận thấy một số tác động đến hiệu suất từ các biện pháp giảm nhẹ này, tùy thuộc vào cấu hình của hệ thống và các biện pháp giảm nhẹ nào được yêu cầu.
Một số khách hàng có thể phải tắt tính năng đa luồng (còn được gọi là đa luồng đồng thời hoặc SMT) để giải quyết hoàn toàn rủi ro từ L1TF và MDS. Xin lưu ý rằng việc tắt siêu phân luồng có thể làm giảm hiệu suất. Tình huống này áp dụng cho các khách hàng sử dụng những dịch vụ sau:
- Các phiên bản Hyper-V cũ hơn Windows Server 2016 hoặc Windows 10 phiên bản 1607 (Bản cập nhật kỷ niệm)
- Các tính năng bảo mật dựa trên ảo hóa (VBS), như Credential Guard và Device Guard
- Phần mềm cho phép thực thi mã không đáng tin cậy (ví dụ: máy chủ tự động hóa xây dựng hoặc môi trường lưu trữ IIS dùng chung)
Tác động này có thể khác nhau tùy theo phần cứng và khối lượng công việc đang chạy trên hệ thống. Cấu hình hệ thống phổ biến nhất là bật siêu phân luồng. Do đó, ảnh hưởng đến hiệu suất được kiểm soát bởi người dùng hoặc người quản trị đang thực hiện hành động để vô hiệu hóa siêu luồng trên hệ thống.
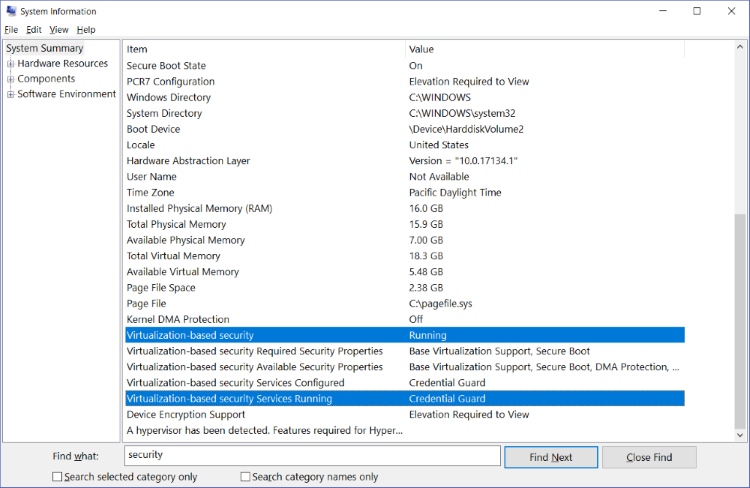
Lưu ý: Để xác định xem hệ thống của bạn có đang sử dụng các tính năng bảo mật được VBS bảo vệ hay không, hãy làm theo các bước sau:
Trên menu Bắt đầu , nhập MSINFO32.
Lưu ý: Cửa sổ Thông tin Hệ thống mở.
Trong hộp Tìm gì , nhập bảo mật.
Trong ngăn bên phải, định vị hai hàng được chọn trong ảnh chụp màn hình và chọn cột Giá trị để xem liệu Bảo mật dựa trên Ảo hóa đã được bật chưa và dịch vụ bảo mật dựa trên nền ảo hóa nào đang chạy.
Bộ lập lịch lõi Hyper-V giảm thiểu các vectơ tấn công L1TF và MDS đối với máy ảo Hyper-V trong khi vẫn cho phép duy trì bật tính năng siêu luồng. Bộ lập lịch cốt lõi khả dụng kể từ Windows Server 2016 và Windows 10 phiên bản 1607. Điều này giúp giảm thiểu ảnh hưởng đến hiệu suất cho các máy ảo.
Bộ lập lịch cốt lõi không giảm thiểu các vectơ tấn công L1TF hoặc MDS chống lại các tính năng bảo mật được VBS bảo vệ. Để biết thêm thông tin, hãy tham khảo Giảm thiểu C và bài viết sau đây về Ảo hóa trên Blog:
Để biết thông tin chi tiết từ Intel về ảnh hưởng đến hiệu suất, hãy truy cập trang web sau của Intel:
Xác định các hệ thống bị ảnh hưởng và các biện pháp giảm nhẹ bắt buộc
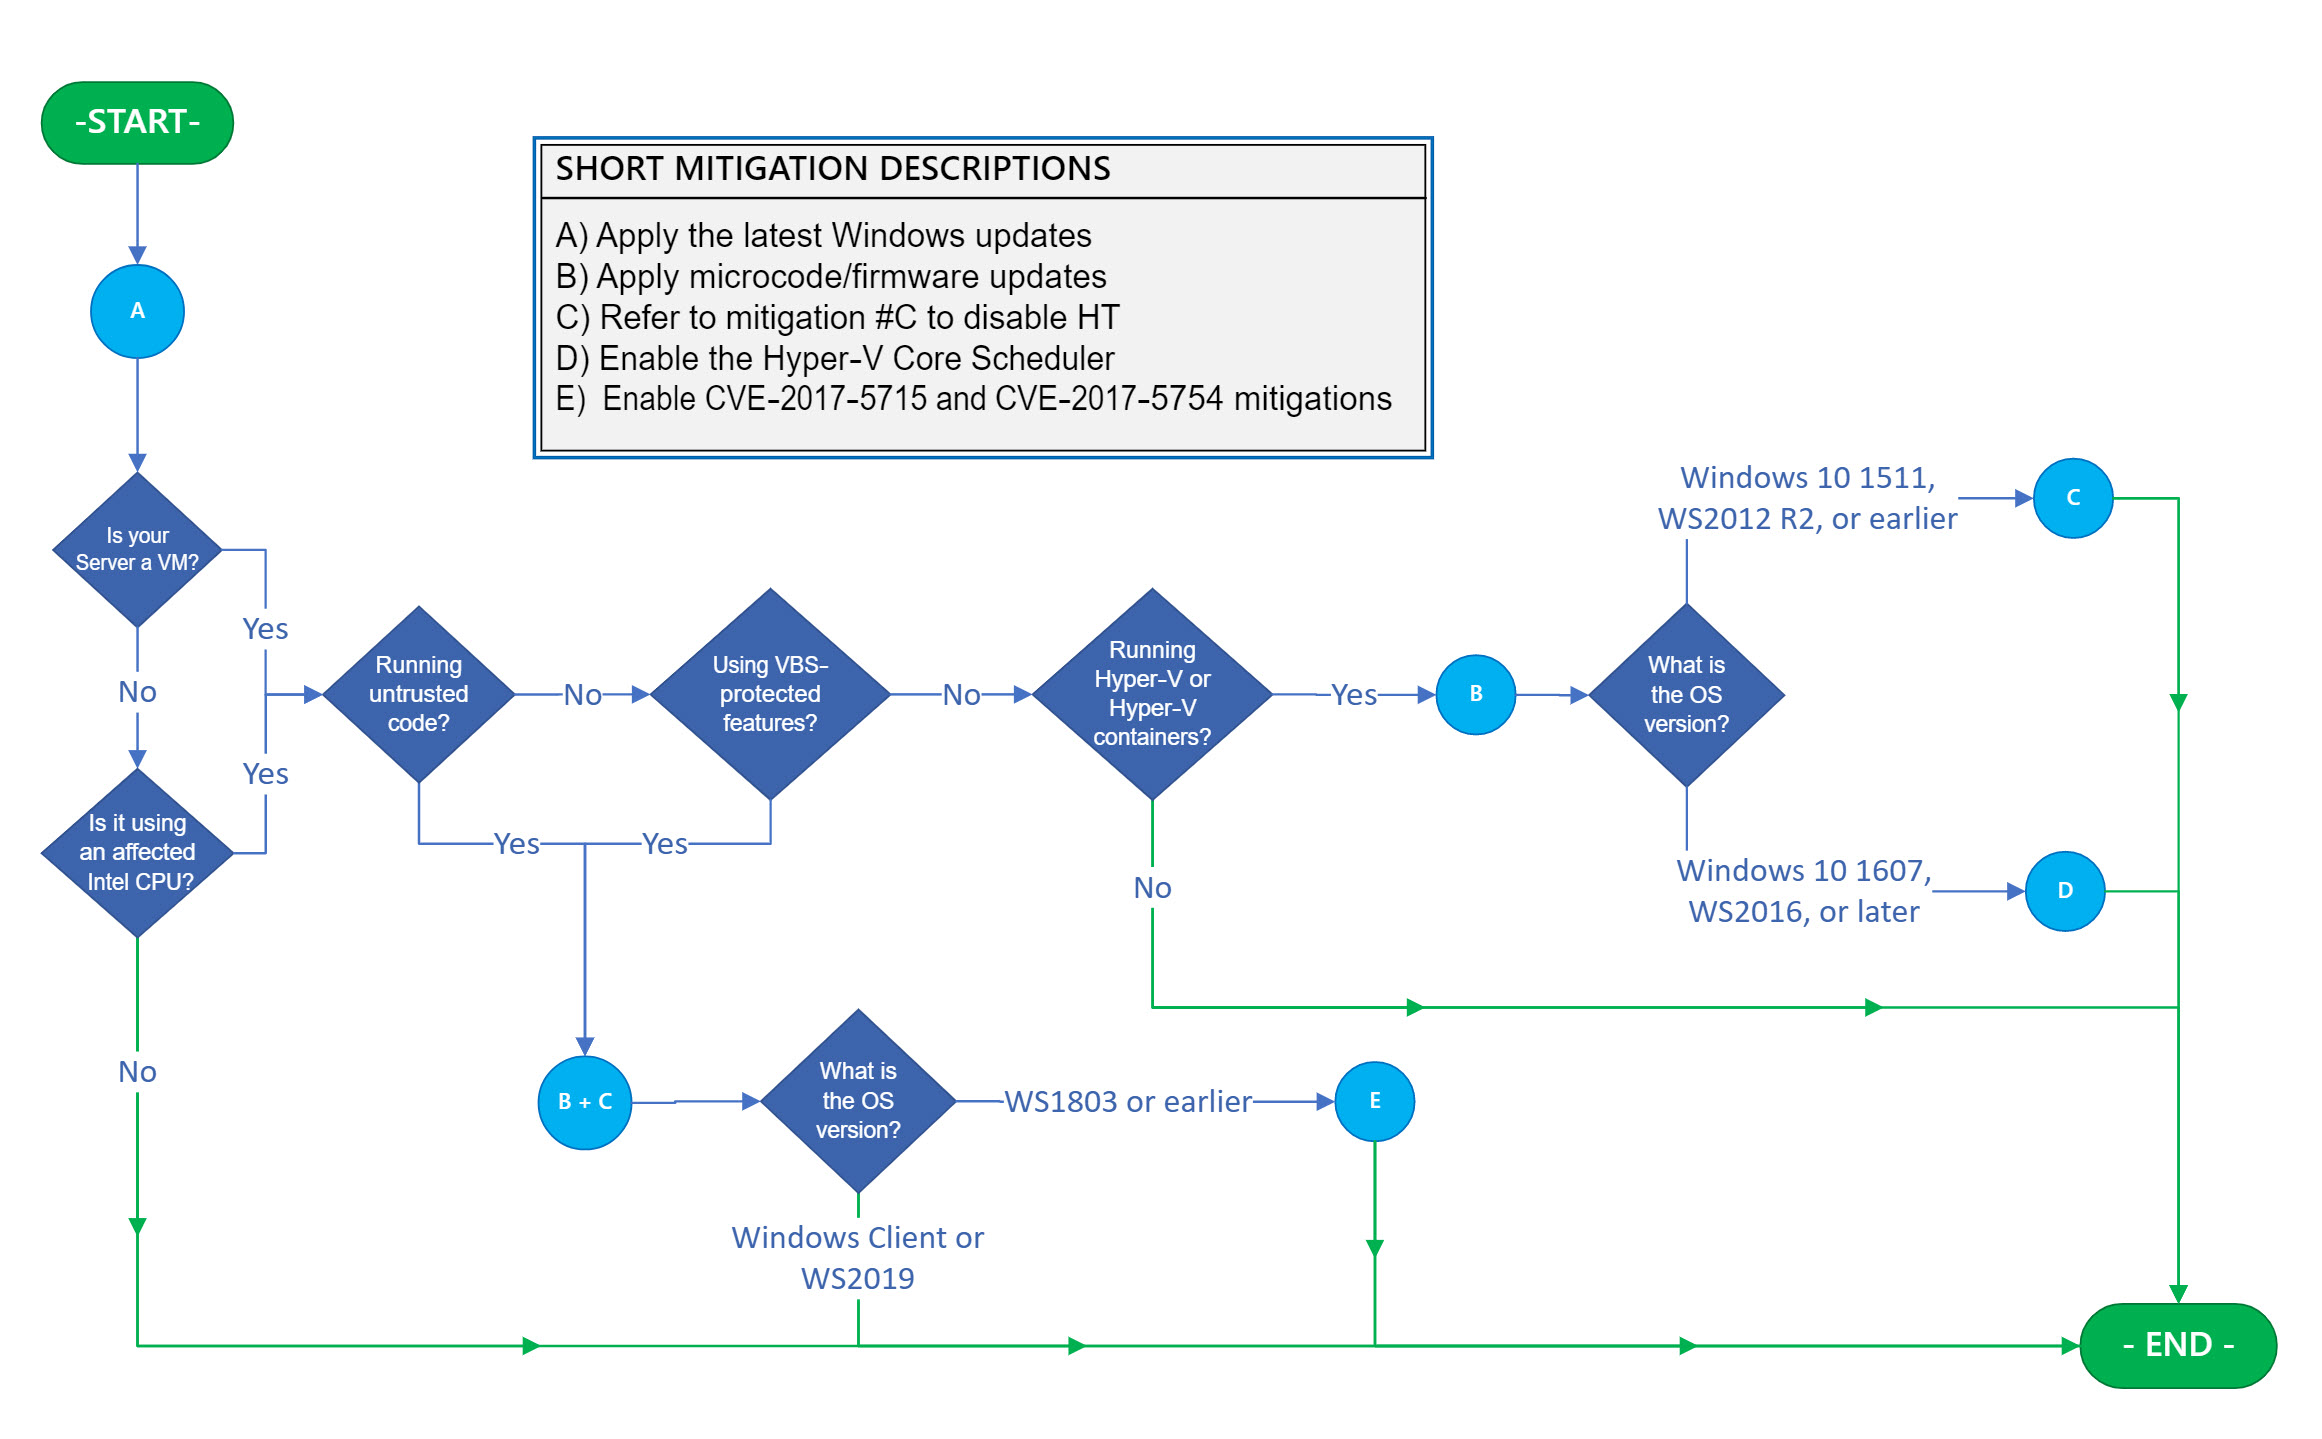
Lưu đồ trong hình 1 có thể giúp bạn xác định các hệ thống bị ảnh hưởng và xác định tập hợp hành động chính xác.
Quan trọng: Nếu bạn đang sử dụng máy ảo, bạn phải xem xét và áp dụng lưu đồ cho máy chủ Hyper-V và từng máy khách máy ảo bị ảnh hưởng riêng lẻ vì các biện pháp giảm nhẹ có thể áp dụng cho cả hai. Cụ thể, đối với máy chủ Hyper-V, các bước lưu đồ cung cấp các bảo vệ liên máy ảo và bảo vệ nội bộ máy chủ. Tuy nhiên, việc áp dụng các biện pháp giảm nhẹ này chỉ với máy chủ Hyper-V là không đủ để cung cấp khả năng bảo vệ trong máy ảo. Để cung cấp khả năng bảo vệ nội bộ máy ảo, bạn phải áp dụng lưu đồ cho từng máy ảo Windows. Trong hầu hết các trường hợp, điều này có nghĩa là phải đảm bảo rằng các khóa đăng ký được đặt trong máy ảo.
Khi bạn điều hướng lưu đồ, bạn sẽ gặp các vòng tròn màu xanh lam ánh xạ đến một hành động hoặc một loạt các hành động cần thiết để giảm thiểu các vectơ tấn công L1TF dành riêng cho cấu hình hệ thống của bạn. Mỗi hành động bạn gặp phải đều phải được áp dụng. Khi bạn gặp một đường màu xanh lục, nó cho biết đường dẫn trực tiếp đến cuối và không có các bước giảm thiểu bổ sung nào.
Giải thích dạng ngắn về từng biện pháp giảm nhẹ bằng chữ cái được bao gồm trong chú giải ở bên phải. Giải thích chi tiết cho từng biện pháp giảm nhẹ bao gồm hướng dẫn cài đặt và cấu hình từng bước được cung cấp trong phần "Các biện pháp giảm nhẹ".
Giảm thiểu
Quan trọng: Phần sau đây mô tả các biện pháp giảm nhẹ CHỈ nên được áp dụng trong các điều kiện cụ thể được xác định bởi lưu đồ trong Hình 1 ở phần trước. KHÔNG áp dụng các biện pháp giảm nhẹ này trừ khi lưu đồ cho biết rằng biện pháp giảm nhẹ cụ thể là cần thiết.
Ngoài các bản cập nhật phần mềm và vi mã, bạn cũng có thể cần thay đổi cấu hình thủ công để bật một số biện pháp bảo vệ nhất định. Chúng tôi cũng khuyên khách hàng Doanh nghiệp nên đăng ký nhận thư thông báo bảo mật để được cảnh báo về các thay đổi nội dung. (Xem Thông báo Bảo mật Kỹ thuật của Microsoft.)
Giảm thiểu A
Tải và áp dụng các bản cập nhật Windows mới nhất
Áp dụng tất cả các bản cập nhật hệ điều hành Windows có sẵn, bao gồm các bản cập nhật bảo mật Windows hàng tháng. Bạn có thể xem bảng các sản phẩm bị ảnh hưởng trên Tư vấn Bảo mật của Microsoft | ADV 180018 cho L1TF, Tư vấn bảo mật | ADV 190013 cho MDS, tư vấn bảo mật | ADV220002 đối với MMIO và lỗ hổng bảo mật | CVE-2019-11135 cho lỗ hổng tiết lộ thông tin nhân Windows.
Giảm thiểu B
Tải và áp dụng các bản cập nhật vi chương trình hoặc vi mã mới nhất
Ngoài việc cài đặt các bản cập nhật bảo mật Windows mới nhất, bạn cũng có thể yêu cầu mã vi mạch bộ xử lý hoặc bản cập nhật vi chương trình. Chúng tôi khuyên bạn nên tải và áp dụng bản cập nhật vi mã mới nhất cho phù hợp với thiết bị của mình từ OEM thiết bị. Để biết thêm thông tin về các bản cập nhật vi chương trình hoặc vi mã, hãy xem các tài liệu tham khảo sau:
- KB4093836: Tóm tắt Cập nhật Microcode Intel
- Làm rõ bài viết về Cập nhật vi mã cho Bộ xử lý Intel và AMD
- Tư vấn Trung tâm Bảo mật Sản phẩm Intel
- Bảo mật Sản phẩm AMD
Lưu ý: Nếu bạn đang sử dụng ảo hóa lồng nhau (bao gồm chạy bộ chứa Hyper-V trong máy ảo khách), bạn phải hiển thị các nội dung phát sáng mã vi mô mới cho máy ảo khách. Hoạt động này có thể yêu cầu nâng cấp cấu hình máy ảo lên phiên bản 8. Phiên bản 8 bao gồm các hoạt động khai sáng vi mã theo mặc định. Để biết thêm thông tin và các bước bắt buộc, hãy xem bài viết sau bài viết về Microsoft Docs:
Chạy Hyper-V trong máy ảo có Ảo hóa Lồng
Giảm thiểu C
Tôi có nên tắt siêu phân luồng (HT) không?
Các lỗ hổng L1TF và MDS có nguy cơ bảo mật của máy ảo Hyper-V và các bí mật được duy trì bởi Microsoft Virtualization Based Security (VBS) có thể bị xâm phạm bằng cách sử dụng tấn công kênh bên. Khi Hyper-Threading (HT) được bật, các ranh giới bảo mật do cả Hyper-V và VBS cung cấp sẽ bị suy yếu.
Bộ lập lịch lõi Hyper-V (sẵn dùng kể từ Windows Server 2016 và Windows 10 phiên bản 1607) giảm thiểu các vectơ tấn công L1TF và MDS đối với máy ảo Hyper-V trong khi vẫn cho phép Hyper-Threading tiếp tục được bật. Điều này giúp giảm thiểu ảnh hưởng đến hiệu suất.
Bộ lập lịch lõi Hyper-V không giảm thiểu các vectơ tấn công L1TF hoặc MDS đối với các tính năng bảo mật được VBS bảo vệ. Các lỗ hổng L1TF và MDS có nguy cơ bảo mật của các bí mật VBS có thể bị xâm phạm thông qua một cuộc tấn công kênh bên khi Hyper-Threading (HT) được bật, làm suy yếu ranh giới bảo mật do VBS cung cấp. Ngay cả với rủi ro gia tăng này, VBS vẫn cung cấp các lợi ích bảo mật có giá trị và giảm thiểu một loạt các cuộc tấn công khi HT được bật. Do đó, chúng tôi khuyên bạn nên tiếp tục sử dụng VBS trên các hệ thống hỗ trợ HT. Các khách hàng muốn loại bỏ rủi ro tiềm ẩn của các lỗ hổng L1TF và MDS về tính bảo mật của VBS nên xem xét vô hiệu hóa HT để giảm thiểu rủi ro bổ sung này.
Những khách hàng muốn loại bỏ rủi ro do các lỗ hổng L1TF và MDS gây ra, cho dù là tính bảo mật của các phiên bản Hyper-V cũ hơn Windows Server 2016 hay khả năng bảo mật VBS, phải cân nhắc quyết định và xem xét việc vô hiệu hóa HT để giảm thiểu rủi ro. Nói chung, quyết định này có thể dựa trên các hướng dẫn sau đây:
- Đối với Windows 10 phiên bản 1607, Windows Server 2016 và các hệ thống gần đây không chạy Hyper-V và không sử dụng các tính năng bảo mật được bảo vệ bằng VBS, khách hàng không nên tắt HT.
- Đối với Windows 10 phiên bản 1607, Windows Server 2016 và các hệ thống gần đây hơn đang chạy Hyper-V với Bộ lập lịch lõi nhưng không sử dụng các tính năng bảo mật được bảo vệ bằng VBS, khách hàng không nên tắt HT.
- Đối với các hệ thống Windows 10 phiên bản 1511, Windows Server 2012 R2 và cũ hơn đang chạy Hyper-V, khách hàng phải xem xét việc vô hiệu hóa HT để giảm thiểu rủi ro.
Các bước cần thiết để vô hiệu hóa HT sẽ khác nhau giữa các OEM khác. Tuy nhiên, chúng thường là một phần của các công cụ cấu hình và thiết lập BIOS hoặc vi chương trình.
Microsoft cũng đã giới thiệu khả năng vô hiệu hóa công nghệ Hyper-Threading thông qua cài đặt phần mềm nếu khó hoặc không thể vô hiệu hóa HT trong các công cụ cấu hình và thiết lập BIOS hoặc vi chương trình của bạn. Cài đặt phần mềm để vô hiệu hóa HT là phụ thuộc vào BIOS hoặc cài đặt chương trình cơ sở của bạn và bị tắt theo mặc định (có nghĩa là HT sẽ tuân theo BIOS hoặc cài đặt chương trình cơ sở của bạn). Để tìm hiểu thêm về cài đặt này và cách tắt HT bằng cách sử dụng nó, hãy xem bài viết sau đây:
4072698 hướng dẫn Windows Server để bảo vệ chống lại các lỗ hổng thực hiện đầu cơ bên kênh
Khi có thể, bạn nên tắt HT trong BIOS hoặc chương trình cơ sở của mình để đảm bảo mạnh mẽ nhất rằng HT đã bị tắt.
Lưu ý: Vô hiệu hóa siêu luồng sẽ làm giảm các lõi CPU. Điều này có thể ảnh hưởng đến các tính năng yêu cầu lõi CPU tối thiểu để hoạt động. Ví dụ: Tính năng Bảo vệ Ứng dụng của Bộ bảo vệ Windows (WDAG).
Giảm thiểu D
Bật bộ lập lịch lõi Hyper-V và đặt số lượng luồng phần cứng VM trên mỗi lõi thành 2
Lưu ý: Các bước giảm thiểu này chỉ áp dụng cho các phiên bản Windows Server 2016 và Windows 10 trước phiên bản 1809. Bộ lập lịch cốt lõi được bật theo mặc định trên Windows Server 2019 và Windows 10 phiên bản 1809.
Sử dụng bộ lập lịch lõi là quy trình gồm hai giai đoạn đòi hỏi trước tiên bạn phải kích hoạt bộ lập lịch trên máy chủ Hyper-V, rồi đặt cấu hình từng máy ảo để tận dụng lợi thế của nó bằng cách đặt số lượng luồng phần cứng của chúng trên mỗi lõi thành hai (2).
Bộ lập lịch lõi Hyper-V đã được giới thiệu trong Windows Server 2016 và Windows 10 phiên bản 1607 là một giải pháp thay thế mới cho logic bộ lập lịch cổ điển. Bộ lập lịch cốt lõi giảm khả năng thay đổi hiệu suất cho khối lượng công việc bên trong máy ảo đang chạy trên máy chủ Hyper-V hỗ trợ HT.
Để được giải thích chi tiết về bộ lập lịch cốt lõi của Hyper-V và các bước để kích hoạt bộ lập lịch này, hãy xem bài viết sau trong Trung tâm Chuyên gia CNTT của Windows:
Hiểu và sử dụng các loại bộ lập lịch hypervisor Hyper-V
Để bật bộ lập lịch lõi Hyper-V trên Windows Server 2016 hoặc Windows 10, hãy nhập lệnh sau:
bcdedit /set HypervisorSchedulerType core
Tiếp theo, quyết định xem có nên định cấu hình số luồng phần cứng của máy ảo nhất định trên mỗi lõi thành hai (2) hay không. Nếu bạn tiết lộ thực tế rằng các bộ xử lý ảo được siêu phân luồng với máy ảo khách, bạn kích hoạt bộ lập lịch trong hệ điều hành VM, và cả khối lượng công việc VM, để sử dụng HT trong lịch biểu làm việc của riêng chúng. Để thực hiện việc này, hãy nhập lệnh PowerShell sau đây, trong đó <VMName> là tên của máy ảo:
Set-VMProcessor -VMName <VMName> -HwThreadCountPerCore 2
Giảm thiểu E
Bật biện pháp giảm nhẹ cho tư vấn CVE-2017-5715, CVE-2017-5754 và CVE-2019-11135
Lưu ý: Các biện pháp giảm nhẹ này được bật theo mặc định trên Windows Server 2019 và hệ điều hành máy khách Windows.
Để bật các biện pháp giảm nhẹ cho tư vấn CVE-2017-5715, CVE-2017-5754 và CVE-2019-11135, hãy sử dụng hướng dẫn trong các bài viết sau:
4072698 Windows Server hướng dẫn để bảo vệ chống lại các lỗ hổng thực hiện suy đoán phía kênh
Lưu ý: Các biện pháp giảm nhẹ này bao gồm và tự động bật biện pháp giảm nhẹ các bit khung trang an toàn cho nhân Windows cũng như đối với các biện pháp giảm nhẹ được mô tả trong CVE-2018-3620. Để được giải thích chi tiết về mức giảm thiểu các bit khung trang an toàn, hãy xem bài viết sau đây về Nghiên cứu bảo mật & bài viết trên blog Quốc phòng:
Phân tích và giảm thiểu Lỗi đầu cuối L1 (L1TF)
dự án
Hướng dẫn để giảm thiểu các lỗ hổng thực hiện suy đoán bên kênh trong Azure
Tuyên bố từ chối trách nhiệm thông tin của bên thứ ba
Các sản phẩm của bên thứ ba thảo luận trong bài viết này được sản xuất bởi những công ty độc lập với Microsoft. Chúng tôi không đưa ra sự đảm bảo, dù là ngụ ý hay theo một hình thức khác, về hiệu suất hoặc mức độ tin cậy của những sản phẩm này.
Chúng tôi cung cấp thông tin liên hệ của bên thứ ba để giúp bạn tìm kiếm hỗ trợ kỹ thuật. Thông tin liên hệ này có thể thay đổi mà không cần thông báo. Chúng tôi không đảm bảo tính chính xác của thông tin liên hệ của bên thứ ba này.