
Poznámka
Původní datum vydání: 16 března, 2026
Poslední datum aktualizace: 12 května, 2026
KB ID: 5084567
V tomto článku
- Přehled
- Klíčové funkce
- Referenční informace o nastavení Aktualizace certifikátů
- Architektura
- Fáze 1: Detekce a monitorování stavu v Enterprise Leve
- Fáze 2: Orchestrační skript aktualizace certifikátu zabezpečeného spouštění
- Kroky nasazení E2E (stručná referenční příručka)
- Řešení potíží
- Změnový protokol
Přehled
Tato příručka popisuje systém automatického nasazení aktualizací certifikátů databáze zabezpečeného spouštění systému Windows pomocí Zásady skupiny a postupných vln zavádění.
Automatizace zavedení certifikátů zabezpečeného spouštění je systém založený na PowerShellu, který nasazuje aktualizace certifikátů zabezpečeného spouštění systému Windows do počítačů připojených k doméně řízeným a odstupňovaným způsobem.
Klíčové funkce
| Funkce | Popis |
|---|---|
| Postupné zavedení | > 1 2 > 4 > 8... Zařízení na kbelík |
| Automatické blokování | Kontejnery s nedosažitelnými zařízeními jsou vyloučeny |
| Automatizované nasazení objektů zásad skupiny | Jeden orchestrační skript zpracovává všechno |
| Spuštění naplánované úlohy | Nejsou vyžadovány žádné interaktivní výzvy |
| Monitorování v reálném čase | Prohlížeč stavu s indikátorem průběhu |
Referenční informace o nastavení Aktualizace certifikátů
V této části
- Zásady skupiny AvailableUpdatesPolicy
- Příznaky konfiguračního systému WinCSFlags – příznaky konfiguračního systému Windows
Zásady skupiny AvailableUpdatesPolicy
| Umístění registru | HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot |
|---|---|
| Název | AvailableUpdatesPolicy |
| Hodnota | 0x5944 (DWORD) |
Jedná se o klíč řízený objektem zásad skupiny nebo nástrojem ADMX, který:
- Přetrvává napříč restartováními
- Je nastaven Zásady skupiny / MDM
- Nezpůsobuje opakování smyček (vymazáno přes ClearRolloutFlags)
- Je správným klíčem pro nasazení řízené zásadami.
Referenční informace: Metoda Zásady skupiny (GPO) pro zabezpečené spuštění zařízení s Windows s aktualizacemi spravovanými IT
zpět na "Referenční informace o nastavení Aktualizací certifikátů"
Příznaky konfiguračního systému WinCSFlags – příznaky konfiguračního systému Windows
Správci domény můžou alternativně použít konfigurační systém Windows (WinCS) vydaný s aktualizacemi operačního systému Windows k nasazení aktualizací zabezpečeného spouštění mezi klienty a servery Windows připojené k doméně. Skládá se z nástroje rozhraní příkazového řádku (CLI), který umožňuje dotazovat se na konfigurace zabezpečeného spouštění a aplikovat je místně na počítač.
| Název funkce | Klíč WinCS | Popis |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | Povolením tohoto klíče umožníte instalaci následujících nových certifikátů zabezpečeného spouštění poskytovaných společností Microsoft na vaše zařízení.
|
Referenční informace: Rozhraní API systému konfigurace Windows (WinCS) pro zabezpečené spouštění
zpět na "Referenční informace o nastavení Aktualizací certifikátů"
Architektura
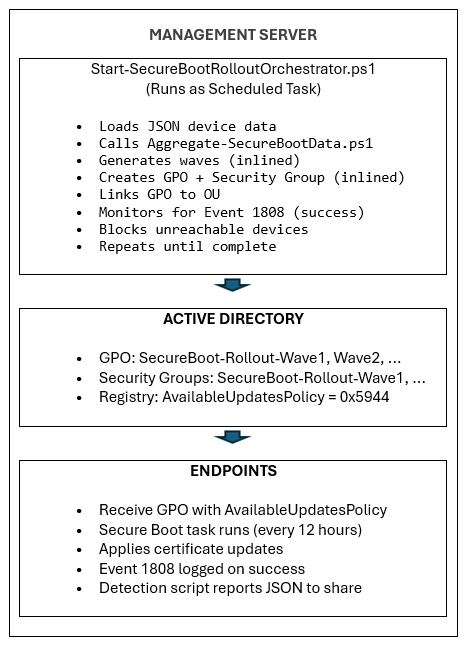
Fáze 1: Detekce a monitorování stavu na podnikové úrovni
V této části
- Skripty potřebné pro fázi 1
- Místní testování
- Nastavení sdílené síťové složky
- Nasazení objektů zásad skupiny
- Souhrn nastavení objektů zásad skupiny
- Ověření
Skripty potřebné pro fázi 1
Ukázkové skripty pro shromažďování dat inventáře zabezpečeného spouštění
Poznámka
DŮLEŽITÉ Následující články obsahující ukázkové skripty už nejsou platné. Pokud jste nainstalovali aktualizaci Windows vydanou 12. května 2026 nebo později, ukázkové skripty najdete na vašem zařízení ve složce %systemroot%\SecureBoot\ExampleRolloutScripts .
| Název ukázkového skriptu | Účel | Spuštěné systémy |
|---|---|---|
| Ukázka skriptu Detect-SecureBootCertUpdateStatus.ps1 | Shromažďuje data o stavu zařízení | Každý koncový bod (přes objekt zásad skupiny) |
| Ukázka skriptu Aggregate-SecureBootData.ps1 | Generuje sestavy a řídicí panely. | Správa pracovní stanice |
| Ukázka skriptu Deploy-GPO-SecureBootCollection.ps1 | Automatizuje vytváření objektů zásad skupiny pro shromažďování dat. | Řadič domény |
Ukázkový výstup z výše uvedených skriptů fáze 1
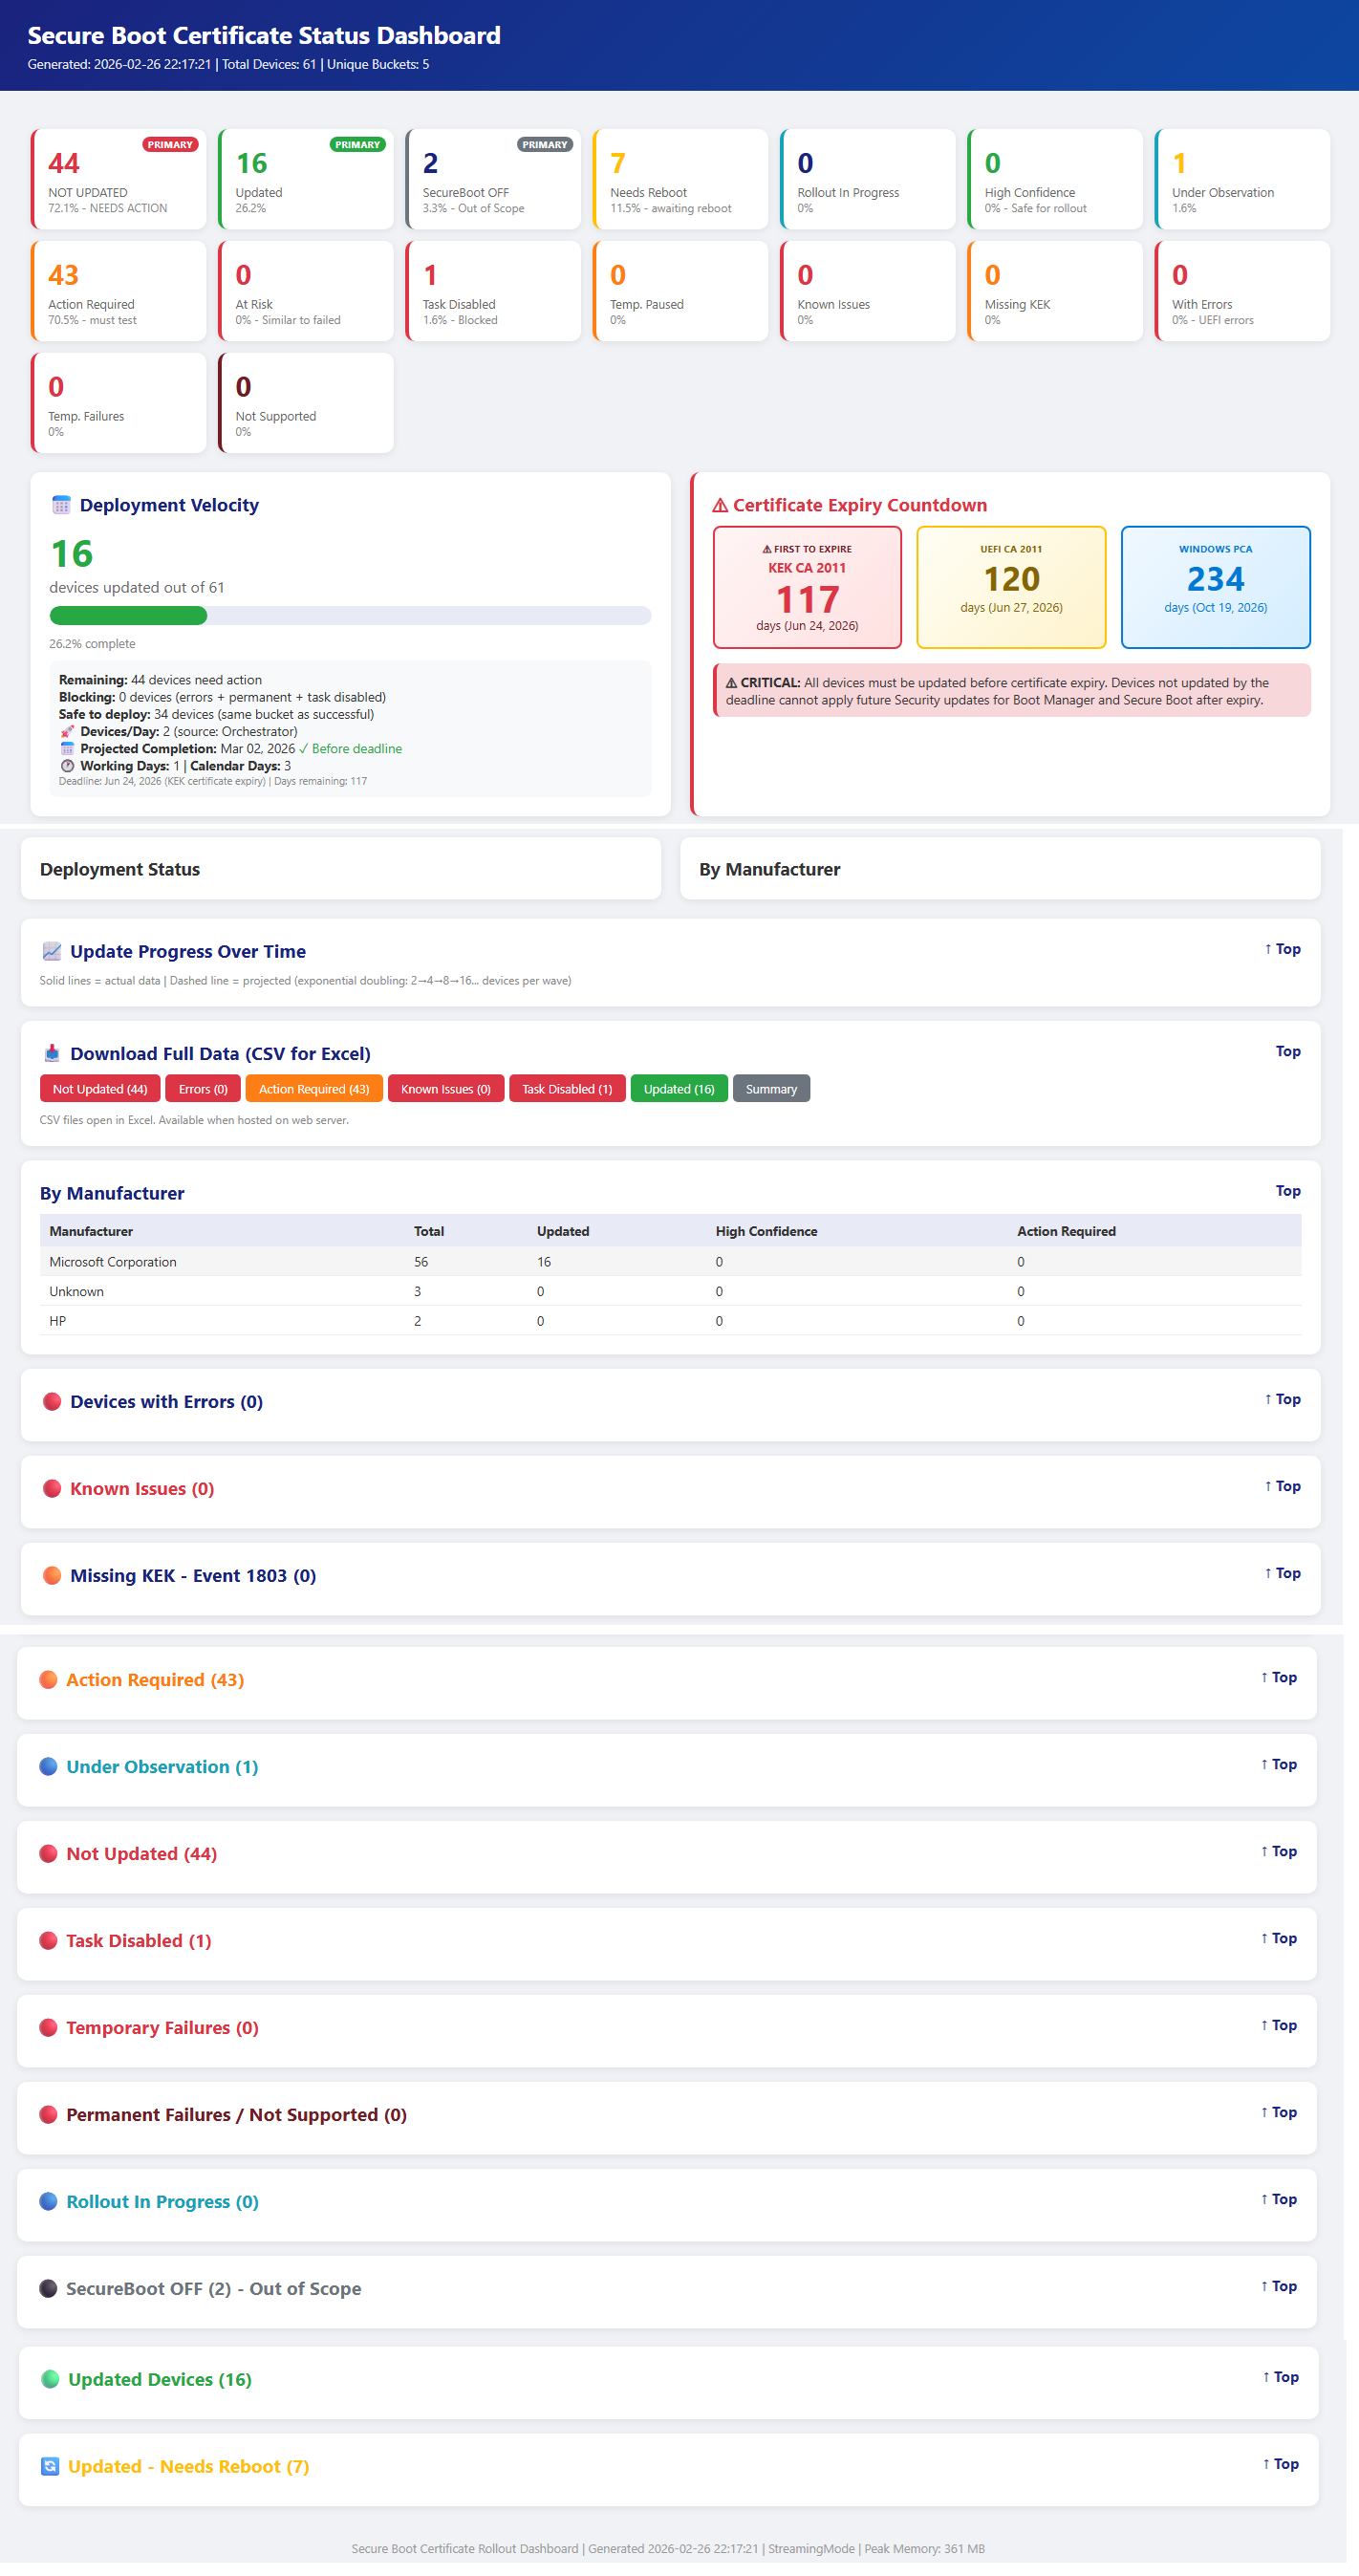
zpět na "Fáze 1: Detekce a monitorování stavu na podnikové úrovni"
Místní testování
Před nasazením prostřednictvím objektu zásad skupiny otestujte skript shromažďování na jednom počítači a ověřte jeho funkčnost.
Místní spuštění skriptu kolekce
Otevřete příkazový řádek PowerShellu se zvýšenými oprávněními a spusťte následující příkazy:
& .\Detect-SecureBootCertUpdateStatus.ps1 -OutputPath "C:\Temp\SecureBootTest"Ověření výstupu JSON
# View the collected data
Get-Content "C:\Temp\SecureBootTest\*_latest.json" | ConvertFrom-Json | Format-List
Pole klíčů, která je třeba ověřit
• SecureBootEnabled – mělo by být True nebo False
• OverallStatus – Complete, ReadyForUpdate, NeedsData nebo Error
• BucketHash – Bucket zařízení pro shodu dat spolehlivosti
• SecureBootTaskEnabled - Zobrazuje stav úlohy aktualizace zabezpečeného spuštění.Testovací agregační skript
# Generate reports from collected data
& ".\Aggregate-SecureBootData.ps1" `
    -InputPath "C:\Temp\SecureBootTest" `
    -OutputPath "C:\Temp\SecureBootReports"

# Open the HTML dashboard
Start-Process "C:\Temp\SecureBootReports\SecureBoot_Dashboard_*.html"
zpět na "Fáze 1: Detekce a monitorování stavu na podnikové úrovni"
Nastavení sdílené síťové složky
Vytvoření sdílené síťové složky
Na souborovém serveru vytvořte vyhrazenou sdílenou složku pro sběr dat:
# Run on file server as Administrator
$SharePath = "D:\SecureBootCollection"
$ShareName = "SecureBootData$"

# Create folder
New-Item -ItemType Directory -Path $SharePath -Force

# Create hidden share ($ suffix hides from browse list)
New-SmbShare -Name $ShareName -Path $SharePath `
    -Description "Secure Boot Certificate Status Collection" `
    -FullAccess "Domain Admins" `
    -ChangeAccess "Domain Computers"
Konfigurace oprávnění systému NTFS
# Get current ACL
$Acl = Get-Acl $SharePath

# Allow Authenticated Users to write files
$WriteRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Computers",
    "Modify",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($WriteRule)

# Allow Domain Admins full control (for aggregation)
$AdminRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Admins",
    "FullControl",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($AdminRule)

# Apply permissions
Set-Acl -Path $SharePath -AclObject $Acl
Ověření přístupu ke sdílení
# Test from a domain-joined workstation
Test-Path "\\fileserver\SecureBootData$"
# Should return: True
zpět na "Fáze 1: Detekce a monitorování stavu na podnikové úrovni"
Nasazení objektů zásad skupiny
Použijte automatizační skript poskytovaný z řadiče domény:
# Run on Domain Controller as Domain Admin for interactive OU Section – Recommended
# Replace the “Contoso.com”, “Contoso” with the name of the domain
# Replace FILESERVER with the file server name.  Script shows list of OUs to deploy GPO on
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -AutoDetectOU `
    -CollectionSharePath "\\FILESERVER\SecureBootData$" `
    -ScriptSourcePath ".\Detect-SecureBootCertUpdateStatus.ps1" `
    -Schedule "Daily" `
    -ScheduleTime "14:00" `
    -RandomDelayHours 4
Tento skript provede následující:
- Vytvoří nový objekt zásad skupiny se zadaným názvem.
- Kopíruje skript kolekce do adresáře SYSVOL pro zajištění vysoké dostupnosti.
- Konfigurace spouštěcího skriptu počítače
- Propojí objekt zásad skupiny s cílovou organizační jednotkou.
- Volitelně vytvoří naplánovanou úlohu pro pravidelné shromažďování.
Následující tabulka poskytuje vodítko, jak dlouho bude zpoždění záviset na velikosti vašeho vozového parku.
| Velikost vozového parku | Rozsah zpoždění |
|---|---|
| 1–10 tisíc zařízení | 4 hodiny |
| Zařízení s kapacitou 10–50 tisíc | 8 hodin |
| 50K+ zařízení | 12-24 hodin |
zpět na "Fáze 1: Detekce a monitorování stavu na podnikové úrovni"
Souhrn nastavení objektů zásad skupiny
| Nastavení | Umístění: | Hodnota |
|---|---|---|
| Úvodní skript | Konfigurace počítače → skripty | Detect-SecureBootCertUpdateStatus.ps1 |
| Parametry skriptu | (stejný) | -OutputPath "\\server\share$" |
| Zásady spouštění | Šablony → Správa konfigurace počítače → PowerShellu | Povolit místní a vzdálené podepsání |
| Plánovaná úloha | Předvolby → konfigurace počítače → naplánované úlohy | Denní/týdenní sběr |
zpět na "Fáze 1: Detekce a monitorování stavu na podnikové úrovni"
Ověření
Vynutit aktualizaci objektů zásad skupiny při zkušebním strojie
# On a test workstation
gpupdate /force

# Reboot the client machines to startup script or it will trigger on next schedule.
Restart-Computer -Force
Ověření shromažďování dat
# Check if data was collected (on file server or from any machine)
Get-ChildItem "\\fileserver\SecureBootData$" |
    Sort-Object LastWriteTime -Descending |
    Select-Object -First 10

# Verify JSON content
Get-Content "\\fileserver\SecureBootData$\TESTPC_latest.json" | ConvertFrom-Json
Kontrola aplikace Objektu zásad skupiny
# Verify GPO is applied to the computer
gpresult /r | Select-String "SecureBoot"
# The script also saves a local copy for redundancy.
Get-ChildItem "C:\ProgramData\SecureBootCollection\"
zpět na "Fáze 1: Detekce a monitorování stavu na podnikové úrovni"
Fáze 2: Orchestrační skripty aktualizace certifikátu zabezpečeného spouštění
Důležité
Ujistěte se, že je dokončená fáze 1 včetně shromažďování dat na každém koncovém bodě do sdílených složek vzdáleného serveru.
V této části
- Skripty potřebné pro fázi 2
- Start-SecureBootRolloutOrchestrator.ps1
- Deploy-OrchestratorTask.ps1
- Get-SecureBootRolloutStatus.ps1
Skripty potřebné pro fázi 2
Ukázkové skripty pro shromažďování dat inventáře zabezpečeného spouštění
Poznámka
DŮLEŽITÉ Následující články obsahující ukázkové skripty už nejsou platné. Pokud jste nainstalovali aktualizaci Windows vydanou 12. května 2026 nebo později, ukázkové skripty najdete na vašem zařízení ve složce %systemroot%\SecureBoot\ExampleRolloutScripts .
| Název ukázkového skriptu | Účel | Běží na: |
|---|---|---|
| Ukázka skriptu Detect-SecureBootCertUpdateStatus.ps1 | Shromažďuje data o stavu zařízení | Každý koncový bod (přes objekt zásad skupiny) |
| Ukázka skriptu Aggregate-SecureBootData.ps1 | Generuje sestavy a řídicí panely. | Správa pracovní stanice |
| Ukázka skriptu Deploy-GPO-SecureBootCollection.ps1 | Automatizuje vytváření objektů zásad skupiny pro shromažďování dat. | Řadič domény |
| Ukázka skriptu Start-SecureBootRolloutOrchestrator.ps1 | Plně automatizovaná nepřetržitá orchestrace s automatickým nasazením objektů zásad skupiny pro instalaci certifikátů | Správa pracovní stanice |
| Ukázka skriptu Deploy-OrchestratorTask.ps1 | Nasadí skript nástroje Orchestrator jako naplánovanou úlohu pro automatické uvedení | Řadič domény |
| Ukázka skriptu Get-SecureBootRolloutStatus.ps1 | Zobrazení certifikátu zabezpečeného spouštění Stav zavedení z libovolné pracovní stanice | Pracovní stanice správce (Správa Workstation) |
| Ukázka skriptu Enable-SecureBootUpdateTask.ps1 | Povolí úlohu aktualizace zabezpečeného spouštění. | V koncových bodech, kde je úloha zakázaná (pokud je zakázaná, spustit ji pouze jednou, aby se úloha povolila) |
zpět na Fáze 2: Skripty orchestrace aktualizace certifikátu zabezpečeného spouštění
Start-SecureBootRolloutOrchestrator.ps1
Účel: Plně automatizovaná nepřetržitá orchestrace s automatickým nasazením objektů zásad skupiny.
Funkce
Volání Aggregate-SecureBootData.ps1 stavu zařízení
Generuje vlny zavádění pomocí progresivního zdvojování.
Vytvoří objekt zásad skupiny pro nasazení certifikátu pomocí jedné z následujících metod
- Zásady skupiny Zabezpečené spouštění AvailableUpdatesPolicy = 0x5944 (výchozí)
- Metoda WinCS (Parameter –UseWinCS)
Vytváří skupiny zabezpečení AD pro cílení.
Přidává účty počítačů do skupin zabezpečení.
Konfiguruje Filtrování zabezpečení objektů zásad skupiny
Propojí objekt zásad skupiny s cílovou organizační jednotkou.
Monitory blokovaných kontejnerů (nedosažitelných zařízení)
Automaticky se odblokuje, když se zařízení obnoví
Používání
# Interactive (testing)
.\Start-SecureBootRolloutOrchestrator.ps1 `
    -AggregationInputPath "\\fileserver\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -PollIntervalMinutes 30
# Interactive (testing), leveraging WinCS method .\Start-SecureBootRolloutOrchestrator.ps1 ` -AggregationInputPath "\\fileserver\SecureBootData$" ` -ReportBasePath "C:\SecureBootReports" ` -PollIntervalMinutes 30 ` -UseWinCSSpráva příkazů
# List blocked buckets
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Unblock specific bucket .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Dell|Latitude5520|BIOS1.2"# Unblock all .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockAllParametry
Parametr Výchozí Popis AggregationInputPath Povinné Cesta UNC k souborům JSON koncového bodu ReportBasePath Povinné Místní cesta k sestavám a stavu Cílová organizační jednotka Kořen domény OU pro propojení objektů zásad skupiny Předpona vlny SecureBoot-Rollout Objekt zásad skupiny / předpona pojmenování skupin MaxWaitHours 72 Hodiny před kontrolou dostupnosti zařízení PollIntervalMinutes 1440 Minuty mezi kontrolami stavu Suchý běh Nepravda Zobrazení toho, co by se stalo beze změn Poznámka
Poznámka k PollIntervalMinutes: Při přímém spuštění orchestrátoru je výchozí doba 1 440 minut (24 hodin). Při nasazení přes Deploy-OrchestratorTask.ps1 je výchozí hodnota 30 minut. Skript nasazení předá orchestrátoru vlastní výchozí nastavení. Použijte 30 minut pro aktivní zavádění a 1440 pro monitorování údržby.
Volitelné parametry
Parametr Výchozí Popis PoužítWinCS Nepravda Použití metody WinCS místo objektu zásad skupiny AvailableUpdatesPolicy WinCSKey F33E0C8E002 Klíč WinCS pro konfiguraci zabezpečeného spouštění AllowListPath (žádný) Cesta k souboru s názvy hostitelů, které se mají povolit pro cílové/pilotní nasazení. Podporuje .txt nebo .csv. AllowADGroup (žádný) Skupina zabezpečení AD účtů počítačů na ALLOW. Příklad: "SecureBoot-Pilot-Computers" ExclusionListPath (žádný) Cesta k souboru s názvy hostitelů, které se mají VYLOUČIT z uvedení (zařízení VIP/výkonná architektura) ExcludeADGroup (žádný) Skupina zabezpečení AD účtů počítačů, které se mají vyloučit. Příklad: "VIP-Computers" ListBlockedBuckets Nepravda Zobrazení aktuálně blokovaných kontejnerů zařízení UnblockBucket (žádný) Odblokujte konkrétní kontejner. Formát: "Výrobce|Modelka|BIOS" Zrušit blokování všeho Nepravda Odblokovat všechny blokované kontejnery zařízení
zpět na Fáze 2: Skripty orchestrace aktualizace certifikátu zabezpečeného spouštění
Deploy-OrchestratorTask.ps1
Účel: Nasadí nástroj Orchestrator jako naplánovanou úlohu systému Windows.
Výhody
- Žádné výzvy zabezpečení PowerShellu (ExecutionPolicy Bypass)
- Běží nepřetržitě na pozadí
- Nevyžaduje se žádný zásah uživatele
- Vydrží restartování
Používání
Nasazení pomocí účtu doménové služby (doporučeno)
Použití Zásady skupiny AvailableUpdates (výchozí metoda)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
Použití metody WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot" -UseWinCS
Nasazení pomocí účtu SYSTEM
Použití Zásady skupiny AvailableUpdates (výchozí metoda)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"
Použití metody WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"  -UseWinCS
Požadavky na účet služby
- Správa domény (pro New-GPO, New-ADGroup, Add-ADGroupMember)
- Přístup pro čtení ke sdílené složce JSON
- Přístup pro zápis do ReportBasePath
zpět na Fáze 2: Skripty orchestrace aktualizace certifikátu zabezpečeného spouštění
Get-SecureBootRolloutStatus.ps1
Účel: Sledujte průběh zavádění z libovolné pracovní stanice.
Co zobrazuje
- Stav naplánované úlohy (Spuštěno/Připraveno/Zastaveno)
- Číslo aktuální vlny
- Zařízení cílená vs. aktualizovaná
- Vizuální indikátor průběhu
- Souhrn blokovaných kontejnerů
- Odkaz na nejnovější řídicí panel HTML
Používání
# Quick status check
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Continuous monitoring (refreshes every 30 seconds) .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -Watch 30# View blocked buckets .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowBlocked# View wave history .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowWaves# View recent log .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowLog# Open dashboard in browser .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardParametry
Parametr Povinné? Výchozí Popis ReportBasePath Povinné — Místní cesta k sestavám a stavovým souborům Funkce ShowLog Volitelné Nepravda Zobrazení nedávných položek protokolu nástroje Orchestrator Funkce ShowBlocked Volitelné Nepravda Zobrazení podrobností o blokovaných kontejnerech ShowWaves Volitelné Nepravda Zobrazení historie vln Sledovat Volitelné 0 (zakázáno) Interval automatické aktualizace v sekundách Příklad: -Watch 30 se aktualizuje každých 30 sekund. Otevřít Řídicí panel Volitelné Nepravda Otevření nejnovějšího řídicího panelu HTML ve výchozím prohlížeči Ukázka výstupu
Poznámka
==============================================================
STAV ZAVEDENÍ ZABEZPEČENÉHO SPOUŠTĚNÍ
2026-02-17 19:30:00
======================================================Scheduled Task: RunningROLLOUT PROGRESS
Stav: Probíhá
Proudová vlna: 5
Celkem cílových: 1250
Celkem aktualizováno: 847Progress: [█████████████████████░░░░░░░░░░░░░░░░░░░] 67.8%BLOCKED BUCKETS: 2 buckets need attention
Pro podrobnosti spusťte soubor s parametrem -ShowBlockedLATEST DASHBOARD
C:\SecureBootReports\Aggregation_20260217_193000\SecureBoot_Dashboard.html
__________________________________________________________________________________________
zpět na Fáze 2: Skripty orchestrace aktualizace certifikátu zabezpečeného spouštění
Kroky nasazení E2E (stručná referenční příručka)
V této části
Fáze 1: Detekční infrastruktura
Krok 1: Vytvoření kolekce Sdílet
# On file server
$sharePath = "D:\SecureBootData"
New-Item -ItemType Directory -Path $sharePath -Force
New-SmbShare -Name "SecureBootData$" -Path $sharePath -FullAccess "Domain Admins" -ChangeAccess "Domain Computers"
# Set NTFS permissions $acl = Get-Acl $sharePath $rule = New-Object System.Security.AccessControl.FileSystemAccessRule("Domain Computers","Modify","Allow") $acl.AddAccessRule($rule) Set-Acl $sharePath $aclKrok 2: Nasazení objektu zásad skupiny pro detekci
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -OUPath "OU=Workstations,DC=contoso,DC=com" `
    -CollectionSharePath "\\server\SecureBootData$"
Krok 3: Počkejte, až se nahlásí koncové body (24–48 hodin).
# Check collection progress
(Get-ChildItem "\\server\SecureBootData$" -Filter "*.json").Count
zpět na "Kroky nasazení E2E (stručná referenční příručka)"
Fáze 2: Orchestrované uvedení
Krok 4: Kontrola předpokladů
- Nasazený objekt zásad skupiny zjišťování (krok 2)
- Alespoň 50+ koncových bodů hlásících JSON
- Účet služby s právy Správa domény
- Server pro správu s PowerShellem 5.1+
Krok 5: Nasazení nástroje Orchestrator jako naplánované úlohy
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
Krok 6: Sledování průběhu
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"Krok 7: Zobrazení řídicího panelu
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardKrok 8: Správa blokovaných kontejnerů
# List blocked
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Investigate and unblock .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Manufacturer|Model|BIOS"Krok 9: Ověření dokončení
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Status should show "Completed"
zpět na "Kroky nasazení E2E (stručná referenční příručka)"
State Files
Orchestrátor udržuje stav v ReportBasePath\RolloutState\:
| Soubor | Popis |
|---|---|
| RolloutState.json | Historie vln, cílová zařízení, stav |
| BlockedBuckets.json | Kontejnery, které vyžadují prozkoumání |
| DeviceHistory.json | Sledování zařízení podle názvu hostitele |
| Orchestrator_YYYYMMDD.log | Protokoly denních aktivit |
zpět na "Kroky nasazení E2E (stručná referenční příručka)"
Řešení potíží
V této části
Orchestrator Not Progressing
Kontrola naplánovaného úkolu
Get-ScheduledTask -TaskName "SecureBoot-Rollout-Orchestrator"Kontrola protokolů
Get-Content "C:\SecureBootReports\RolloutState\Orchestrator_*.log" -Tail 50Ověření aktuálnosti dat JSON
(Get-ChildItem "\server\SecureBootData$" -Filter "*.json" | Where-Object { $_.LastWriteTime -gt (Get-Date).AddDays(-1) }).Count
Blokované kontejnery
Seznam je zablokovaný.
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBucketsProzkoumejte dostupnost zařízení.
Zkontrolujte problémy s firmwarem.
Po prošetření odblokujte.
Objekt zásad skupiny se nepoužívá
Ověřte, že objekt zásad skupiny existuje.
Get-GPO -Name "SecureBoot-Rollout-Wave*"Zkontrolujte filtrování zabezpečení.
Get-GPPermission -Name "GPO-Name" -AllOvěřte, zda je počítač ve skupině zabezpečení.
Použijte objekt zásad skupiny na cíl.
gpupdate /force
Změnový protokol
| Změnit datum | Popis změny |
|---|---|
| 12 května, 2026 | Dříve se každý ukázkový soubor skriptu publikoval jako samostatné články, ze kterých jste skript zkopírovali a vložili. Počínaje aktualizacemi Windows vydanými 12. května 2026 a později se ukázkové skripty nacházejí ve složce %systemroot%\SecureBoot\ExampleRolloutScripts na vašem zařízení. |