
Bemærk
- Oprindelig udgivelsesdato: 18. februar 2026
- KB-id: 5080921
Denne artikel indeholder en vejledning til:
- It-administratorer, der har brug for indsigt i status for opdatering af certifikat til sikker bootstart fra deres Intune-tilmeldte Windows-enheder
- Organisationer, der forbereder sig på udløbsfristen for Secure Boot-certifikatet i juni 2026
- Teams, der vil overvåge status for certifikatudrulning på tværs af deres Intune-tilmeldte Windows-enheder
Denne artikel indeholder:
- Introduktion
- Forudsætninger
- Registreringsscript
- Opret afhjælpningen i Intune
- Få vist og eksportere resultater
- Ofte stillede spørgsmål
- Ressourcer
Introduktion
Microsoft Secure Boot-certifikater (2011 CA'er) udløber fra juni 2026. Alle Windows-enheder med sikker bootstart aktiveret skal opdateres til 2023-certifikaterne før udløb for at sikre fortsat understøttelse af sikkerhedsopdateringer.
Denne vejledning indeholder en tilgang, der kun indeholder overvågning, ved hjælp af Microsoft Intune Afhjælpninger (proaktive afhjælpninger). Registreringsscriptet indsamler sikker bootstart og certifikatstatus fra hver enhed og rapporterer det tilbage til Intune-portalen – der foretages ingen afhjælpningshandling på enhederne. Dette giver administratorer en centraliseret, eksporterbar visning af status for certifikatopdatering på tværs af deres Intune-tilmeldte Windows-enheder.
Hvorfor bruge denne tilgang?
| Fordel | Beskrivelse |
|---|---|
| Synlighed på hele enheden | Se certifikatstatus for hver Intune-tilmeldt Windows-enhed på ét sted |
| Kan eksporteres | Eksportér resultater til CSV direkte fra Intune-portalen |
| Rå registreringsdatabaseværdier | Se faktiske data i registreringsdatabasen, ikke bare bestået/ikke bestået |
| Enhedskontekst | Omfatter producent, model, BIOS-version og firmwaretype |
| Telemetri for hændelseslog | Registrerer sikker bootstart-hændelses-id'er (1801/1808), bucket-id'er og tillidsniveauer |
| Zero touch | Kører lydløst som SYSTEM – der kræves ingen brugerinteraktion |
Du kan finde komplette baggrundsoplysninger om certifikatopdateringerne under Opdateringer af Secure Boot-certifikat: Vejledning til it-fagfolk og organisationer.
Forudsætninger
Før du installerer registreringsscriptet, skal du sikre dig, at dit miljø opfylder de nødvendige krav.
Denne løsning udnytter afhjælpninger i Microsoft Intune. Du kan se en komplet liste over forudsætninger under Brug afhjælpninger til at finde og løse supportproblemer – Microsoft Intune.
Scripts til registrering
Registreringsscriptet er et PowerShell-script, der indsamler omfattende Secure Boot-lagerdata fra hver enhed og angiver dem som en JSON-streng. Scriptet læser fra følgende kilder:
Registreringsdatabase – opdateringsstatus for Secure Boot-certifikat, servicenøgler, enhedsattributter og indstillinger for tilvalg/fravalg fra HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot og dens undernøgler
WMI/CIM – OS-version, sidste starttidspunkt og hardwareoplysninger for baseboard
Hændelseslogge – systemhændelseslogposter for hændelses-id'er 1801 og 1808 (opdateringshændelser for sikker start)
JSON-outputtet vises i Intune-portalen under Afhjælpninger > Overvåg > enhedsstatus > "Output før afhjælpningsregistrering" og kan eksporteres til CSV til analyse.
Vigtigt! Dette er et script, der kun er beregnet til registrering. Der foretages ingen ændringer på enheden. Der kræves ikke noget afhjælpningsscript.
Oprettelse af scriptfilen
Bemærk
VIGTIGT Følgende artikel med eksempelscriptet er udgået. Hvis du har installeret en Windows-opdatering, der er udgivet den 12. maj 2026 eller derefter, kan eksempelscriptet findes i mappen %systemroot%\SecureBoot\ExampleRolloutScripts på din enhed.
- Naviger til eksemplet på script til indsamling af Secure Boot Inventory Data Collection (KB5072718)
- Kopiér det fulde scriptindhold fra siden
- Åbn et tekstredigeringsprogram (f.eks. Notesblok, VS-kode), og indsæt scriptet
- Gem filen som Detect-SecureBootCertUpdateStatus.ps1
Opret afhjælpningen i Intune
Følg disse trin for at installere registreringsscriptet som en afhjælpning (scriptpakke) i Microsoft Intune.
Trin 1: Opret scriptpakken
- Log på Microsoft Intune Administration
- Naviger til Afhjælpninger for enheder >
- Klik på + Opret scriptpakke
Trin 2: Grundlæggende
- Konfigurer følgende indstillinger under fanen Grundlæggende :
| Indstilling | Værdi |
|---|---|
| Navn | Overvågning af status for Secure Boot Certificate |
| Beskrivelse | Overvåger opdateringsstatus for Secure Boot-certifikat på tværs af flåden. Kun registrering - der foretages ingen afhjælpningshandling. |
| Udgiver | (navnet på din organisation) |
- Klik på Næste.
Trin 3: Indstillinger
- Konfigurer følgende indstillinger på fanen Indstillinger :
| Indstilling | Værdi | Bemærkninger |
|---|---|---|
| Scriptfil til registrering | Upload Detect-SecureBootCertificateStatus.ps1 | Manuskriptet fra den forrige sektion |
| Afhjælpningsscriptfil | (lad være tom) | Der kræves ingen afhjælpning – dette er kun overvågning |
| Kør dette script ved hjælp af legitimationsoplysningerne, der er logget på | Nej | Kører som SYSTEM for at sikre adgang til Confirm-SecureBootUEFI og registreringsdatabasen |
| Gennemtving scriptsignaturkontrol | Nej | Indstil til Ja , hvis din organisation kræver signerede scripts |
| Kør script i 64-bit PowerShell | Ja | Kræves til Confirm-SecureBootUEFI cmdlet og nøjagtige læsninger i registreringsdatabasen |
- Klik på Næste.
Trin 4: Områdemærker
- Tilføj eventuelle områdemærker, der kræves af organisationen, eller lad dem være standard
- Klik på Næste.
Trin 5: Opgaver
| Indstilling | Værdi | Bemærkninger |
|---|---|---|
| Tildelinger | Vælg de enhedsgrupper, der skal overvåges | Brug alle enheder til overvågning i hele flåden eller specifikke grupper til målrettet overvågning |
| Tabel | Konfigurer til dine overvågningsbehov | Anbefalet: Én gang hver dag til sporing af aktiv udrulning eller én gang hver uge til løbende overvågning |
Bemærk! Afhjælpninger kører efter enhedens konfigurerede tidsplan. Den første kørsel kan tage op til 24 timer efter tildelingen, afhængigt af enhedens indtjekningscyklus.
Klik på Næste.
Trin 6: Gennemse + opret
- Gennemse alle indstillinger
- Klik på Opret
Få vist og eksportere resultater
Få vist resultater på portalen
- Naviger til Afhjælpninger for enheder >
- Klik på Secure Boot Certificate Status Monitor (eller det navn, du vælger)
- Vælg fanen Monitor
- Klik på Enhedsstatus
- Klik på Kolonner, og tilføj output fra registrering før afhjælpning
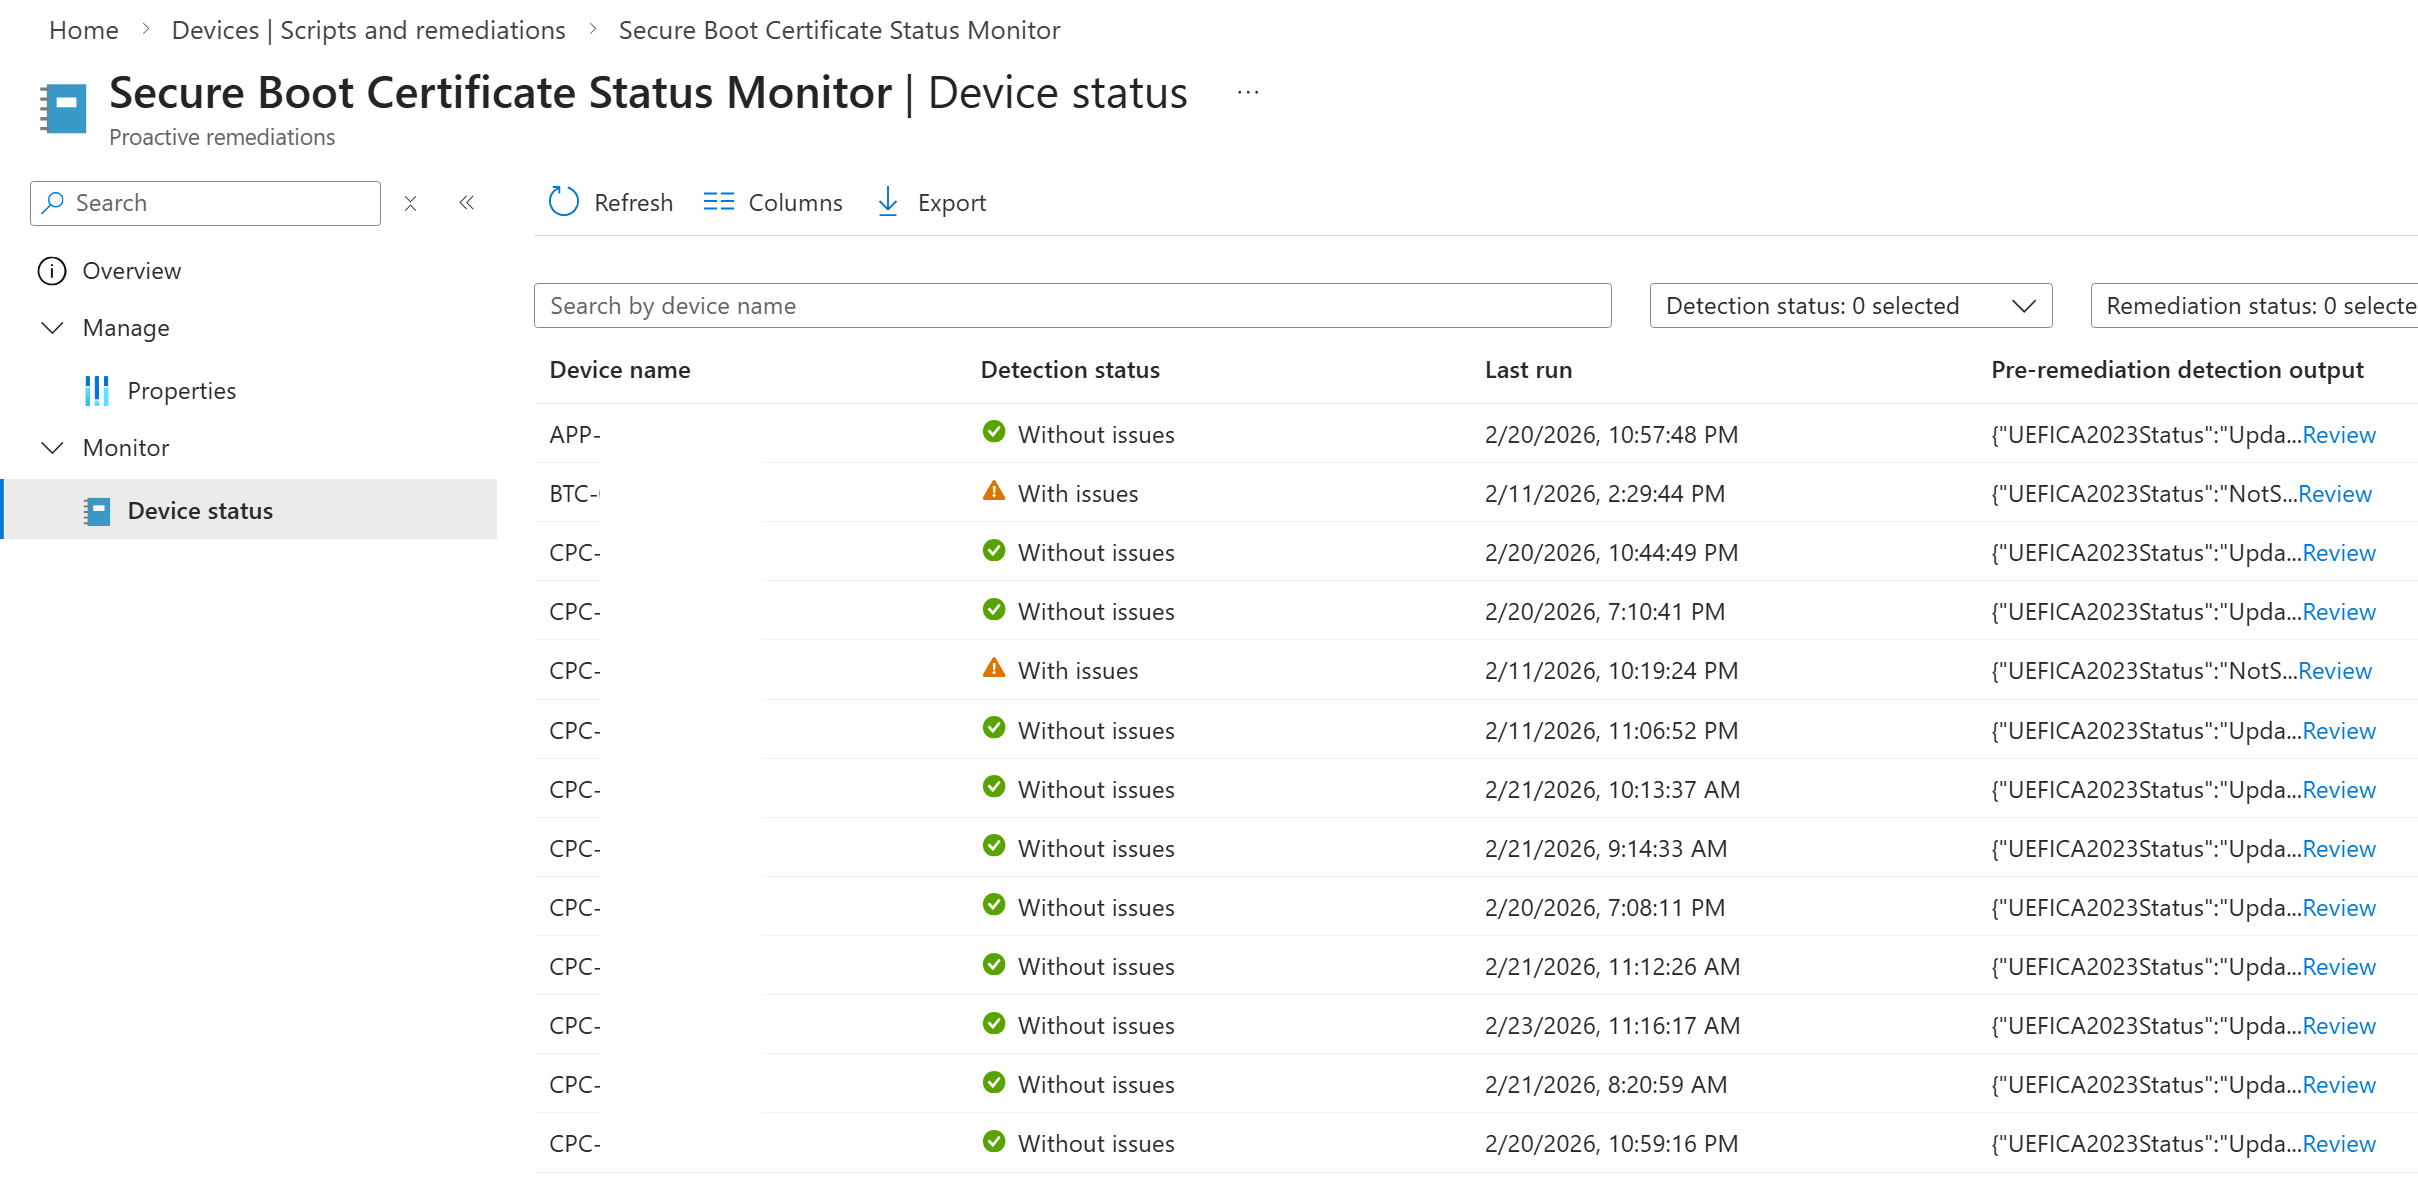
Du får vist en tabel med følgende kolonner:
| Kolonne | Beskrivelse |
|---|---|
| Enhedsnavn | Navnet på enheden |
| Brugernavn | Den primære bruger af enheden |
| Status for registrering | Uden udstedelse (certifikater opdateret) eller med udstedelse (certifikater ikke opdateret) |
| Output til registrering før afhjælpning | Det fulde JSON-output fra scriptet |
| Senest ændret | Hvornår scriptet sidst blev kørt på enheden |
Eksportér til CSV
- På siden Enhedsstatus skal du klikke på knappen Eksportér øverst i tabellen
- CSV-filen downloader alle kolonner, herunder det fulde JSON-registreringsoutput for hver enhed
- Åbn i Excel for at filtrere, sortere og analysere efter ethvert felt
Tip!: I Excel kan du bruge funktionerne TEKST.KOMBINER eller JSON til at fortolke JSON for registreringsoutput i separate kolonner for nemmere analyse.
Fanen Oversigt
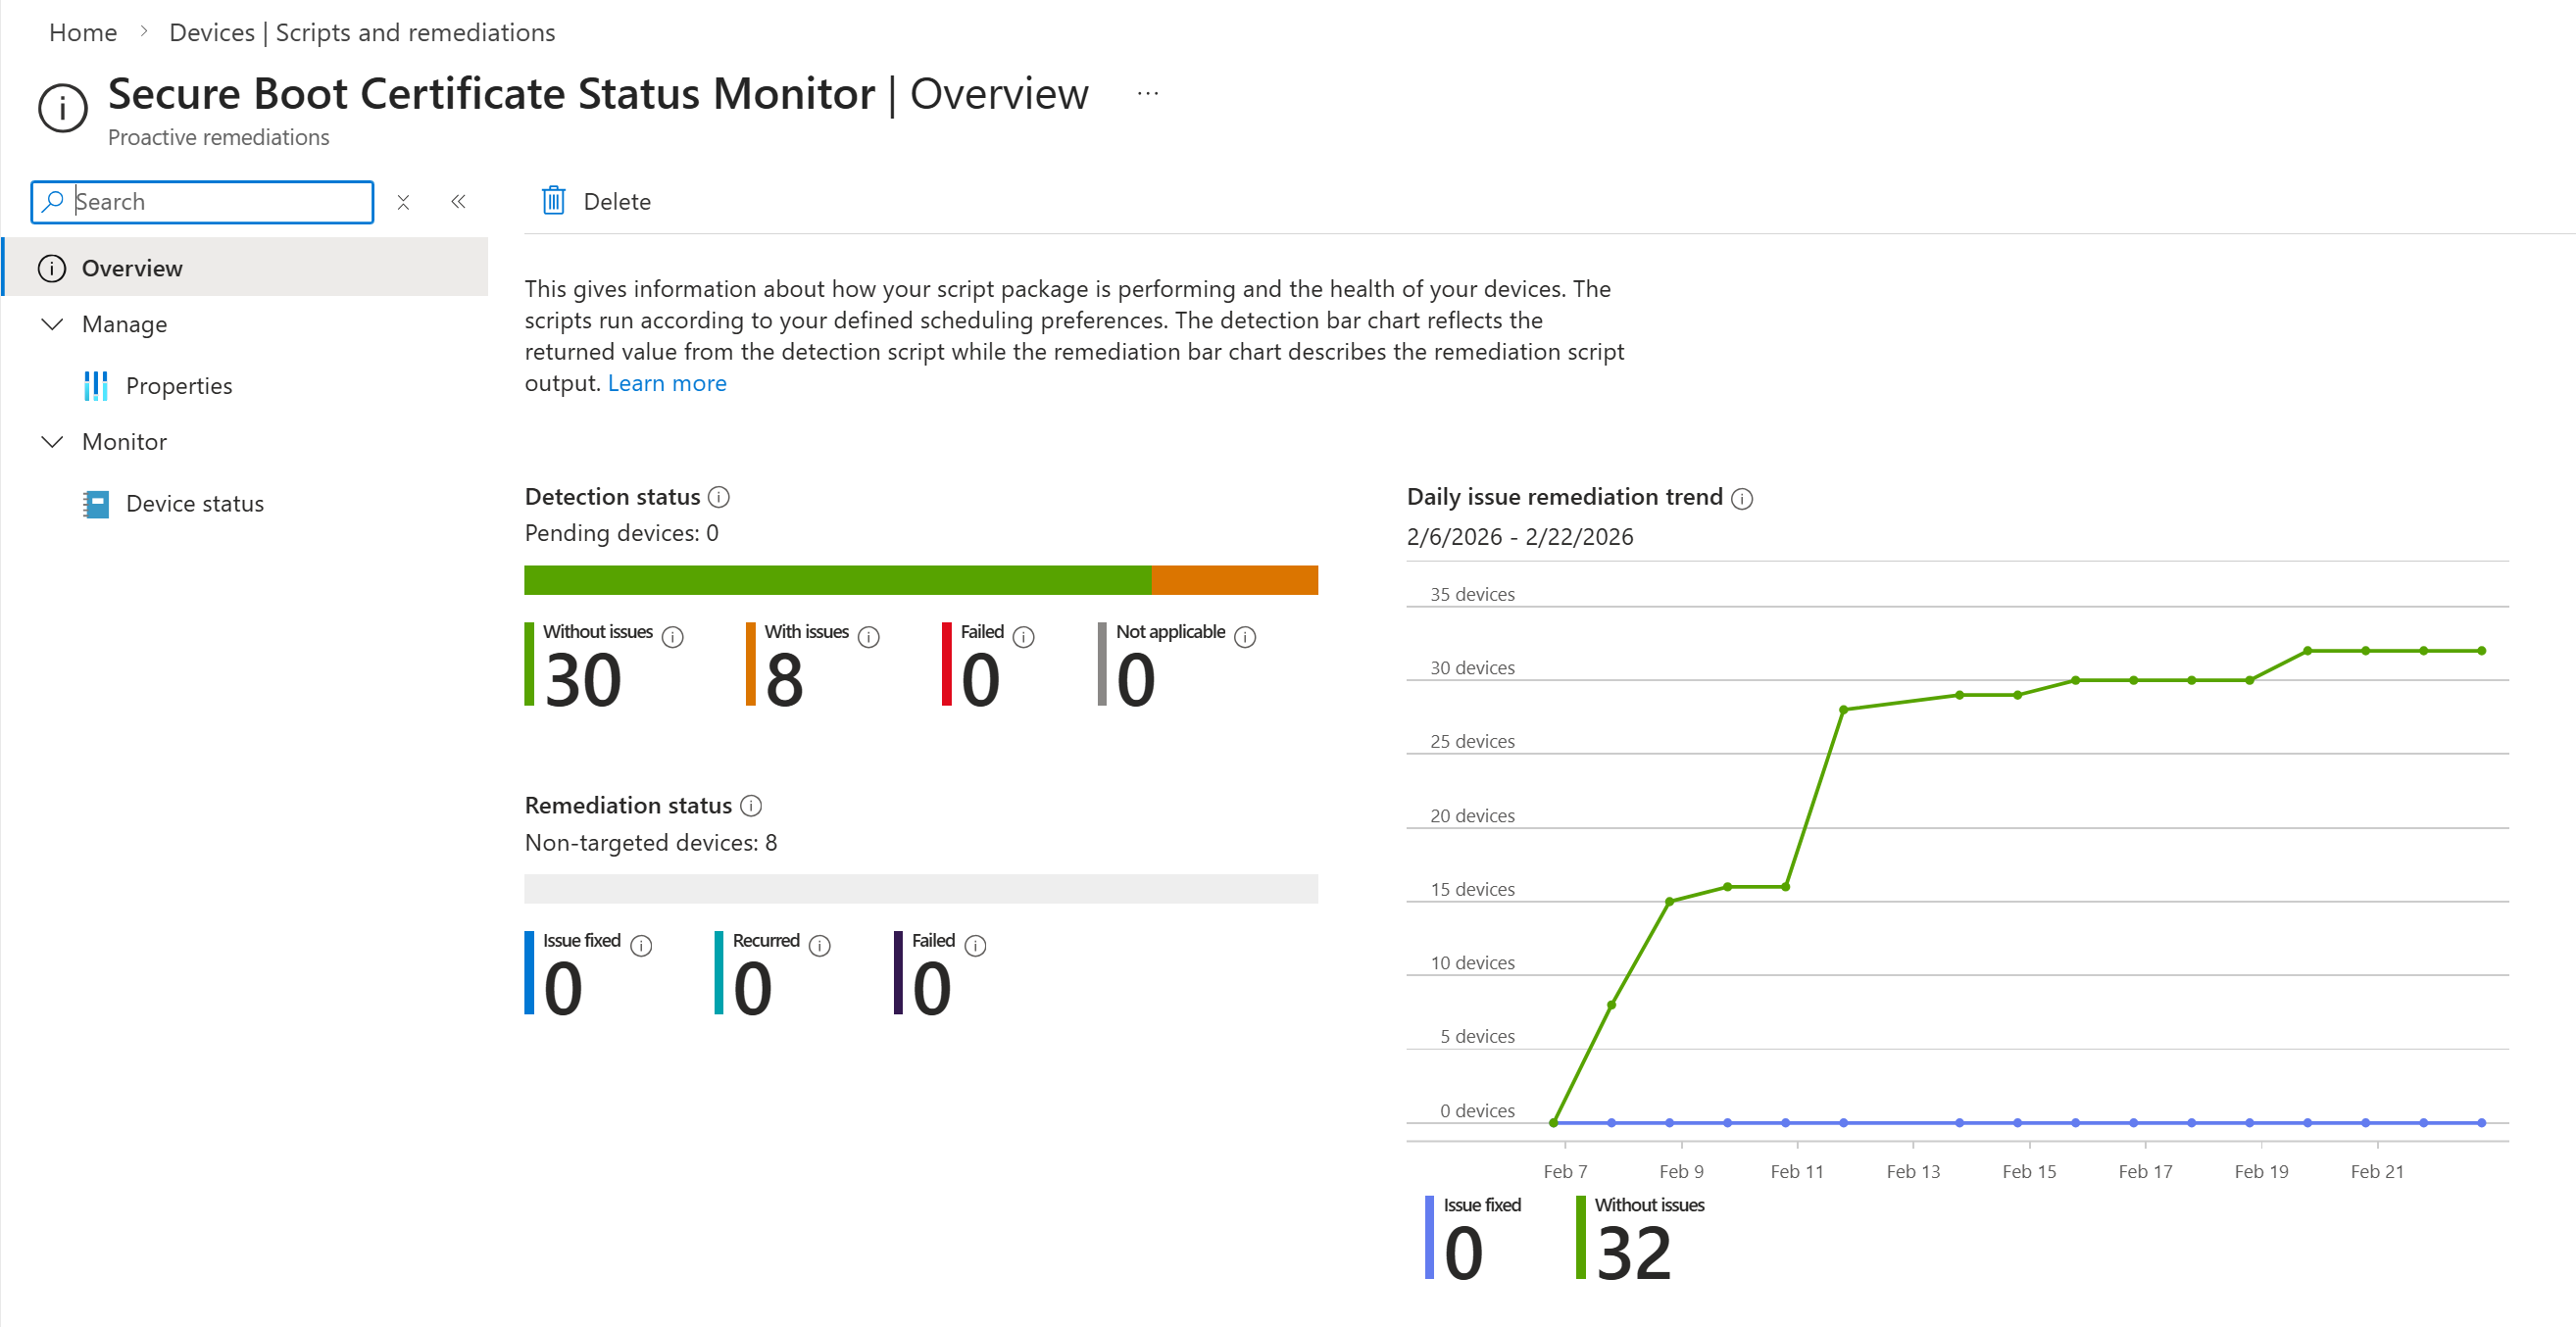
Fanen Oversigt på afhjælpningen indeholder et oversigtsdashboard:
| Måleenheder | Betydning |
|---|---|
| Enheder med problemer | Enheder, hvor certifikater endnu ikke er opdateret |
| Enheder uden problemer | Enheder, hvor certifikater er opdaterede |
| Enheder med mislykket registrering | Enheder, hvor scriptet stødte på en fejl |
Ofte stillede spørgsmål
Ændrer det noget på mine enheder?
Nej. Dette er et script, der kun er beregnet til registrering. Ingen registreringsdatabaseværdier ændres, ingen opdateringer udløses, og der foretages ingen afhjælpningshandling. Scriptet læser kun værdier og rapporterer dem.
Hvad betyder "Med problem"?
"Med problem" betyder, at enheden endnu ikke har 2023 Secure Boot-certifikaterne anvendt og den 2023-signerede boot manager på plads. Dette kan skyldes: – Certifikatopdateringen ikke er blevet startet – Opdateringen er i gang og kræver muligvis en genstart for at fuldføre – Sikker start er ikke aktiveret på enheden – Enheden er ikke UEFI-baseret eller venter på en genstart for at anvende Boot Manager.
Hvad betyder "Uden problem"?
"Uden problem" betyder, at enheden har sikker bootstart aktiveret, og at værdien UEFICA2023Status i registreringsdatabasen er opdateret, hvilket angiver, at 2023-certifikaterne er blevet anvendt.
Hvor ofte køres scriptet?
Manuskriptet kører efter den tidsplan, du konfigurerer i tildelingen. Til aktiv overvågning under en udrulning anbefales dagligt. Til løbende overvågning er ugentlig tilstrækkelig.
Hvad nu, hvis registreringsdatabasenøglen til vedligeholdelse ikke findes?
Hvis nøglen HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing ikke findes på en enhed, viser feltet UEFICA2023Status NoValue. Dette betyder typisk, at certifikatopdateringer ikke er blevet startet på enheden.
Hvilke licenser kræves?
Afhjælpninger kræver Windows 10/11 Enterprise E3/E5-, Education A3/A5- eller F3-licenser. Hvis dine enheder kun har Business Premium- eller Pro-licenser, er afhjælpninger ikke tilgængelige. Se Forudsætninger for afhjælpninger.
Ressourcer
Strategiplan for opdatering af certifikat til sikker start
Secure Boot Certificate Opdateringer: Vejledning til it-fagfolk
Opdateringer af registreringsdatabasenøgler til sikker start
Opdateringshændelser for DB- og DBX-variabler til sikker start