
Bemærk
- Oprindelig udgivelsesdato: Maj 13, 2026
- KB-id: 5085395
Bemærk
Denne artikel indeholder en vejledning til:
- Azure Trusted Launch Virtual Machines (TVM) og fortrolige VM'er (CVM), der kører Windows med sikker bootstart aktiveret.
- Du kan se en komplet liste over understøttede Windows-operativsystemer i artiklen: Trusted Launch for Virtual Azure machines
Denne artikel indeholder:
Introduktion
Sikker bootstart er en sikkerhedsfunktion i UEFI-firmware, der sikrer, at kun pålidelig, digitalt signeret software kører under enhedens startsekvens. Microsoft Secure Boot-certifikater udstedt i 2011 begynder at udløbe i juni 2026.
For at bevare beskyttelsen af sikker bootstart og den fortsatte vedligeholdelse af den tidlige startproces skal virtuelle maskiner til Azure Trusted Launch og Confidential opdateres med begge af følgende:
- Secure Boot 2023-certifikater i virtuel firmware
- En Windows Boot Manager, der er signeret af de opdaterede certifikater
Disse komponenter arbejder sammen: Certifikaterne etablerer tillid til virtuel firmware, og Boot Manager skal opdateres til at være signeret af denne tillid.
For at forhindre huller i beskyttelsen skal du kontrollere, at begge komponenter opdateres og starte opdateringer, hvor det er nødvendigt.
Hvis en VM fortsat er afhængig af 2011-certifikaterne, efter at de er udløbet, kan den fortsætte med at starte og modtage standardopdateringer til Windows. Den modtager dog ikke længere ny sikkerhedsbeskyttelse til den tidlige startproces, herunder opdateringer til Windows Boot Manager, Secure Boot-databaser og tilbagekaldelseslister eller afhjælpninger af nyligt opdagede sikkerhedsrisici på startniveau.
Du kan få mere at vide under Når Secure Boot-certifikater udløber på Windows-enheder.
Identificere scenarier, der kræver handling
I de fleste tilfælde anvender Windows Secure Boot 2023-certifikaterne automatisk via månedlige opdateringer på berettigede enheder, herunder understøttede Azure Trusted Launch og Fortrolige VM'er med sikker bootstart aktiveret. Nogle virtuelle maskiner er muligvis ikke berettiget til automatisk udrulning, hvis de tilstrækkelige kompatibilitetssignaler ikke er tilgængelige. I disse tilfælde kan administrative handlinger være nødvendige for at starte opdateringer fra gæsteoperativsystemet. Du kan finde flere oplysninger om, hvordan du får opdateringer til certifikater til sikker bootstart, på: Opdateringer til certifikat til sikker start: Vejledning til it-fagfolk og organisationer.
Secure Boot-opdateringer til Azure Trusted Launch og Confidential VMs har to komponenter:
- Secure Boot-certifikater gemt i virtuel firmware (platformadministreret)
- Windows Boot Manager (gæste-OS-administreret)
Virtuelle maskiner, der er oprettet efter marts 2024, indeholder typisk allerede Secure Boot 2023-certifikater i virtuel firmware. Disse VM'er kræver normalt kun en Windows Boot Manager-opdatering.
Virtuelle maskiner, der kører længe, og som er oprettet før marts 2024, inkluderer ikke Secure Boot 2023-certifikaterne i virtuel firmware og kræver opdateringer til både Secure Boot-certifikater og Windows Boot Manager.
Opdateringshandlinger startes inde fra gæsteoperativsystemet via vedligeholdelse af Windows og er afhængige af platformens understøttelse for at anvende godkendte opdateringer til Secure Boot-variabler i virtuel firmware.
Når du har identificeret relevante scenarier, skal du opgøre et lager i dit miljø for at afgøre, hvilke VM'er der kræver opdateringer.
Påkrævede handlinger:
- Sørg for, at gæste-VM'er opdateres med Windows-opdateringen for marts 2026 eller senere (april 2026 eller nyere, hvis du bruger hotpatching). Se mere: Hotpatch til Windows Server.
- Bekræft, at alle Azure Trusted Launch og Confidential VM'er har Secure Boot 2023-certifikaterne og en opdateret Windows Boot Manager.
- Start opdateringer fra gæsteoperativsystemet for at anvende Secure Boot-certifikatet og Windows Boot Manager-opdateringer, hvor det er nødvendigt.
- Overvåg Windows-systemets hændelseslogge: Hændelses-id 1808 og hændelses-id 1801 , eller overvåg registreringsdatabasenøglen UEFICA2023Status for at bekræfte, om opdaterede Secure Boot-certifikater er blevet anvendt, og om Windows Boot Manager er blevet opdateret.
For enheder, der ikke har installeret disse opdateringer, skal du bruge de overvågnings- og installationsmetoder, der er beskrevet i strategiplanen for sikker bootstart, Windows Server strategiplanen for sikker bootstart for certifikater, der udløber i 2026, og på https://aka.ms/GetSecureBoot for at få komplet vejledning.
Overvejelser i forbindelse med Azure-gæste-VM
Gennemse følgende scenarier og påkrævede handlinger for sessionsværter:
| VM-scenarie | Sikker bootstart aktiv? | Handling påkrævet |
|---|---|---|
| TVM eller CVM med sikker bootstart aktiveret | Ja | Opdater certifikater til sikker bootstart og Windows Boot Manager |
| TVM med sikker bootstart deaktiveret | Nej | Ingen handling påkrævet |
| Generation 1 VM | Understøttes ikke | Ingen handling påkrævet |
Bemærk
VM'er af sikkerhedstypen Standard har ikke sikker start aktiveret.
Overvejelser om gyldne billeder
Gennemse følgende scenarier og påkrævede handlinger for billeder:
Bemærk
Azure Marketplace-afbildninger giver forudkonfigurerede startpunkter, vanilje eller udgiveres standardafbildninger, mens Azure Compute Gallery-afbildninger bruges til at gemme og distribuere brugerdefinerede afbildninger. I begge tilfælde henter afbildningerne Windows Boot Manager, men de indeholder ikke firmwarevariabler til sikker bootstart, der anvendes på virtuelt maskineniveau.
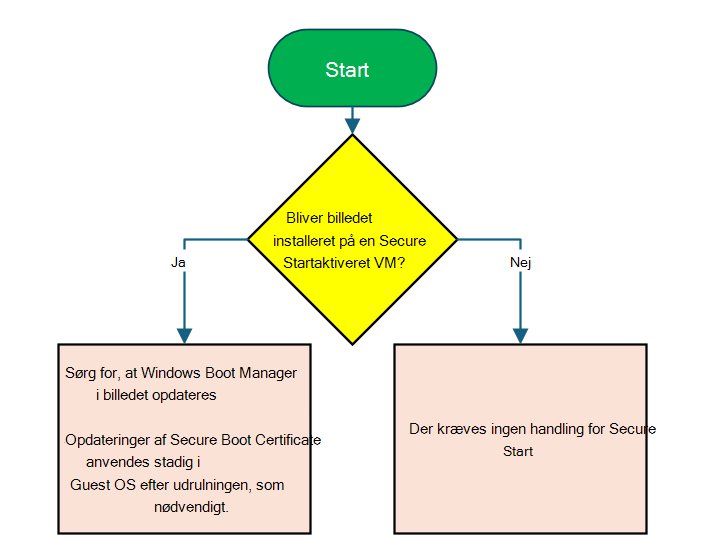
Azure Compute Gallery og administrerede afbildninger registrerer operativsystemet og startindlæsningstilstanden, herunder Windows Boot Manager, men inkluderer ikke firmwarevariabler til sikker bootstart. Secure Boot-certifikater, f.eks. opdateringer til databasen til sikker bootstart (DB) eller nøgleudvekslingsnøgler (KEK), gemmes i den virtuelle firmware på den udrullede virtuelle maskine og registreres ikke under billedgeneralisering.
Anvendelse af Secure Boot-opdateringer i et gyldent billede går frem i Windows Boot Manager, men bevarer ikke Secure Boot-certifikater til virtuelle maskiner, der er klargjort fra den pågældende afbildning. Hvis du udfører denne opdatering, går Windows Boot Manager i afbildningen frem.
Påkrævede handlinger:
Anvend Secure Boot 2023-opdateringen på det gyldne billede, før du tager det. Bemærk: Dette fremmer Windows Boot Manager, men bevarer ikke Secure Boot-certifikater til installerede virtuelle maskiner.
Genstart VM'en efter behov for at tillade, at Boot Manager-opdateringen anvendes.
Kontrollér, at opdateringen er fuldført, før du generaliserer billedet, ved at køre følgende PowerShell-kommando og bekræfte, at værdien er angivet til Opdateret:
Bemærk
Get-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing" | Select-Object UEFICA2023Status
Når du opdaterer Windows Boot Manager i en gylden afbildning, anvendes denne opdatering på virtuelle maskiner, der er installeret eller geninstalleret ved hjælp af afbildningen. Nyligt klargjorte virtuelle Azure Trusted Launch- og Confidential-maskiner inkluderer Secure Boot 2023-certifikater i virtuel firmware og kan sikkert bruge gyldne billeder med den opdaterede Windows Boot Manager.
Afbildningsbaserede genudrulninger på eksisterende virtuelle maskiner, der er oprettet før marts 2024, kan dog anvende den opdaterede Windows Boot Manager på VM'er, hvis firmware endnu ikke har tillid til de tilsvarende Secure Boot 2023-certifikater. I disse tilfælde skal certifikatopdateringer til sikker start anvendes i gæsteoperativsystemet, før Windows Boot Manager går videre.
Andre overvejelser i forbindelse med Azure-ressourcer
| Azure-ressource | Oprettet før april 2024? | Handling påkrævet |
|---|---|---|
| Sikkerhedskopiering/snapshot af TVM eller CVM | Ja | Start VM'en, anvend opdateringer, og genoptag |
| Sikkerhedskopiering/snapshot af TVM eller CVM | Nej | Ingen handling påkrævet |
| Azure Compute Gallery-billedhentninger med (billedsikkerhedstype = TL eller CVM) optagelser fra TVM eller CVM | Ja | Start VM'en, anvend opdateringer, og genoptag |
| Azure Compute Gallery-billedhentninger med (billedsikkerhedstype = TL eller CVM) optagelser fra TVM eller CVM | Nej | Ingen handling påkrævet |
Status for overvågningsopdatering
Overvågning og installation af certifikatopdateringer til sikker bootstart på virtuelle Azure-maskiner med pålidelig start og fortroligt følger den samme vedligeholdelsesvejledning til Windows, der bruges til fysiske og virtualiserede enheder.
Du kan finde detaljeret overvågningsvejledning, herunder hvordan du opgør enheder, bekræfter opdateringer af firmwarevariabler og sporer opdateringsstatus, i Strategiplan for sikker bootstart for Windows Server og https://aka.ms/GetSecureBoot.
Udrul opdateringer
Certifikatopdateringer til sikker start til virtuelle Azure Trusted Launch og Fortroligt-maskiner startes inde fra gæsteoperativsystemet ved hjælp af Windows-vedligeholdelse.
Følg installationsvejledningen i Strategiplan for sikker bootstart til Windows Server for:
- automatisk installation via Windows Update
- It-initierede installationsmetoder
- vedligeholdelse af registreringsdatabasenøgler
- Sekvensering af installation
Når du bruger brugerdefinerede eller genbrugte virtuelle maskinafbildninger, skal du se overvejelser om gyldne billeder i denne artikel, før du går videre til Windows Boot Manager.
Ressourcer
- Bogmærke Få sikker start for at få flere oplysninger om denne ændring, detaljeret vejledning til administration af certifikatopdateringen til sikker bootstart og svar på ofte stillede spørgsmål.
- Strategiplan for sikker bootstart til Windows Server
- Opdateringer til Secure Boot Certificate: Vejledning til it-fagfolk og organisationer
- Du kan finde flere oplysninger om hændelsesloghændelser under Opdateringshændelser for DB- og DBX-variabler til sikker start.
- Du kan finde flere oplysninger om registreringsdatabasenøgler til sikker bootstart under Opdateringer i registreringsdatabasenøglen til sikker bootstart: Windows-enheder med it-administrerede opdateringer.
Hvis du har en supportplan og har brug for teknisk hjælp, kan du indsende en supportanmodning.
Ændringslog
| Rediger dato | Skift beskrivelse |
|---|---|
| Maj 13, 2026 | Der er ingen ændringer i denne artikel |