
פונקציונליות מתקדמת של אחסון אישורים מספקת הזדמנות להגדיר באיזה סוג אחסון עבור אישורים ייעשה שימוש ב- Microsoft Dynamics 365 for Finance and Operations.
קיימות שתי אפשרויות אפשריות לאחסון אישורים הזמינים עם הפונקציונליות החדשה. באפשרותך להגדיר את האפשרות על-ידי הגדרת פרמטר חדש השתמש במאגר אישורים מתקדם בפרמטרים של מערכת (ניהול מערכת \ הגדרה \ פרמטרי מערכת, כרטיסייה כללי):
- אחסון מקומי. ניתן להשתמש באפשרות זו עם אפשרות פריסה מקומית, וכן בכל סוג של סביבות פיתוח מקומיות. במקרה זה, עליך להגדיר את השתמש בפרמטר מאגר אישורים מתקדםל'לא'. מומלץ להגדיר אפשרות זו עבור סביבת DEV למטרות פיתוח ואימות, כאשר יש צורך לאמת את האישור ולעבוד איתו.
- אחסון Azure Key Vault. יש להשתמש באפשרות זו עם אפשרות פריסה בענן, וניתן להשתמש בה עם סביבות פרוסות מקומיות, ועם כל סוג של סביבות פיתוח מקומיות. עליך להגדיר את השתמש בפרמטר מתקדם של מאגר אישוריםל'כן'. זוהי האפשרות היחידה עבור סביבת PROD ב- Azure Cloud.
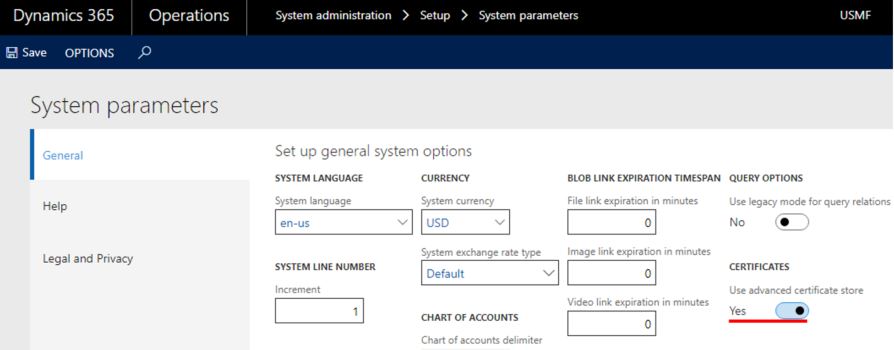
עבודה עם אישורים המאוחסנים ב- Azure Key Vault דורשת ביצוע שלבים ראשוניים. כל ההגדרות הדרושות המתוארות במאמר 4040294 "תחזוקת אחסון Azure Key Vault". לאחר הגדרת אחסון Azure Key Vault, עליך להגדיר קישור לאישורים ב- Microsoft Dynamics 365 for Finance and Operations.
מיד לאחר התקנת האישור ב- Azure KeyVault, יש להגדיר אותו באפליקציה. הוראות ההתקנה הן:
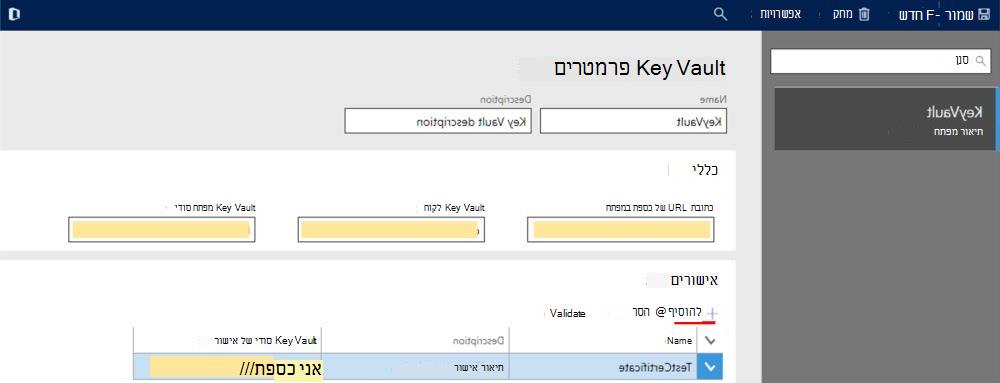
- פתח את הטופס "פרמטרים של Key Vault" במודול ניהול המערכת (ניהול מערכת \ התקנה \ פרמטרים של Key Vault). צור מופע חדש של פרמטר Key Vault, הגדר עבורו שם ותיאור.
- עבור לכרטיסייה "כללי" וציין את הפרמטרים החובה המשמשים לשילוב עם אחסון Azure Key Vault:
- כתובת URL של Key Vault - כתובת URL של Key Vault המהווה ברירת מחדל אם היא אינה מוגדרת על-ידי ההפניה הסודית.
- לקוח Key Vault - מזהה לקוח אינטראקטיבי של יישום ה- AD המשויך לאחסון Azure Key Vault לצורך אימות.
- מפתח סודי Key Vault - מפתח סודי המשויך לאפליקציית AD המשמש לאימות לאחסון Azure Key Vault.
הערה: כאשר נעשה שימוש במספר מאחסני Key Vault, לכל אחד מהם צריך להיות מופע נפרד של פרמטרי Key Vault שנוצרו ב- Microsoft Dynamics 365 for Finance and Operations.
- עבור ללשונית "תעודות" והוסף שם את האישורים שלך על ידי לחיצה על כפתור "הוסף". עבור כל אישור, עליך להזין את הנתונים הבאים:
- שם ותיאור.
- סוד אישור של Key Vault - הפניה סודית לאישור.
הערה: סוד אישור של Key Vault חייב להיות בתבנית כמו בדוגמה:
vault://< KeyVaultName*>/<SecretName>/<SecretVersion*>
התכונות המסומנות בסימן "*" הן אופציונליות, והתכונה <SecretName> היא הכרחית. לכן, ברוב המקרים מספיק להגדיר מפתח סודי של Key Vault בפורמט:
vault:///< שם סוד>
אם המפתח הסודי של Key Vault אינו מכיל גירסה סודית, אחזר המערכת אישור פעיל עם תאריך התפוגה העדכני ביותר.
הערה: פונקציונליות אחסון Azure Key Vault הורחבה עם אחסון במטמון של אישורים. לכן, מומלץ מאוד לבצע את הפעולות הבאות:
- ציין גירסה סודיתבסוד האישור של Key Vault.
- לאחר העלאת גירסה חדשה של האישור הקיים לאחסון ה- Key Vault, עליך לעדכן גירסה סודית בפרמטר "Key Vault certificate secret" ב- Microsoft Dynamics 365 for Finance and Operations.
באפשרותך להשתמש בפונקציה Validate כדי לבדוק אם הגדרת הפניה לאישור כראוי, והאישור חוקי.