
סיכום
בערכות שבבים מסוימות של Trusted Platform Module (TPM) קיימת פגיעות אבטחה מסוימת. הפגיעות מחלישה את כוח המפתח.
מאמר זה עוזר לזהות ולתקן בעיות במכשירים מוגנים באמצעות BitLocker המושפעות מהפגיעות המתוארת בעלון יידוע האבטחה של Microsoft ADV170012.
מידע נוסף
סקירה כללית
מסמך זה מתאר כיצד לתקן את השפעת הפגיעות במגינים מבוססי TPM של BitLocker.
יש לסקור את ההשפעה על שיטות אחרות של מגן BitLocker בהתבסס על אופן ההגנה על הסודות הרלוונטיים. לדוגמה, אם מפתח חיצוני לביטול הנעילה של BitLocker מוגן בפני ה- TPM, עיין בבעיה המינורית כדי לנתח את ההשפעה. תיקון ההשפעות הללו של הפגיעות אינו נמצא בהיקף של מסמך זה.
כיצד לזהות השפעה
BitLocker משתמש בפעולות חותם וביטול אטימות של TPM יחד עם מפתח בסיס האחסון כדי להגן על סודות BitLocker באמצעי האחסון של מערכת ההפעלה. הפגיעות משפיעה על פעולות האיטום וביטול האיטום ב- TPM 1.2, אך היא אינה משפיעה על הפעולות ב- TPM 2.0.
כאשר מגן מבוסס-TPM משמש להגנה על אמצעי האחסון של מערכת ההפעלה, אבטחת ההגנה של BitLocker מושפעת רק אם גרסת הקושחה של TPM היא 1.2.
כדי לזהות את גירסאות TPM ו- TPM המושפעות, ראה "2. קבע מכשירים בארגון שלך המושפעים" תחת "פעולות מומלצות" בעלון האבטחה של Microsoft ADV170012.
כדי לבדוק את מצב BitLocker, הפעל את "manage-bde -status <OS volume letter:>" בשורת פקודה כמנהל המערכת של המחשב.
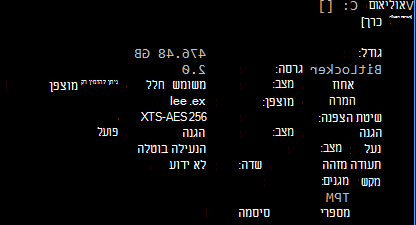
איור 1 פלט לדוגמה של אמצעי אחסון של מערכת הפעלה המוגן על-ידי מגן TPM ומגן סיסמת שחזור. (הצפנת התקן אינה מושפעת מפגיעות TPM זו.)
תקן פגיעות של BitLocker לאחר עדכון קושחה
בצע את השלבים הבאים כדי לתקן את הפגיעות:
- השעיית הגנת BitLocker: הפעל את "manage-bde -protectors <מכתב עוצמת הקול של מערכת ההפעלה:> –השבת" כמנהל המערכת של המחשב.
- נקה את ה- TPM. לקבלת הוראות, ראה "6. נקה את TPM" תחת 'פעולות מומלצות' בעלון אבטחה של Microsoft ADV170012.
- הגנת BitLocker מתחדשת באופן אוטומטי לאחר הפעלה מחדש עבור Windows 8 וגירסאות מתקדמות יותר של Windows. עבור Windows 7, הפעל את "manage-bde -protectors <OS volume letter:> –enable" כמנהל מערכת של המחשב כדי לחדש את הגנת BitLocker.
הדף הבא מספק חומר עזר מלא בנושא שורת פקודה עבור manage-bde.exe:
https://technet.microsoft.com/en-us/library/ff829849(v=ws.11).aspx