

A página de proteção contra vírus e ameaças da aplicação Segurança do Windows foi concebida para ajudar a proteger o seu dispositivo contra várias ameaças, como vírus, software maligno e ransomware. A página fornece acesso a várias funcionalidades e definições para garantir uma proteção abrangente e está dividida nas seguintes secções:
- Ameaças atuais: esta secção apresenta quaisquer ameaças encontradas atualmente no seu dispositivo, a última vez que uma análise foi executada, quanto tempo demorou e quantos ficheiros foram analisados. Também pode iniciar uma nova análise rápida ou escolher entre outras opções de análise para uma análise mais extensa ou personalizada
- Configurações de proteção contra vírus & ameaças: Nesta seção, você pode gerenciar configurações para Microsoft Defender Antivírus e produtos antivírus de terceiros
- Atualizações da proteção contra vírus & ameaças: Esta secção é dedicada a garantir que o seu dispositivo está protegido com as mais recentes atualizações de informações de segurança
- Proteção contra ransomware: Nesta seção você pode configurar o acesso controlado a pastas, que impede que aplicativos desconhecidos alterem arquivos em pastas protegidas. Também oferece opções para configurar o OneDrive para o ajudar a recuperar de um ataque de ransomware
Na aplicação  Segurança do Windows no seu PC, selecione Proteção contra vírus & ameaças ou utilize o seguinte atalho:
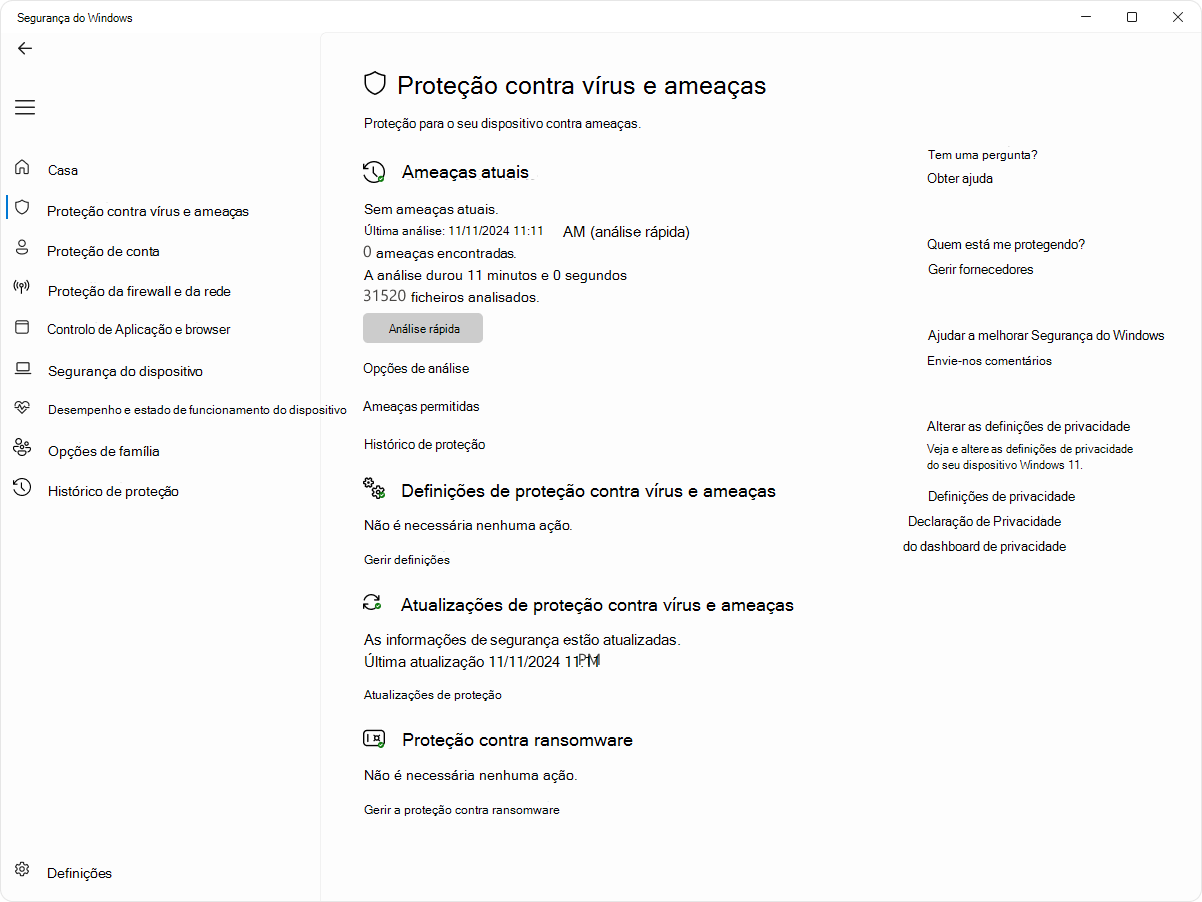
Ameaças atuais
Em Ameaças atuais , pode:
- Ver todas as ameaças encontradas atualmente no seu dispositivo
- Veja a última vez que uma análise foi executada no seu dispositivo, quanto tempo demorou e quantos ficheiros foram analisados
- Iniciar uma nova análise rápida ou abrir Opções de análise para executar uma análise mais extensa ou personalizada
- Ver ameaças colocadas em quarentena antes de o poderem afetar e qualquer ameaça que tenha permitido executar no seu dispositivo
Opções de análise
Apesar de a Segurança do Windows estar ativada e analisar automaticamente o seu dispositivo, pode executar uma análise adicional sempre que quiser.
Análise rápida: Esta opção é útil quando não pretende gastar tempo na execução de uma análise completa de todos os ficheiros e pastas. Se Segurança do Windows recomendar que execute um dos outros tipos de análise, será notificado quando a análise rápida for concluída
Análise completa: analisa todos os ficheiros e programas no seu dispositivo
Análise personalizada: analisa apenas os ficheiros e pastas que selecionar
Microsoft Defender Antivírus (análise offline): utiliza as definições mais recentes para analisar o dispositivo relativamente às ameaças mais recentes. Isto acontece após um reinício, sem carregar o Windows, pelo que qualquer malware persistente tem mais dificuldade em esconder-se ou defender-se. Execute-a quando tiver receio de ter exposto o seu dispositivo a software maligno ou a um vírus, ou se pretender analisar o seu dispositivo sem estar ligado à Internet. Esta opção irá reiniciar o seu dispositivo, por isso, certifique-se de que guarda os ficheiros que possam estar abertos. Microsoft Defender Offline será carregado e executará uma análise rápida do PC no Ambiente de Recuperação do Windows. Quando a análise estiver concluída, o PC reiniciará automaticamente
Nota
Para ver os resultados da análise offline, abra a aplicação
Segurança do Windows no seu dispositivo Windows e selecione Histórico de proteção.
Ameaças permitidas
A página Ameaças permitidas mostra uma lista de itens que Segurança do Windows identificou como ameaças, mas que você optou por permitir. Segurança do Windows não executará quaisquer ações contra ameaças que tenha permitido.
Se permitiu acidentalmente uma ameaça e pretende removê-la, selecione-a na lista e, em seguida, selecione o botão Não permitir . A ameaça será removida da lista e Segurança do Windows voltará a agir sobre ela da próxima vez que vir essa ameaça.
Definições de proteção contra vírus & ameaças
Utilize as definições da Proteção contra vírus e ameaças quando pretender personalizar o seu nível de proteção, enviar ficheiros de exemplo para a Microsoft, excluir ficheiros e pastas fidedignos de análises repetidas ou desativar temporariamente a sua proteção.
Na aplicação Segurança do Windows no seu PC, selecione Proteção contra vírus & ameaças>Gerir definições ou utilize o seguinte atalho:
Proteção em tempo real
A proteção em tempo real é uma funcionalidade da aplicação Segurança do Windows que monitoriza continuamente o seu dispositivo quanto a potenciais ameaças, como vírus, software maligno e spyware. Esta funcionalidade garante que o seu dispositivo está ativamente protegido ao analisar ficheiros e programas à medida que são acedidos ou executados. Se for detetada qualquer atividade suspeita, a proteção em tempo real irá alertá-lo e tomar as medidas adequadas para evitar que a ameaça cause danos.
Você pode usar a configuração Proteção em tempo real para desativá-lo temporariamente; No entanto, a proteção em tempo real será reativada automaticamente após um curto espaço de tempo para retomar a proteção do seu dispositivo. Enquanto a proteção em tempo real estiver desativada, os ficheiros que abrir ou descarregar não serão analisados relativamente a ameaças. Lembre-se de que se o fizer, o dispositivo poderá ficar vulnerável a ameaças e que as análises agendadas continuarão a ser executadas. No entanto, os ficheiros que são transferidos ou instalados não serão analisados até à próxima análise agendada.
Pode ativar oudesativar a Proteção em tempo real através do botão de alternar.
Nota
- Se apenas pretender excluir um único ficheiro ou pasta da análise antivírus, pode fazê-lo adicionando uma exclusão. Isso é mais seguro do que desativar toda a proteção antivírus
- Se instalar um programa antivírus compatível que não seja da Microsoft, Microsoft Defender antivírus será desativado automaticamente
- Se a proteção contra adulteração estiver ativada, terá de desativá-la antes de poder desativar a Proteção em tempo real
Proteção do Dev Drive
Nota
A proteção Dev Drive não está disponível no Windows 10.
O Dev Drive Protection fornece um espaço seguro e isolado para os desenvolvedores armazenarem e trabalharem em seu código, garantindo que seu ambiente de desenvolvimento esteja protegido contra possíveis ameaças e vulnerabilidades.
A Proteção da Unidade de Desenvolvimento inclui um modo de desempenho que analisa a Unidade de Desenvolvimento de forma assíncrona. Isto significa que as análises de segurança são adiadas até depois de concluída a operação de ficheiro, em vez de serem executadas de forma síncrona enquanto a operação de ficheiro está a ser processada. Este modo de análise assíncrona proporciona um equilíbrio entre a proteção contra ameaças e o desempenho, garantindo que os programadores podem trabalhar de forma eficiente sem atrasos significativos devido às análises de segurança.
- Pode ativar oudesativar a proteção Dev Drive através do botão de alternar
- Selecione Ver volumes para rever a lista de volumes que têm a proteção Dev Drive ativada
Para saber mais, consulte Proteger a Unidade de Desenvolvimento usando o modo de desempenho.
Proteção disponibilizada na cloud
Esta definição permite que Microsoft Defender obtenha da Microsoft melhorias constantemente atualizadas enquanto estiver ligado à Internet. Isto resultará numa identificação, paragem e correção de ameaças mais precisas.
Submissão automática de exemplos
Se estiver ligado à cloud com proteção fornecida pela cloud, o Defender pode enviar automaticamente ficheiros suspeitos para a Microsoft para verificar a existência de potenciais ameaças. A Microsoft irá notificá-lo se tiver de enviar ficheiros adicionais e alerta se um ficheiro pedido contiver informações pessoais para que possa decidir se pretende ou não enviar esse ficheiro.
Se estiver preocupado com um ficheiro e quiser certificar-se de que foi submetido para avaliação, pode selecionar Submeter uma amostra manualmente para nos enviar qualquer ficheiro que pretenda.
Proteção contra adulteração
A Proteção contra adulteração é uma funcionalidade que ajuda a impedir que aplicações maliciosas alterem definições importantes de Microsoft Defender Antivírus. Isso inclui configurações como proteção em tempo real e proteção fornecida em nuvem. Ao garantir que estas definições permanecem inalteradas, a Proteção contra adulteração ajuda a manter a integridade da configuração de segurança do dispositivo e impede que aplicações maliciosas desativem funcionalidades de segurança essenciais.
Se a proteção contra adulteração estiver ativada e for um administrador no dispositivo, pode alterar estas definições na aplicação Segurança do Windows. No entanto, não é possível alterar estas definições com outras aplicações.
Pode ativar oudesativar a proteção contra adulteração através do botão de alternar.
Nota
A Proteção contra adulteração não afeta a forma como outras aplicações antivírus de terceiros funcionam ou como se registam no Segurança do Windows.
Acesso controlado a pastas
Utilize a definição Acesso controlado a pastas para gerir as pastas nas quais as aplicações não fidedignas que podem fazer alterações. Também pode adicionar aplicações adicionais à lista de confiança para que possam efetuar alterações nessas pastas. Esta é uma ferramenta poderosa para tornar os seus ficheiros mais seguros contra ransomware.
Quando ativa o Acesso controlado a pastas, muitas das pastas que utiliza com mais frequência são protegidas por predefinição. Isto significa que o conteúdo em qualquer dessas pastas não pode ser acedido nem alterado por qualquer aplicação desconhecida ou não fidedigna. Se adicionar outras pastas, estas também ficam protegidas.
Saiba mais sobre como utilizar o Acesso controlado a pastas
Exclusões
Por predefinição, o Antivírus do Microsoft Defender é executado em segundo plano e analisa os ficheiros e processos que abre ou transfere à procura de software maligno.
Pode haver casos em que você tem um determinado arquivo ou processo que não deseja que seja digitalizado em tempo real. Quando isso ocorre, você pode adicionar uma exclusão para esse arquivo, tipo de arquivo, pasta ou processo.
Atenção
Adicionar uma exclusão a Segurança do Windows significa que o Microsoft Defender Antivírus deixará de verificar esses tipos de ficheiros quanto a ameaças que possam deixar o seu dispositivo e dados vulneráveis. Certifique-se de que realmente pretende fazê-lo antes de continuar.
As exclusões só se aplicam à análise em tempo real com o Microsoft Defender Antivirus. Quaisquer análises agendadas com o Microsoft Defender Antivírus ou produtos antimalware de terceiros ainda poderão analisar estes ficheiros ou processos.
Para adicionar uma exclusão
- Selecione Adicionar ou remover exclusões
- Escolha uma das quatro opções consoante o tipo de exclusão que está a tentar adicionar:
Ficheiro: Exclui um ficheiro específico
Pasta: Exclui uma pasta específica (e todos os ficheiros nessa pasta)
Tipo de arquivo: Exclui todos os arquivos de um tipo especificado, como .docx ou .pdf
Processo: Adicionar uma exclusão para um processo significa que qualquer arquivo aberto por esse processo será excluído da verificação em tempo real. Estes ficheiros continuarão a ser analisados por análises a pedido ou agendadas, a menos que também tenha sido criada uma exclusão de ficheiro ou pasta que os isente
Sugestão
Recomenda-se que utilize o caminho completo e o nome de ficheiro para excluir um processo específico. Isto faz com que seja menos provável que malwares possa usar o mesmo nome de ficheiro que um processo fidedigno e excluído e evitar a deteção.
Para remover uma exclusão
Atenção
Excluir um ficheiro ou processo da análise antivírus pode tornar o seu dispositivo ou dados mais vulneráveis. Certifique-se de que pretende fazê-lo antes de continuar.
- Selecione Adicionar ou remover exclusões
- Selecione a exclusão que pretende remover e selecione Remover
Utilizar carateres universais ou variáveis de ambiente
Pode utilizar um caráter universal "*" para substituir qualquer número de carateres.
Nas exclusões de tipo de ficheiro: Se utilizar um asterisco na extensão do ficheiro, este funcionará como um caráter universal para qualquer número de carateres. "*st" excluirá .test, .past, .invest e quaisquer outros tipos de ficheiro em que a extensão termine num
Exclusões em processo:
- C:\MyProcess\* excluirá arquivos abertos por todos os processos, localizados em C:\MyProcess, ou quaisquer subpastas de C:\MyProcess
- test.* excluirá arquivos abertos por todos os processos chamados test, independentemente da extensão do arquivo
Você também pode usar variáveis de ambiente em suas exclusões de processo. Por exemplo:
- %ALLUSERSPROFILE%\CustomLogFiles\test.exe
Isto exclui todos os ficheiros abertos pelo C:\ProgramData\CustomLogFiles\test.exe. Para obter uma lista completa de variáveis de ambiente do Windows, consulte: Variáveis de ambiente reconhecidas.
Atualizações da proteção contra vírus & ameaças
As informações de segurança (por vezes conhecido como definições) são ficheiros que contêm informações sobre as ameaças mais recentes que podem infetar o seu dispositivo. A Segurança do Windows utiliza as informações de segurança sempre que for executada uma análise.
O Windows transfere automaticamente as informações de segurança mais recentes como parte do Windows Update, mas também pode verificá-las manualmente.
Na aplicação Segurança do Windows no seu PC, selecione Proteção contra vírus & ameaças>Atualizações>de proteção Procure atualizações ou utilize o seguinte atalho:
Proteção contra ransomware
A página de proteção contra ransomware no Segurança do Windows tem definições para proteger contra ransomware e recuperar se acontecer de você ser atacado.
Na aplicação Segurança do Windows no seu PC, selecione Proteção contra vírus & ameaças>Gerir a proteção contra ransomware ou utilize o seguinte atalho:
Acesso controlado a pastas
O acesso controlado a pastas foi concebido para proteger os seus dados valiosos contra ameaças e aplicações maliciosas, como ransomware. Esta funcionalidade funciona ao comparar aplicações com uma lista de aplicações conhecidas e fidedignas e ao impedir que aplicações não autorizadas ou inseguras acedam ou alterem ficheiros em pastas protegidas.
Quando o Acesso controlado a pastas está ativado, ajuda a salvaguardar os seus dados ao:
- Bloquear alterações não autorizadas: Apenas as aplicações de confiança podem efetuar alterações a ficheiros em pastas protegidas. Se uma aplicação for considerada maliciosa ou suspeita, será impedida de efetuar quaisquer alterações
- Proteger pastas importantes: Por predefinição, o Acesso Controlado a Pastas protege pastas comuns, como Documentos, Imagens, Vídeos, Música e Ambiente de Trabalho. Também pode adicionar outras pastas a serem protegidas
- Fornecimento de notificações: Se uma aplicação for bloqueada para fazer alterações, receberá uma notificação, permitindo-lhe tomar as ações adequadas
Para adicionar ou remover pastas protegidas, selecione Pastas protegidas ou use o seguinte atalho:
Para adicionar ou remover uma aplicação através de Acesso controlado a pastas, selecione Permitir uma aplicação através de Acesso controlado a pastas ou utilize o seguinte atalho:
Atenção
Pense bem sobre as aplicações que vai adicionar. Todas as aplicações adicionadas poderão aceder aos ficheiros nas pastas protegidas e, se essa aplicação ficar comprometida, os dados nessas pastas poderão estar em risco.
Se receber a mensagem A aplicação é bloqueada quando tenta utilizar uma aplicação familiar, pode desbloqueá-la através dos seguintes passos:
- Anote o caminho da aplicação bloqueada
- Selecione a mensagem e, em seguida, Adicionar uma aplicação permitida
- Navegue até ao programa para o qual pretende permitir acesso
Nota
Se tentar guardar um ficheiro numa pasta e a pasta estiver bloqueada, isso significa que a aplicação que está a utilizar não pode guardar itens nessa localização. Se isto acontecer, guarde o ficheiro noutra localização do dispositivo. Depois, utilize os passos anteriores para desbloquear a aplicação e poderá guardar os ficheiros no local pretendido.
Para obter mais detalhes sobre o acesso controlado a pastas, consulte Proteger pastas importantes com acesso controlado a pastas.
Recuperação de dados ransomware
A seção Ransomware Data Recovery foi projetada para ajudá-lo a recuperar seus arquivos em caso de um ataque de ransomware. Fornece várias funcionalidades essenciais para garantir que os seus dados permanecem seguros e podem ser restaurados se forem encriptados ou bloqueados por ransomware.
A seção Ransomware Data Recovery está integrada com o Microsoft OneDrive. Isto permite-lhe fazer uma cópia de segurança dos seus ficheiros importantes para o OneDrive, garantindo que tem uma cópia segura dos seus dados que pode ser restaurada em caso de um ataque de ransomware. Se os seus ficheiros forem afetados por ransomware, a aplicação Segurança do Windows irá guiá-lo pelo processo de restauro dos ficheiros a partir do OneDrive. Isto ajuda-o a recuperar rapidamente os seus dados sem ter de pagar o resgate.
Receberá notificações e alertas se for detetado ransomware ou se existirem problemas com a sua cópia de segurança do OneDrive. Isto garante que está sempre ciente do estado da sua proteção de dados.