
Notă
- Data originală de publicare: mai 13, 2026
- ID KB: 5085395
Notă
Acest articol conține instrucțiuni pentru:
- Mașini virtuale Azure Trusted Launch (TVM) și VM confidențiale (CVM) care rulează Windows cu bootarea securizată activată.
- Pentru lista completă de sisteme de operare Windows acceptate, consultați articolul: Lansare de încredere pentru mașinile virtuale Azure
În acest articol:
Introducere
Bootarea sigură este o caracteristică de securitate de firmware UEFI care vă ajută să vă asigurați că doar software-ul de încredere, semnat digital, rulează în timpul secvenței de bootare a dispozitivului. Certificatele Microsoft Secure Boot emise în 2011 încep să expire în iunie 2026.
Pentru a menține protecțiile împotriva pornirii sigure și a continua întreținerea procesului de pornire timpurie, mașinile virtuale Azure Trusted Launch și Confidential trebuie actualizate cu ambele dintre următoarele:
- Certificate Secure Boot 2023 în firmware virtual
- Un manager de boot Windows semnat de certificatele actualizate
Aceste componente funcționează împreună: certificatele stabilesc încredere în firmware-ul virtual, iar Managerul de boot trebuie actualizat pentru a fi semnat de acea încredere.
Pentru a preveni lacunele de protecție, verificați dacă ambele componente sunt actualizate și inițiați actualizări acolo unde este necesar.
Dacă o mașină virtuală continuă să se bazeze pe certificatele 2011 după expirare, poate continua să booteze și să primească actualizări Windows standard. Cu toate acestea, acesta nu va mai primi noi protecții de securitate pentru procesul de pornire timpurie, inclusiv actualizări la Managerul de boot Windows, bazele de date Secure Boot și listele de revocare sau atenuări pentru vulnerabilitățile la nivel de boot nou descoperite.
Pentru a afla mai multe, consultați Când expiră certificatele Secure Boot pe dispozitive Windows.
Identificați scenariile care necesită acțiune
În majoritatea cazurilor, Windows aplică automat certificatele Secure Boot 2023 prin actualizări lunare pe dispozitivele eligibile, inclusiv Azure Trusted Launch și mașinile virtuale confidențiale acceptate cu bootare sigură activată. Este posibil ca unele mașini virtuale să nu se califice pentru implementarea automată dacă nu sunt disponibile suficiente semnale de compatibilitate. În aceste cazuri, poate fi necesară o acțiune administrativă pentru a iniția actualizări din cadrul sistemului de operare invitat. Pentru mai multe informații despre cum să obțineți actualizări pentru certificatele Secure Boot, vizitați: Actualizări ale certificatului Secure Boot: Îndrumare pentru profesioniști IT și organizații.
Actualizările pornirii sigure pentru Azure Trusted Launch și mașini virtuale confidențiale implică două componente:
- Certificate Secure Boot stocate în firmware virtual (gestionat de platformă)
- Manager de boot Windows (gestionat de sistemul de operare invitat)
Mașinile virtuale create după martie 2024 includ de obicei deja certificatele Secure Boot 2023 în firmware-ul virtual. Aceste mașini virtuale necesită în general doar o actualizare a Managerului de boot Windows.
Mașinile virtuale cu rulare lungă create înainte de martie 2024 nu includ certificatele Secure Boot 2023 în firmware-ul virtual și necesită actualizări atât pentru certificatele Secure Boot, cât și pentru Managerul de boot Windows.
Operațiunile de actualizare sunt inițiate din cadrul sistemului de operare invitat prin service Windows și se bazează pe suportul platformei pentru a aplica actualizări autentificate la variabilele de pornire sigură din firmware-ul virtual.
După ce identificați scenariile aplicabile, inventariați mediul pentru a determina ce mașini virtuale necesită actualizări.
Acțiuni necesare:
- Asigurați-vă că mașinile virtuale invitate sunt actualizate cu actualizarea Windows din martie 2026 sau o versiune mai recentă (aprilie 2026 sau mai recentă dacă utilizați remedieri la cald). Vedeți mai multe: Revizie la cald pentru Windows Server.
- Verificați dacă toate mașinile virtuale Azure Trusted Launch și confidențiale au certificate Secure Boot 2023 și un Manager de boot Windows actualizat.
- Inițiați actualizări din cadrul sistemului de operare invitat pentru a aplica actualizări pentru certificatul de pornire sigură și Windows Boot Manager acolo unde este necesar.
- Auditați jurnalele de evenimente ale sistemului Windows: ID eveniment 1808 și ID eveniment 1801 sau monitorizați cheia de registry UEFICA2023Status pentru a confirma dacă au fost aplicate certificate Secure Boot actualizate și dacă a fost actualizat Managerul de boot Windows.
Pentru dispozitivele care nu au aplicat aceste actualizări, utilizați metodele de monitorizare și implementare descrise în manualul de proceduri pentru pornire sigură, Windows Server manualul de proceduri pentru pornire sigură pentru certificatele care expiră în 2026 și, la https://aka.ms/GetSecureBoot, pentru instrucțiuni complete.
Considerații privind mașinile virtuale invitat Azure
Revizuiți următoarele scenarii și acțiuni necesare pentru gazdele de sesiune:
| Scenariu VM | Bootare securizată activă? | Acțiune necesară |
|---|---|---|
| TVM sau CVM cu bootare securizată activată | Da | Actualizați certificatele Secure Boot și Managerul de boot Windows |
| TVM cu bootarea sigură dezactivată | Nu | Nicio acțiune necesară |
| Mașină virtuală de generația 1 | Nu se acceptă | Nicio acțiune necesară |
Notă
Mașinile virtuale de securitate Standard nu au Bootare securizată activată.
Considerații despre imaginea aurie
Revizuiți următoarele scenarii și acțiuni necesare pentru imagini:
Notă
Imaginile Azure Marketplace oferă puncte de pornire preconfigurate, imagini standard sau implicite ale editorilor, în timp ce imaginile din Azure Compute Gallery sunt utilizate pentru a stoca și a distribui imagini particularizate. În ambele cazuri, imaginile surprind Managerul de boot Windows, dar nu includ variabilele de firmware Pornire sigură, care sunt aplicate la nivel de mașină virtuală.
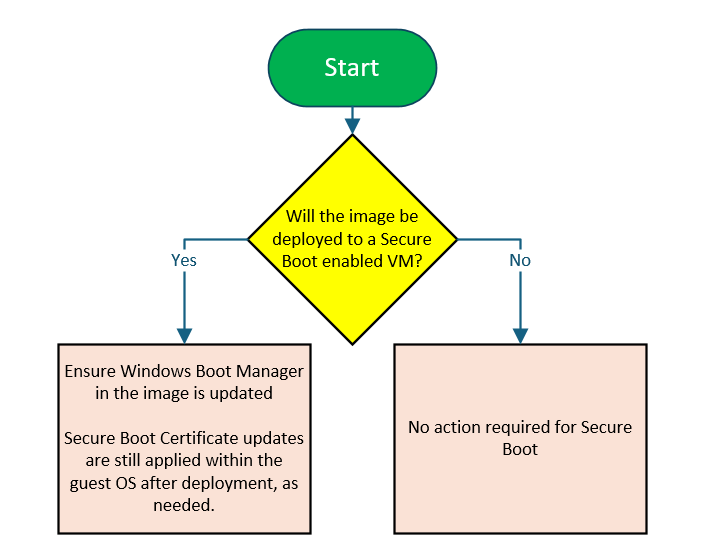
Galeria de calcule Azure și imaginile gestionate capturează sistemul de operare și starea încărcătorului de boot, inclusiv Managerul de boot Windows, dar nu includ variabilele de firmware Pornire sigură. Certificatele de pornire sigură, cum ar fi actualizările bazei de date Secure Boot (DB) sau cheile de schimb de chei (KEK), sunt stocate în firmware-ul virtual al mașinii virtuale implementate și nu sunt capturate în timpul generalizării imaginilor.
Aplicarea actualizărilor de pornire sigură într-o imagine aurie avansează în Managerul de boot Windows, dar nu menține persistente certificatele de pornire sigură pentru mașinile virtuale asigurate accesul din acea imagine. Totuși, efectuarea acestei actualizări avansează Managerul de boot Windows în imagine.
Acțiuni necesare:
Aplicați actualizarea Secure Boot 2023 la imaginea aurie înainte de a o captura. Notă: Acest lucru avansează Managerul de boot Windows, dar nu va menține persistente certificatele Secure Boot pe mașinile virtuale implementate.
Reporniți mașina virtuală după cum este necesar pentru a permite aplicarea actualizării Boot Manager.
Verificați dacă actualizarea s-a finalizat înainte de a generaliza imaginea, rulând următoarea comandă PowerShell și confirmând că valoarea este setată la Actualizat:
Notă
Get-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing" | Select-Object UEFICA2023Status
Actualizarea Managerului de boot Windows dintr-o imagine aurie aplică acea actualizare la mașinile virtuale implementate sau reimplementate folosind imaginea. Mașinile virtuale Azure Trusted Launch și Confidential recent asigurate pentru acces includ certificatele Secure Boot 2023 în firmware virtual și pot utiliza în siguranță imagini aurii cu Managerul de boot Windows actualizat.
Cu toate acestea, reimplementările bazate pe imagini pe mașinile virtuale existente create înainte de martie 2024 ar putea aplica Managerul de boot Windows actualizat la mașinile virtuale al căror firmware nu acordă încă încredere certificatelor Secure Boot 2023 corespunzătoare. În aceste cazuri, actualizările certificatelor de pornire sigură trebuie aplicate în sistemul de operare invitat înainte de a avansa cu Managerul de boot Windows.
Alte considerente privind resursele Azure
| Resursă Azure | Ați creat înainte de aprilie 2024? | Acțiune necesară |
|---|---|---|
| Backup/instantaneu de TVM sau CVM | Da | Porniți mașina virtuală, aplicați actualizările și apoi recapturați |
| Backup/instantaneu de TVM sau CVM | Nu | Nicio acțiune necesară |
| Capturi de imagini din Galeria de calcule Azure cu capturi (tip de securitate imagine = TL sau CVM) din TVM sau CVM | Da | Porniți mașina virtuală, aplicați actualizările și apoi recapturați |
| Capturi de imagini din Galeria de calcule Azure cu capturi (tip de securitate imagine = TL sau CVM) din TVM sau CVM | Nu | Nicio acțiune necesară |
Monitorizarea stării actualizărilor
Monitorizarea și implementarea pentru actualizările certificatelor de pornire sigură în mașinile virtuale Azure Trusted Launch și Confidential urmează aceleași instrucțiuni de service Windows utilizate pentru dispozitivele fizice și virtualizate.
Pentru instrucțiuni detaliate de monitorizare, inclusiv cum să inventariați dispozitivele, să verificați actualizările variabilelor de firmware și să urmăriți progresul actualizărilor, consultați manualul de proceduri privind pornirea sigură pentru Windows Server și https://aka.ms/GetSecureBoot.
Implementarea actualizărilor
Actualizările certificatului de pornire sigură pentru mașinile virtuale Azure Trusted Launch și Confidential sunt inițiate din cadrul sistemului de operare invitat, utilizând serviciile Windows.
Urmați instrucțiunile de implementare din manualul de proceduri Pornire sigură pentru Windows Server pentru:
- implementare automată prin Windows Update
- Metode de implementare inițiate de IT
- Întreținerea cheilor registry
- Deployment sequencing
Atunci când utilizați imagini de mașini virtuale particularizate sau reutilizate, consultați considerațiile privind imaginea aurie din acest articol înainte de a avansa cu Managerul de boot Windows.
Resurse
- Marcaj în document Obțineți bootare sigură pentru mai multe informații despre această modificare, instrucțiuni detaliate pentru gestionarea actualizării certificatului de pornire sigură și răspunsuri la întrebări frecvente.
- Manual de proceduri pentru pornire sigură pentru Windows Server
- Actualizări ale Certificatului de boot securizat: Îndrumare pentru profesioniști IT și organizații
- Pentru mai multe detalii despre evenimentele din jurnalul de evenimente, consultați Evenimente de actualizare a variabilelor DB și DBX Secure Boot.
- Pentru mai multe detalii despre cheile de registry Pornire sigură, consultați Actualizări de chei de registry pentru pornire sigură: dispozitive Windows cu actualizări gestionate de IT.
Dacă aveți un plan de asistență și aveți nevoie de ajutor tehnic, trimiteți o solicitare de asistență.
Jurnal de modificări
| Data modificării | Descrierea modificării |
|---|---|
| mai 13, 2026 | Nu există modificări în acest articol |