
Pentru a respecta standardele de afaceri și reglementările din domeniu, organizațiile trebuie să protejeze informațiile sensibile și să prevină dezvăluirea accidentală a acestora. Printre exemplele de informații sensibile pe care doriți să le împiedicați să se scurgă în afara organizației se numără date financiare sau informații de identificare personală (PII), cum ar fi numere de card de credit, coduri numerice personale sau numere de identificare națională. Cu o politică de prevenire a pierderii datelor (DLP) în SharePoint Server 2016, puteți să identificați, să monitorizați și să protejați automat informațiile sensibile din colecțiile de site-uri.
Cu DLP, aveți următoarele posibilități:
- Creați o interogare DLP pentru a identifica ce informații sensibile există acum în colecțiile de site-uri. Înainte de a crea politici DLP, este adesea util să vedeți cu ce tipuri de informații sensibile lucrează persoanele din organizația dvs. și ce colecții de site-uri conțin aceste informații sensibile. Cu o interogare DLP, puteți să găsiți informații sensibile care fac obiectul reglementărilor comune din domeniu, să înțelegeți mai bine riscurile și să determinați care și unde sunt informațiile confidențiale pe care trebuie să le protejeze politicile DLP.
- Creați o politică DLP pentru a monitoriza și a proteja automat informațiile sensibile din colecțiile de site-uri. De exemplu, puteți configura o politică care să afișeze un sfat pentru politică utilizatorilor dacă aceștia salvează documente care conțin informații de identificare personală. Mai mult, politica poate bloca automat accesul la aceste documente pentru oricine, cu excepția proprietarului site-ului, a proprietarului conținutului și a persoanei care a modificat ultima dată documentul. În sfârșit, pentru că nu doriți ca politicile DLP să împiedice utilizatorii să-și termine lucrul, sfatul de politică are o opțiune de a înlocui acțiunea de blocare, astfel încât utilizatorii să poată continua să lucreze cu documente dacă au o justificare comercială.
Șabloane DLP
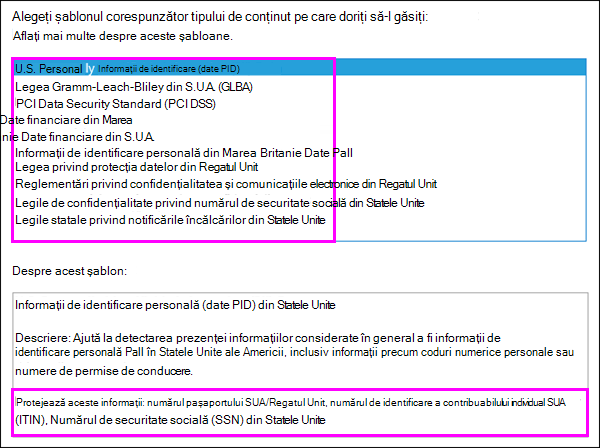
Când creați o interogare DLP sau o politică DLP, puteți alege dintr-o listă de șabloane DLP care corespund cerințelor de reglementare comune. Fiecare șablon DLP identifică anumite tipuri de informații sensibile, de exemplu, șablonul denumit Date de identificare personală (PII) din S.U.A. identifică conținutul care conține numere de pașaport din S.U.A. și din Regatul Unit, numere de identificare a contribuabililor individuali din S.U.A. (ITIN) sau numere de securitate socială din S.U.A. (SN).
Tipuri de informații confidențiale
O politică DLP contribuie la protejarea informațiilor sensibile, definite ca tip de informații sensibile. SharePoint Server 2016 include definiții pentru multe tipuri de informații sensibile comune, care sunt gata de utilizare, cum ar fi numerele cardurilor de credit, numerele de cont bancar, numerele cărților de identitate naționale și numerele pașaportului.
Atunci când o politică DLP caută un tip de informații sensibile, cum ar fi numărul unui card de credit, nu caută doar un număr de 16 cifre. Fiecare tip de informații sensibile este definit și detectat utilizând o combinație de:
- Cuvinte cheie
- Funcții interne pentru a valida sume de verificare sau compoziția
- Evaluarea expresiilor regulate pentru a găsi potriviri de modele
- Examinare a altor tipuri de conținut
Acest lucru ajută detectarea DLP să obțină un grad ridicat de acuratețe, reducând în același timp numărul de rezultate fals pozitive care pot întrerupe activitatea persoanelor.
Fiecare șablon DLP caută unul sau mai multe tipuri de informații sensibile. Pentru mai multe informații despre cum funcționează fiecare tip de informații sensibile, consultați Ce caută tipurile de informații sensibile din SharePoint Server 2016.
| Acest șablon DLP... | Caută aceste tipuri de informații sensibile... |
|---|---|
| Date informații de identificare personală (PII) din Statele Unite | Numărul pașaportului SUA/Marea Britanie Numărul de identificare a contribuabilului individual din SUA (ITIN) Codul SSN (Social Security Number - Cod SSN - S.U.A.) |
| Legea Gramm-Leach-Bliley din S.U.A. (GLBA) | Număr card de credit Numărul de cont bancar din S.U.A. Numărul de identificare a contribuabilului individual din SUA (ITIN) Codul SSN (Social Security Number - Cod SSN - S.U.A.) |
| PCI Data Security Standard (PCI DSS) | Număr card de credit |
| Date financiare din Marea Britanie | Număr card de credit Numărul cardului de debit UE Cod SWIFT |
| Date financiare din S.U.A. | Număr rutare ABA Număr card de credit Numărul de cont bancar din S.U.A. |
| Date despre informațiile de identificare personală (PII) din Regatul Unit | Numărul național de asigurări din Regatul Unit (NINO) Numărul pașaportului SUA/Marea Britanie |
| Legea privind protecția datelor din Regatul Unit | Cod SWIFT Numărul național de asigurări din Regatul Unit (NINO) Numărul pașaportului SUA/Marea Britanie |
| Reglementări privind confidențialitatea și comunicațiile electronice din Regatul Unit | Cod SWIFT |
| Legile de confidențialitate privind numărul de securitate socială din Statele Unite | Codul SSN (Social Security Number - Cod SSN - S.U.A.) |
| Legile statale privind notificările încălcărilor din Statele Unite | Număr card de credit Numărul de cont bancar din S.U.A. Numărul permisului de conducere din Statele Unite Codul SSN (Social Security Number - Cod SSN - S.U.A.) |
Interogările DLP
Înainte de a crea politicile DLP, se recomandă să vedeți ce informații sensibile există deja în colecțiile de site-uri. Pentru aceasta, creați și rulați interogări DLP în Centrul de descoperire a informațiilor electronice.
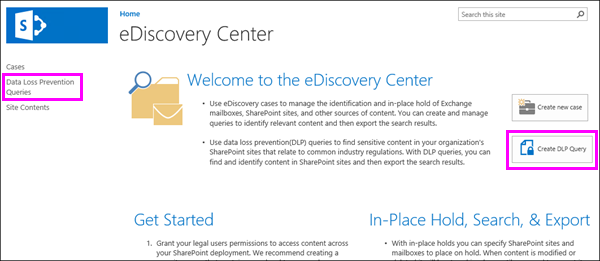
O interogare DLP funcționează la fel ca o interogare de descoperire a informațiilor electronice. Pe baza șablonului DLP ales, interogarea DLP este configurată pentru a căuta anumite tipuri de informații sensibile. Mai întâi, alegeți locațiile pe care doriți să le căutați, apoi puteți regla fin interogarea, deoarece acceptă Limbajul de interogare prin cuvinte cheie (KQL). În plus, puteți restrânge interogarea selectând un interval de date, anumiți autori, valori de proprietate SharePoint sau locații. La fel ca în cazul unei interogări de descoperire a informațiilor electronice, puteți să examinați, să exportați și să descărcați rezultatele interogării.
Politici DLP
O politică DLP vă ajută să identificați, să monitorizați și să protejați automat informațiile sensibile care fac obiectul reglementărilor comune din domeniu. Dvs. alegeți ce tipuri de informații sensibile să protejați și ce acțiuni să întreprindeți atunci când se detectează conținut care conține astfel de informații sensibile. O politică DLP poate să notifice responsabilul cu conformitatea trimițând un raport de incident, să notifice utilizatorul cu un sfat pentru politică pe site și, opțional, să blocheze accesul la document pentru toată lumea, cu excepția proprietarului site-ului, a proprietarului conținutului și a persoanei care a modificat ultima dată documentul. În sfârșit, sfatul de politică are opțiunea de a înlocui acțiunea de blocare, astfel încât utilizatorii să poată continua să lucreze cu documente dacă au o justificare de afaceri sau trebuie să raporteze un rezultat fals pozitiv.
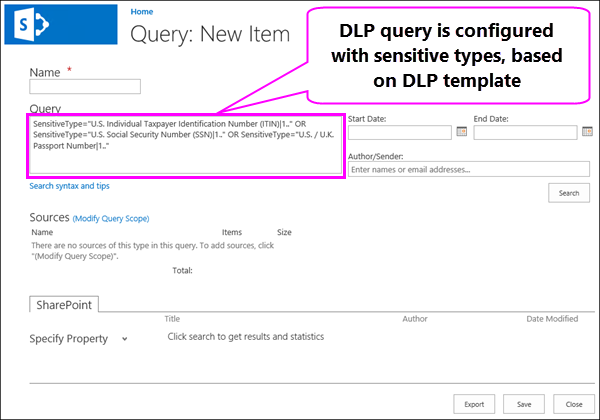
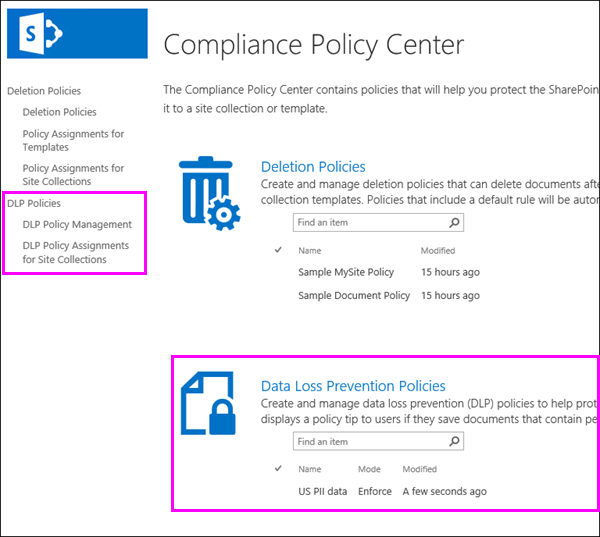
Creați și gestionați politicile DLP în Centrul de politici de conformitate. Crearea unei politici DLP este un proces în doi pași: mai întâi creați politica DLP, apoi atribuiți politica unei colecții de site-uri.
Pasul 1: Crearea unei politici DLP
Când creați o politică DLP, alegeți un șablon DLP care caută tipurile de informații sensibile pe care trebuie să le identificați, să le monitorizați și să le protejați automat.
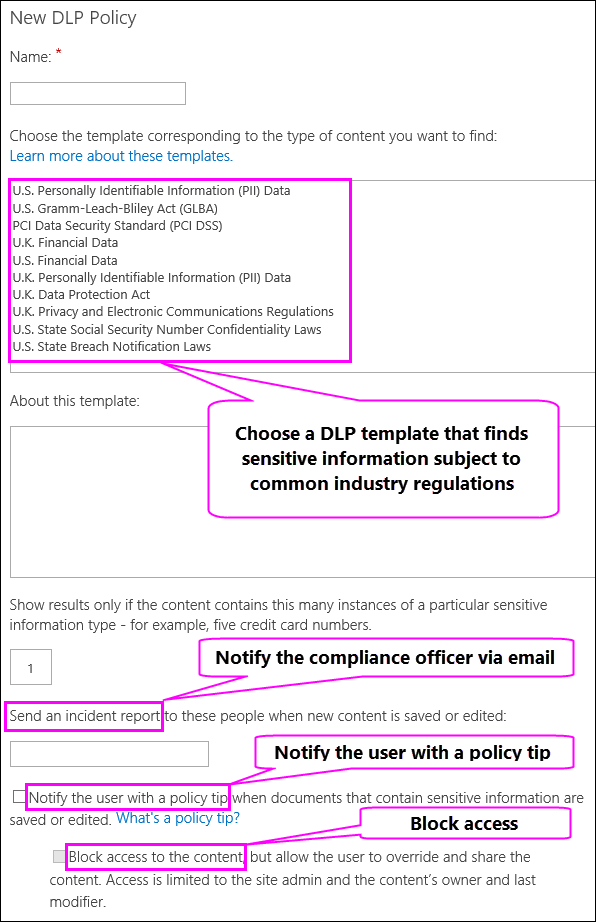
Atunci când o politică DLP găsește conținut care include numărul minim de instanțe ale unui anumit tip de informații sensibile pe care le alegeți - de exemplu, cinci numere de card de credit sau un singur cod numeric personal - atunci politica DLP poate proteja automat informațiile sensibile, efectuând următoarele acțiuni:
- Trimiterea unui raport de incident către persoanele pe care le alegeți (de exemplu, responsabilul cu conformitatea), cu detalii despre eveniment. Acest raport include detalii despre conținutul detectat, cum ar fi titlul, proprietarul documentului și ce informații sensibile s-au detectat. Pentru a trimite rapoarte despre incidente, trebuie să configurați setările pentru poșta electronică de ieșire în Administrare centrală.
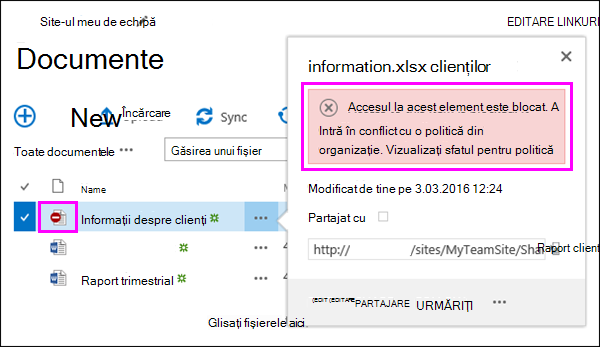
- Notificarea utilizatorului cu un sfat pentru politică atunci când sunt salvate sau editate documente care conțin informații sensibile. Sfatul pentru politică explică de ce acel document intră în conflict cu o politică DLP, astfel încât utilizatorii să poată lua măsuri de remediere, cum ar fi eliminarea informațiilor sensibile din document. Când documentul este în conformitate, sfatul de politică dispare.
-
Blocarea accesului la conținut pentru toată lumea, cu excepția proprietarului site-ului, a proprietarului documentului și a persoanei care a modificat ultima dată documentul. Aceste persoane pot elimina informațiile sensibile din document sau pot lua alte măsuri de remediere. Atunci când documentul este în conformitate, permisiunile inițiale vor fi restaurate automat. Este important să înțelegeți că sfatul pentru politică le oferă utilizatorilor opțiunea de a înlocui acțiunea de blocare. Astfel, sfaturile pentru politică pot ajuta la educarea utilizatorilor în legătură cu politicile DLP și la aplicarea lor fără a-i împiedica pe utilizatori să își facă treaba.
Pasul 2: Atribuirea unei politici DLP
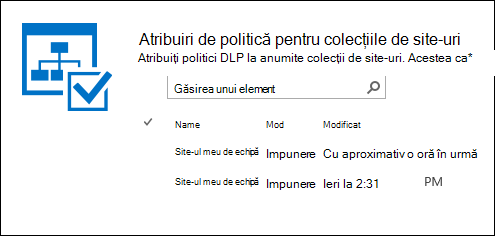
După ce creați o politică DLP, trebuie să o atribuiți uneia sau mai multor colecții de site-uri, unde poate începe să protejeze informațiile sensibile din locațiile respective. Mai multe colecții de site-uri pot fi atribuite unei singure politici, dar fiecare atribuire trebuie creată pe rând.
Sfaturi pentru politică
Doriți ca persoanele din organizația dvs. care lucrează cu informații sensibile să rămână conforme cu politicile DLP, dar nu doriți să le împiedicați inutil să își termine lucrul. Aici pot fi de ajutor sfaturile pentru politică.
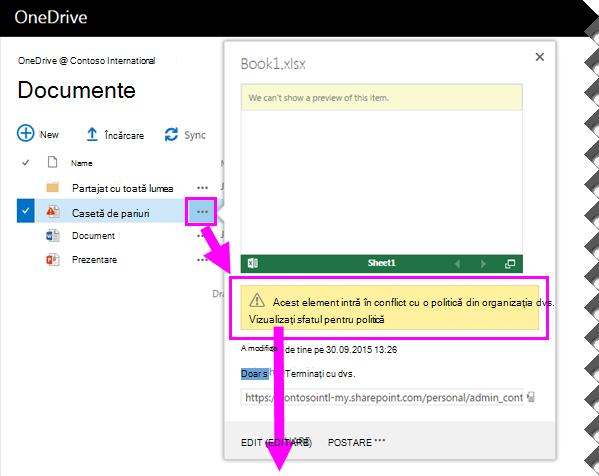
Un sfat pentru politică este o notificare sau un avertisment care apare atunci când cineva lucrează cu conținut care intră în conflict cu o politică DLP, de exemplu, conținut cum ar fi un registru de lucru Excel care conține informații de identificare personală (IIP) și care este salvat pe un site.
Puteți utiliza sfaturi pentru politică pentru a crește gradul de conștientizare și a ajuta la educarea publicului în legătură cu politicile organizației dvs. De asemenea, sfaturile pentru politică le oferă utilizatorilor opțiunea de a înlocui politica, astfel încât să nu fie blocați dacă au o nevoie de afaceri validă sau dacă politica detectează un rezultat fals pozitiv.
Vizualizarea sau înlocuirea unui sfat pentru politică
Pentru a lua măsuri cu privire la un document, cum ar fi înlocuirea politicii DLP sau raportarea unui fals pozitiv, puteți selecta meniul Deschidere... pentru elementul >Vizualizare sfat pentru politică.
Sfatul pentru politică listează problemele cu conținutul și puteți să alegeți Rezolvare, apoi să înlocuiți sfatul pentru politică sau să raportați un fals pozitiv.
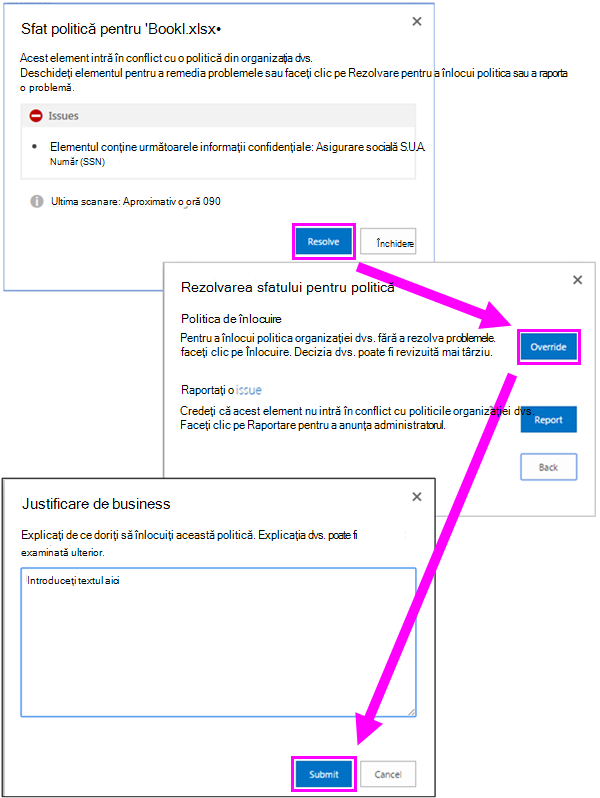
Detalii despre modul în care funcționează sfaturile pentru politică
Rețineți că este posibil ca conținutul să se potrivească cu mai multe politici DLP, dar se va afișa numai sfatul de politică de la politica cea mai restrictivă și cu cea mai mare prioritate. De exemplu, un sfat pentru politică dintr-o politică DLP care blochează accesul la conținut se va afișa peste un sfat pentru politică dintr-o regulă care pur și simplu notifică utilizatorul. Acest lucru împiedică utilizatorii să vadă o cascadă de sfaturi pentru politică. De asemenea, dacă sfaturile de politică din cea mai restrictivă politică le permit utilizatorilor să înlocuiască politica, atunci ignorarea acestei politici suprascrie și orice alte politici care s-au potrivit cu conținutul.
Politicile DLP sunt sincronizate cu site-urile și conținutul este evaluat periodic și asincron (consultați secțiunea următoare), astfel încât poate exista o întârziere scurtă între momentul creării politicii DLP și momentul în care începeți să vedeți sfaturile despre politică.
Cum funcționează politicile DLP
DLP detectează informații sensibile utilizând analiza profundă a conținutului (nu doar o simplă scanare de text). Această analiză profundă a conținutului utilizează potriviri de cuvinte cheie, evaluarea expresiilor regulate, a funcțiilor interne și alte metode pentru a detecta conținutul care se potrivește politicilor DLP. Potențial, doar un procent mic din datele dvs. sunt considerate confidențiale. O politică DLP poate să identifice, să monitorizeze și să protejeze automat doar acele date, fără să împiedice sau să afecteze persoanele care lucrează cu restul conținutului dvs.
După ce creați o politică DLP în Centrul de politici de conformitate, aceasta este stocată ca definiție de politică în acel site. Apoi, pe măsură ce atribuiți politica unor colecții de site-uri diferite, politica este sincronizată la acele locații, unde începe să evalueze conținutul și să impună acțiuni precum trimiterea rapoartelor privind incidentele, afișarea sfaturilor pentru politică și blocarea accesului.
Evaluarea politicilor în site-uri
În toate colecțiile de site-uri, documentele sunt în continuă schimbare: sunt create, editate, partajate și așa mai departe. Aceasta înseamnă că documentele pot intra în conflict sau pot deveni conforme cu o politică DLP în orice moment. De exemplu, o persoană poate încărca un document care nu conține informații sensibile pe site-ul de echipă, dar mai târziu, o altă persoană poate să editeze același document și să adauge informații sensibile la acesta.
Din acest motiv, politicile DLP verifică frecvent documentele pentru potriviri de politică în fundal. Puteți considera aceasta evaluare asincronă a politicilor.
Iată cum funcționează. Pe măsură ce utilizatorii adaugă sau modifică documente pe site-urile lor, motorul de căutare scanează conținutul, pentru ca dvs. să îl puteți căuta mai târziu. În timp ce se întâmplă acest lucru, conținutul este scanat și pentru informații sensibile. Toate informațiile sensibile găsite sunt stocate în siguranță în indexul de căutare, astfel încât doar echipa de conformitate să le poată accesa, dar nu și utilizatorii obișnuiți. Fiecare politică DLP pe care ați activat-o rulează în fundal (asincron), verificând frecvent căutarea oricărui conținut care se potrivește unei politici și aplicând acțiuni pentru a-l proteja împotriva scurgerilor accidentale.
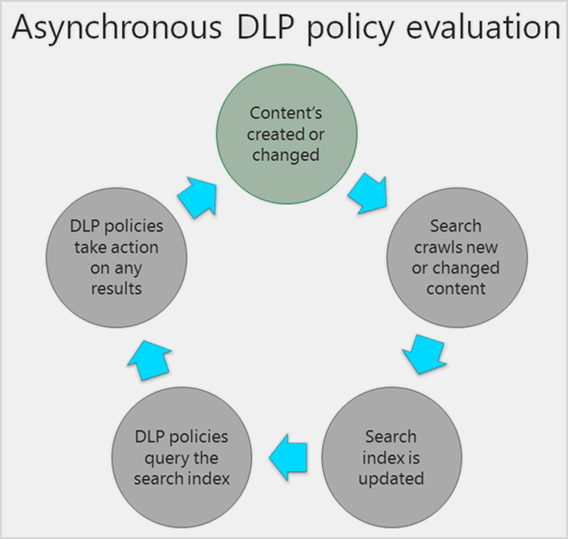
În sfârșit, documentele pot intra în conflict cu o politică DLP, dar pot și să devină conforme cu o politică DLP. De exemplu, dacă o persoană adaugă numere de card de credit la un document, poate determina o politică DLP să blocheze automat accesul la document. Dar, dacă persoana elimină mai târziu informațiile sensibile, acțiunea (în acest caz, blocarea) se anulează automat următoarea dată când documentul este evaluat în funcție de politică.
DLP evaluează orice conținut care poate fi indexat. Pentru mai multe informații despre tipurile de fișiere accesate cu crawlere în mod implicit, consultați Extensiile implicite de nume de fișier accesate cu crawlere și tipurile de fișiere analizate.
Vizualizarea evenimentelor DLP în jurnalele de utilizare
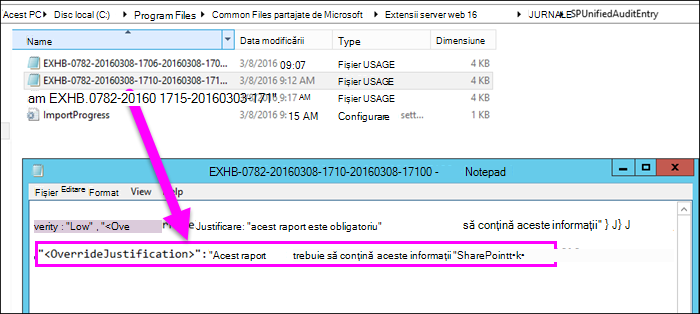
Puteți vizualiza activitatea politicii DLP în jurnalele de utilizare de pe serverul care rulează SharePoint Server 2016. De exemplu, puteți vizualiza textul introdus de utilizatori atunci când înlocuiesc un sfat pentru politică sau raportează un fals pozitiv.
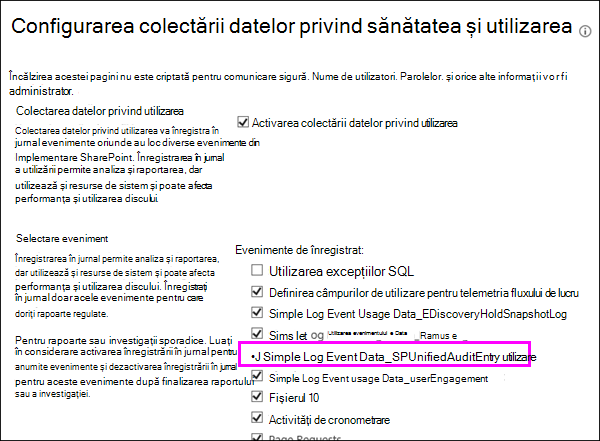
Mai întâi, trebuie să activați opțiunea din Administrare centrală (Monitorizare, Configurarea> colectării >datelor de sănătate și utilizare, Utilizare eveniment jurnal simplu Data_SPUnifiedAuditEntry). Pentru mai multe informații despre înregistrarea în jurnal a utilizării, consultați Configurarea colectării datelor de sănătate și utilizare.
După ce activați această caracteristică, puteți să deschideți rapoartele de utilizare pe server și să vizualizați justificările furnizate de utilizatori pentru înlocuirea unui sfat de politică DLP, împreună cu alte evenimente DLP.
Înainte de a începe lucrul cu DLP
Acest articol evidențiază unele dintre caracteristicile de care depinde DLP. Printre acestea se numără:
Pentru a detecta și clasifica informațiile sensibile din colecțiile de site-uri, porniți serviciul de căutare și definiți un program de accesare cu crawlere pentru conținut.
Activați e-mailul de ieșire.
Pentru a vizualiza înlocuirile utilizatorilor și alte evenimente DLP, activați raportul de utilizare.
Creați colecțiile de site-uri:
- Pentru interogările DLP, creați colecția de site-uri Centru eDiscovery.
- Pentru politicile DLP, creați colecția de site-uri Centru de politici de conformitate.
Creați un grup de securitate pentru echipa de conformitate, apoi adăugați grupul de securitate la grupul Proprietari din Centrul eDiscovery sau Centrul de politici de conformitate.
Pentru a rula interogări DLP, sunt necesare permisiuni de vizualizare pentru tot conținutul pe care îl va căuta interogarea; pentru mai multe informații, consultați Crearea unei interogări DLP în SharePoint Server 2016.