Scenario
Neem als voorbeeld het volgende scenario:
- U gebruikt bij het uitvoeren van Exchange Server het model voor gedeelde machtigingen dat standaard is geïnstalleerd voor Exchange Server.
- Access Control Vermeldingen worden in het Active Directory-forest geplaatst. Hierdoor krijgt Exchange Server een verhoogd niveau van adreslijstmachtigingen.
Oorzaak
Exchange Server is een toepassing waarvoor adreslijstservices zijn ingeschakeld. Daarom moet het in staat zijn kenmerken te wijzigen die verwant zijn aan objecten waarvoor Exchange Server is ingeschakeld. Dit omvat de mogelijkheid om in sommige gevallen discretionaire Access Control Lists (DACL's) te wijzigen. Omdat deze objecten overal in de domeinhiërarchie kunnen staan, verleent Exchange Server rechten aan servers waarop Exchange Server wordt uitgevoerd in de hoofdmap van het domein. Dit wordt gedaan om ervoor te zorgen dat de rechten worden doorgegeven aan alle toepasselijke objecten.
Voor Exchange Server wordt op dit moment geen gebruik gemaakt van de vlag Alleen overnemen bij de evaluatie van de DACL-doorgifte. Dit geldt niet voor het model met gesplitste machtigingen voor Active Directory. In een configuratie met gesplitste machtigingen past Exchange Server een machtigingsmodel toe dat servers niet de mogelijkheid geeft om beveiligingsprincipals in de adreslijst te maken of te wijzigen.
Status
Dit gedrag is volgens het ontwerp. Dit biedt Exchange-beheerders de flexibiliteit om kenmerken op Exchange Server-objecten te beheren die consistent zijn met hun rol als Exchange-beheerder. Van Exchange-beheerders wordt verwacht dat ze gebruikersaccounts en postvakken kunnen maken en postvakobjecten opnieuw kunnen toewijzen als resourcepostvakken of gedeelde postvakken als Exchange Server wordt uitgevoerd in het model met gedeelde machtigingen.
Oplossing
Microsoft heeft de rechten geëvalueerd die in de geïdentificeerde scenario's zijn toegekend aan servers waarop Exchange Server wordt uitgevoerd en aan Exchange-beheerders. Microsoft heeft vastgesteld dat het mogelijk is om wijzigingen aan te brengen die de machtigingen verlagen die worden verleend binnen een Active Directory-domein. De daadwerkelijke machtigingswijzigingen variëren, afhankelijk van de gebruikte versie van Exchange Server.
Met de procedure in deze sectie krijgt alle omgevingen een gemeenschappelijk, beperkt machtigingsprofiel voor directory's.
Om dit probleem op Exchange Server 2013 of een latere versie op te lossen, moeten klanten de volgende cumulatieve update installeren, afhankelijk van hun omgeving:
- Exchange Server 2019 – cumulatieve update 1
- Exchange Server 2016 – cumulatieve update 12
- Exchange Server 2013 – cumulatieve update 22
In omgevingen waarin Exchange Server 2013 of een latere versie wordt gebruikt, moet /PrepareAD door het bijgewerkte cumulatieve updatepakket handmatig worden uitgevoerd in een Active Directory-forest waarin Exchange Server is geïnstalleerd of waarin het adreslijstschema is voorbereid om actieve servers te hosten Exchange Server. Bovendien moeten klanten die gebruikmaken van meerdere domeinen in één forest /PrepareDomain uitvoeren in alle domeinen in het forest om de machtigingen die zijn verleend aan Exchange Server en Exchange-beheerders te verlagen.
Notitie De bewerking /PrepareDomain wordt automatisch uitgevoerd in het Active Directory-domein waarin /PrepareAD wordt uitgevoerd. Het is echter mogelijk dat andere domeinen in het forest niet kunnen worden bijgewerkt. Om deze reden moet een domeinbeheerder /PrepareDomain uitvoeren in andere domeinen in het forest.
Zie Active Directory en domeinen voorbereiden voor Exchange Server voor meer informatie over de schakelopties /Prepare die worden gebruikt door Exchange Server.
Met de voorbereidingsbewerkingen in deze bijgewerkte cumulatieve updates worden de volgende wijzigingen aangebracht in de Active Directory-omgeving.
Exchange Server 2016 en latere versies
Het AdminSDHolder-object in het domein wordt bijgewerkt om de ACE 'Toestaan' te verwijderen die de groep 'Exchange Trusted Subsystem' het recht 'DACL schrijven' verleent op de overgenomen objecttypen van de 'Groep'.
Exchange Server 2013 en latere versies
De ACE ('Allow') voor Access Control Entry (Access Control) waarmee aan de groep 'Exchange Windows Permissions' het recht 'DACL schrijven' wordt verleend aan de overgenomen objecttypen 'User' en 'INetOrgPerson', is bijgewerkt met de vlag 'Alleen erven' op het hoofdobject van het domein.
Exchange Server 2010
Klanten die werken met Exchange Server 2010 moeten de volgende handmatige updates toepassen op hun omgeving met behulp van het hulpprogramma LDP.
Start het LDP-hulpprogramma (typ ldp.exein het vak Uitvoeren en druk op Enter).
Maak verbinding met de domeinnaamruimte die u wilt bijwerken. (Klik in het menu Bestand op Verbinding maken.)
Bind aan de domeinnaamruimte met behulp van domein- Beheer referenties. (Klik in het menu Bestand op Binden.)
Bekijk de boomstructuur met behulp van de basis-DN die overeenkomt met de hoofdmap van de domeincontext die moet worden bijgewerkt. (Klik in het menu Beeld op Structuur.)
Bijvoorbeeld: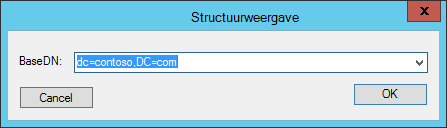
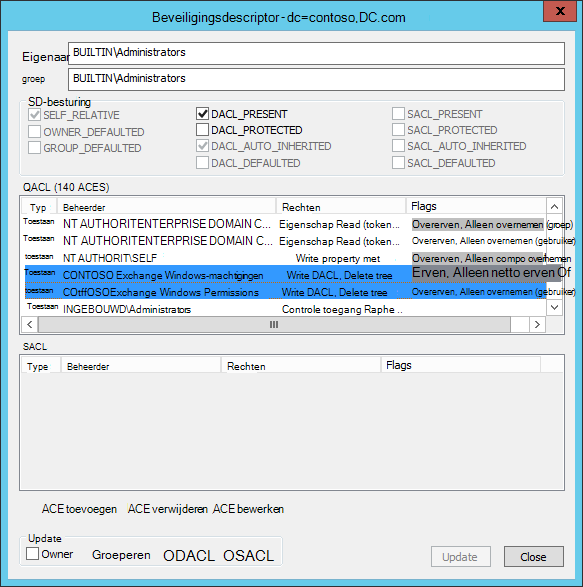
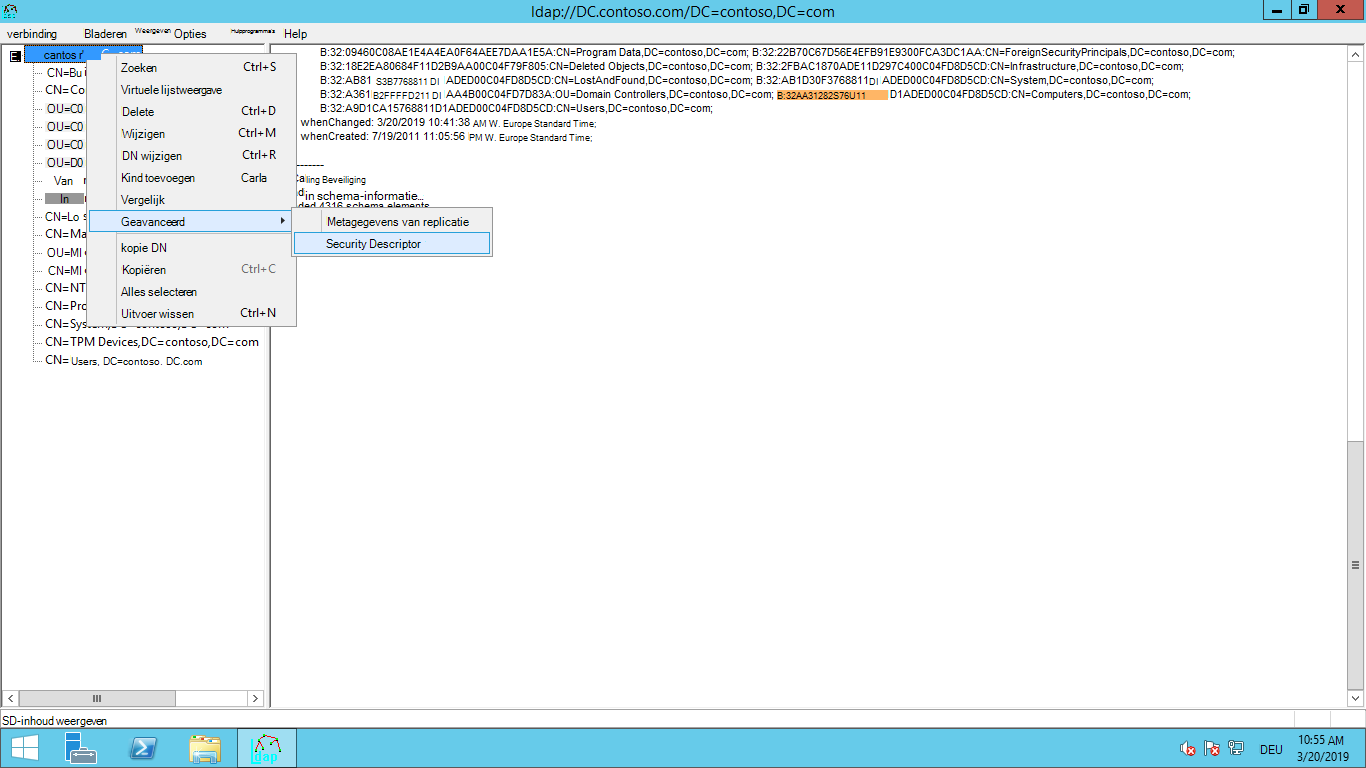
Open Domain Access Control-lijsten. (Klik met de rechtermuisknop op domein, klik op Geavanceerd en klik vervolgens op Security Descriptor.)
Zoek de twee ACE's 'Toestaan' die het recht 'Write DACL' verlenen aan de groep 'Exchange Windows Permissions' op de overgenomen objecttypen 'User' en 'INetOrgPerson':
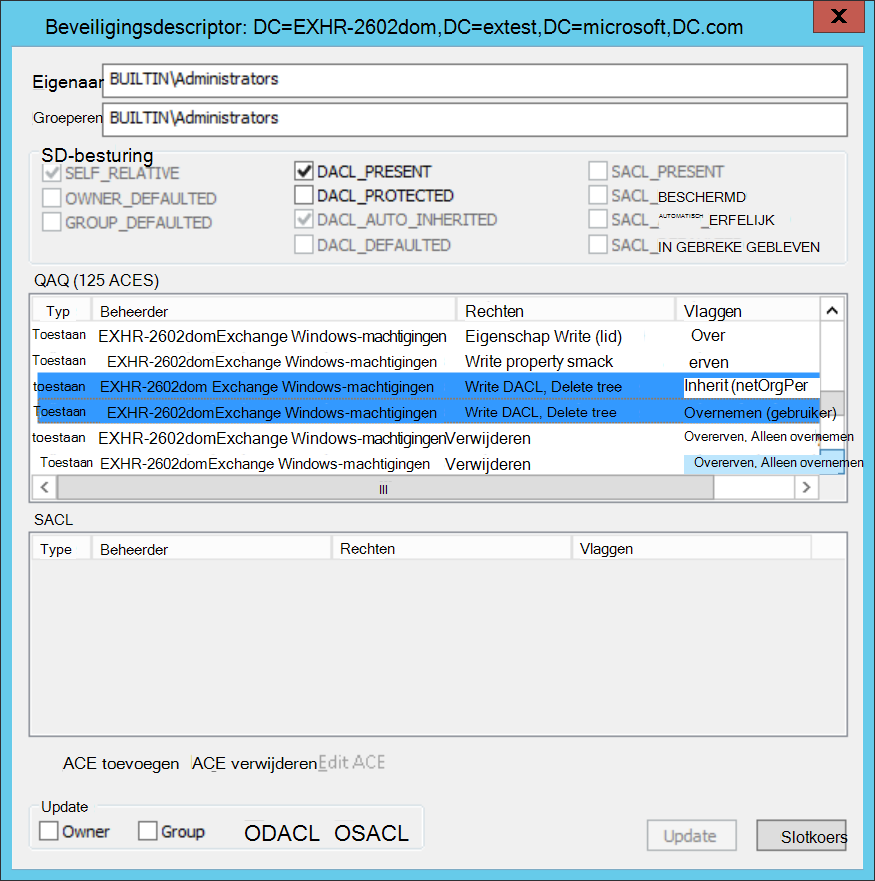
Notitie Sorteer de lijst niet. Hiermee wordt de ACL-volgorde gewijzigd.
Bewerk elk item om de vlag Alleen erven toe te voegen. Hiervoor dubbelklikt u op het object, selecteert u de vlag en klikt u op OK.
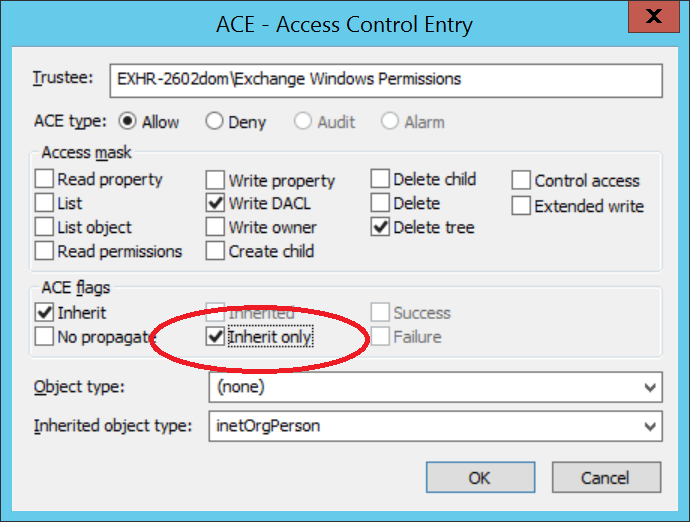
Controleer of de bewerking op elke ACE is geslaagd. Klik vervolgens op Bijwerken.