
Lưu ý
- Ngày xuất bản ban đầu: Ngày 14 tháng 10 năm 2025
- ID KB: 5068197
Nhật ký thay đổi
| Thay đổi ngày | Thay đổi mô tả |
|---|---|
| Ngày 16 tháng Tư. 2026 |
|
| Ngày 10 tháng 4 năm 2026 |
|
| Ngày 20 tháng 2 năm 2026 |
|
| Ngày 16 tháng 12 năm 2025 |
|
| Ngày 11 tháng 12 năm 2025 |
|
Secure Boot CLI sử dụng Hệ thống cấu hình Windows (WinCS)
Mục tiêu: Người quản trị miền có thể sử dụng hệ thống cấu hình Windows (WinCS) được phát hành cùng với các bản cập nhật HĐH Windows để triển khai các bản cập nhật Khởi động an toàn trên các máy khách và máy chủ Windows kết nối với miền. Phần này bao gồm một tiện ích giao diện dòng lệnh (CLI) để truy vấn và áp dụng cấu hình Khởi động an toàn cục bộ cho máy.
WinCS hoạt động dựa trên khóa cấu hình có thể được sử dụng với tiện ích dòng lệnh để sửa đổi trạng thái cấu hình Khởi động an toàn trên máy. Sau khi được áp dụng, Khởi động an toàn theo lịch trình tiếp theo sẽ thực hiện các hành động theo khóa.
Trước tiên, hãy kiểm tra xem chứng chỉ Khởi động an toàn có được cập nhật trên nền tảng của bạn hay không
Bạn có thể kiểm tra trạng thái của Secure Boot bằng lệnh Powershell:
(Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing' -Name 'UEFICA2023Status'). UEFICA2023Trạng thái
Nếu Trạng thái hiển thị "Đã cập nhật" thì bạn không cần phải chạy WinCS và có thể bỏ qua các bước dưới đây.
Nếu Chứng chỉ chưa được cập nhật lên phiên bản 2023 thì các bước bổ sung dưới đây sẽ được áp dụng.
Nền tảng được WinCS hỗ trợ
Tiện ích dòng lệnh WinCS được hỗ trợ trong Windows 10, phiên bản 21H2, Windows 10, phiên bản 22H2, Windows 10 1607, Windows Server 2022, Windows Server 2019, Windows Server 2016, Windows 11, phiên bản 23H2, Windows 11, phiên bản 24H2, Windows 11, phiên bản 25H2.
Tiện ích này sẵn có trong các bản cập nhật Windows được phát hành từ ngày 28 tháng 10 năm 2025 trở đi cho Windows 11, phiên bản 24H2 và Windows 11, phiên bản 23H2.
Tiện ích này cũng có sẵn trong các bản cập nhật Windows được phát hành vào và sau ngày 11 tháng 11 năm 2025, dành cho Windows 10, phiên bản 21H2, Windows 10, phiên bản 22H2 và Windows Server 2022.
Đối với Windows Server 2019, tiện ích này được cung cấp trong các bản cập nhật Windows được phát hành vào và sau ngày 13 tháng 1 năm 2026.
Đối với Windows Server 2016, Windows 10 1607, tiện ích này được cung cấp trong các bản cập nhật Windows được phát hành vào và sau ngày 14 tháng 4 năm 2026.
Và đối với Windows Server 2012 và Windows Server 2012 R2 (ESU), tiện ích này được cung cấp trong các bản cập nhật Windows được phát hành vào và sau ngày 14 tháng 4 năm 2026.
Đây là khóa tính năng cấu hình Khởi động an toàn mà quản trị viên miền sẽ truy vấn và áp dụng cho các thiết bị thông qua WinCS.
| Tên tính năng | Khóa WinCS | Mô tả |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | Việc bật khóa này cho phép cài đặt các chứng chỉ mới Khởi động an toàn sau do Microsoft cung cấp trên thiết bị của bạn.
|
Giá trị khóa WinCS:
- F33E0C8E002 – Trạng thái cấu hình Khởi động an toàn = Được kích hoạt
Cách truy vấn cấu hình Khởi động an toàn
Bạn có thể truy vấn cấu hình Khởi động an toàn bằng cách mở dấu nhắc lệnh với tư cách người quản trị và chạy lệnh sau:
Lưu ý
WinCsFlags.exe /query --key F33E0C8E002
Thao tác này sẽ trả về thông tin sau (trên máy sạch):
Lưu ý
- Cờ: F33E0C8E
- Cấu hình hiện tại: F33E0C8E001
- Trạng thái: Đã tắt
- Cấu hình đang chờ xử lý: Không có
- Hành động đang chờ xử lý: Không có
- FwLink: https://aka.ms/getsecureboot
- Cấu hình sẵn có:
- F33E0C8E002
- F33E0C8E001
Lưu ý rằng cấu hình hiện tại trên thiết bị đang F33E0C8E001, điều đó có nghĩa là khóa Khởi động an toàn đang ở trạng thái Đã vô hiệu hóa .
Cách áp dụng cấu hình Khởi động an toàn
Cấu hình Khởi động an toàn có thể được áp dụng bằng cách mở dấu nhắc lệnh với tư cách người quản trị và chạy lệnh này:
Lưu ý
WinCsFlags.exe /apply --key "F33E0C8E002"
Việc áp dụng khóa thành công sẽ trả về các thông tin sau:
Lưu ý
- Cờ: F33E0C8E
- Cấu hình hiện tại: F33E0C8E002
- Trạng thái: Đã bật
- Cấu hình đang chờ xử lý: Không có
- Hành động đang chờ xử lý: Không có
- FwLink: https://aka.ms/getsecureboot
- Cấu hình sẵn có:
- F33E0C8E002
- F33E0C8E001
Cách kiểm tra cấu hình Khởi động an toàn
Để xác định trạng thái của cấu hình Khởi động an toàn sau này, bạn có thể chạy lại lệnh truy vấn ban đầu bằng cách mở dấu nhắc lệnh với tư cách người quản trị:
Lưu ý
WinCsFlags.exe /query --key F33E0C8E002
Thông tin được trả về sẽ tương tự như sau, tùy thuộc vào trạng thái của cờ:
Lưu ý
- Cờ: F33E0C8E
- Cấu hình hiện tại: F33E0C8E002
- Trạng thái: Đã bật
- Cấu hình đang chờ xử lý: Không có
- Hành động đang chờ xử lý: Không có
- FwLink: https://aka.ms/getsecureboot
- Cấu hình sẵn có:
- F33E0C8E002
- F33E0C8E001
Lưu ý rằng trạng thái của khóa hiện được Bật và cấu hình hiện tại là F33E0C8E002.
Lưu ý
Lưu ý: Áp dụng khóa Khởi động an toàn thông qua WinCS không có nghĩa là quá trình cài đặt chứng chỉ Khởi động an toàn đã bắt đầu hay đã kết thúc. Thông báo này chỉ đơn thuần cho biết rằng máy sẽ tiếp tục với các bản cập nhật Khởi động an toàn khi tác vụ dịch vụ Khởi động an toàn (TPMTasks) chạy trên máy đó vào cơ hội sẵn có tiếp theo. Khi TPMTasks chạy trên máy đó, TPMTasks sẽ phát hiện 0x5944 và tiến hành cập nhật. Theo thiết kế, tác vụ đã lên lịch của Secure-Boot-Update chạy 12 giờ một lần để xử lý các cờ cập nhật Secure Boot này. Người quản trị cũng có thể tăng tốc bằng cách chạy tác vụ thủ công hoặc khởi động lại, nếu muốn.
Bạn cũng có thể kích hoạt thủ công tác vụ dịch vụ Khởi động an toàn bằng cách làm theo các bước dưới đây:
Mở lời nhắc PowerShell với tư cách người quản trị, rồi chạy lệnh sau:
Lưu ý
Start-ScheduledTask -TaskName "\Microsoft\Windows\PI\Secure-Boot-Update"Khởi động lại thiết bị hai lần sau khi chạy lệnh để xác nhận rằng thiết bị đang khởi động với cơ sở dữ liệu chữ ký tin cậy (DB) được cập nhật.
Để kiểm tra nhanh xem cập nhật DB khởi động an toàn có thành công hay không, hãy mở lời nhắc PowerShell với tư cách người quản trị, rồi chạy lệnh sau:
Lưu ý
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'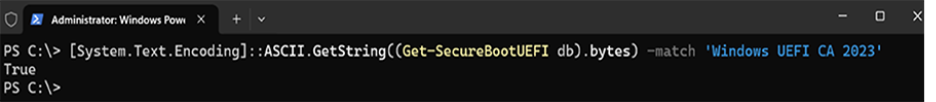
Nếu lệnh trả về True, thì cập nhật đã thành công.Trong trường hợp xảy ra lỗi khi áp dụng bản cập nhật DB, hãy xem bài viết KB5016061: Giải quyết các Trình quản lý khởi động dễ bị tổn thương và bị thu hồi.
Lưu ý
Thao tác này chỉ kiểm tra một CA chứ không phải tất cả các CA.
Để xác minh rằng tất cả các chứng chỉ đã được cập nhật, vui lòng tham khảo bản cập nhật Chứng chỉ Khởi động an toàn: Hướng dẫn dành cho các tổ chức và chuyên gia CNTT và làm theo hướng dẫn trong phần "Theo dõi nhật ký sự kiện". Phần này liệt kê ID Sự kiện: 1801 và ID Sự kiện: 1808 , đây là một cách đầy đủ hơn để kiểm tra rằng các chứng chỉ đã được cập nhật.