
Lưu ý
Ngày xuất bản ban đầu: Ngày 16 tháng 3 năm 2026
Cập nhật ngày cuối: Ngày 12 tháng 5 năm 2026
ID KB: 5084567
Trong bài viết này
- Tổng quan
- Các tính năng chính
- Tham khảo Thiết đặt Cập nhật Chứng chỉ
- Kiến trúc
- Giai đoạn 1: Phát hiện và giám sát trạng thái tại khu vực Doanh nghiệp
- Phase 2: Secure Boot Certificate Update Orchestration Script
- Các bước triển khai E2E (Hướng dẫn tham khảo nhanh)
- Khắc phục sự cố
- Nhật ký thay đổi
Tổng quan
Hướng dẫn này mô tả hệ thống triển khai tự động cho các bản cập nhật chứng chỉ DB an toàn của Windows bằng cách sử dụng Chính sách nhóm và sóng triển khai lũy tiến.
Tự động hóa triển khai chứng chỉ Khởi động An toàn là một hệ thống dựa trên PowerShell triển khai các bản cập nhật chứng chỉ Windows Secure Boot DB cho máy đã tham gia miền theo cách thức được kiểm soát, theo cấp độ.
Các tính năng chính
| Tính năng | Mô tả |
|---|---|
| Triển khai Chia độ | 1 > 2 > 4 > 8... Số thiết bị trên mỗi bộ chứa |
| Chặn tự động | Loại trừ các bộ chứa với thiết bị không thể truy nhập |
| Triển khai GPO tự động | Tập lệnh orchestrator đơn xử lý mọi thứ |
| Thực hiện Tác vụ đã lên lịch | Không yêu cầu lời nhắc tương tác |
| Giám sát thời gian thực | Trình xem trạng thái với thanh tiến độ |
Tham khảo Thiết đặt Cập nhật Chứng chỉ
Trong phần này
Chính sách nhóm AvailableUpdatesPolicy
| Vị trí đăng ký | HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot |
|---|---|
| Tên | AvailableUpdatesPolicy |
| Value | 0x5944 (DWORD) |
Đây là khóa được điều khiển bởi GPO/ADMX:
- Tồn tại sau khi khởi động lại
- Được đặt bởi chính sách nhóm / MDM
- Không gây ra các vòng lặp thử lại (bị xóa thông qua ClearRolloutFlags)
- Là khóa chính xác cho việc triển khai theo chính sách
Tham khảo: Phương pháp đối tượng chính sách nhóm (GPO) trong Secure Boot dành cho các thiết bị Windows được quản lý cập nhật bởi bộ phận CNTT
quay lại "Tham khảo Cài đặt Cập nhật Chứng chỉ"
WinCSFlags - Cờ Hệ thống Cấu hình Windows
Ngoài ra, quản trị viên miền có thể sử dụng Hệ thống cấu hình Windows (WinCS) được phát hành cùng với các bản cập nhật HĐH Windows để triển khai các bản cập nhật Khởi động an toàn trên máy khách và máy chủ Windows kết nối với miền. Phần này bao gồm một tiện ích giao diện dòng lệnh (CLI) để truy vấn và áp dụng cấu hình Khởi động an toàn cục bộ cho máy.
| Tên tính năng | Khóa WinCS | Mô tả |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | Việc bật khóa này cho phép cài đặt các chứng chỉ mới Khởi động an toàn sau do Microsoft cung cấp trên thiết bị của bạn.
|
Tham khảo: API Hệ thống cấu hình Windows (WinCS) dành cho Khởi động an toàn
quay lại "Tham khảo Cài đặt Cập nhật Chứng chỉ"
Kiến trúc
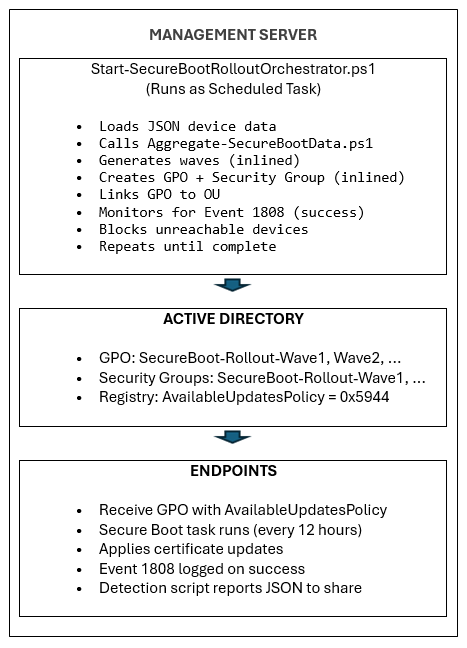
Giai đoạn 1: Phát hiện và Giám sát trạng thái ở cấp doanh nghiệp
Trong phần này
- Tập lệnh cần thiết cho Giai đoạn 1
- Thử nghiệm cục bộ
- Thiết lập Chia sẻ Mạng
- Triển khai GPO
- Tóm tắt Thiết đặt GPO
- Xác minh
Tập lệnh cần thiết cho Giai đoạn 1
Tập lệnh Thu thập dữ liệu hàng tồn kho khởi động an toàn mẫu
Lưu ý
QUAN TRỌNG Các bài viết sau đây có chứa các tập lệnh mẫu đã bị loại bỏ. Nếu bạn đã cài đặt bản cập nhật Windows được phát hành vào hoặc sau ngày 12 tháng 5 năm 2026, bạn có thể tìm thấy các tập lệnh mẫu trong thư mục %systemroot%\SecureBoot\ExampleRolloutScripts trên thiết bị của bạn.
| Tên kịch bản mẫu | Mục đích | Chạy trên |
|---|---|---|
| Tập lệnh Detect-SecureBootCertUpdateStatus.ps1 mẫu | Thu thập dữ liệu trạng thái thiết bị | Mỗi điểm cuối (thông qua GPO) |
| Tập lệnh Aggregate-SecureBootData.ps1 mẫu | Tạo báo cáo và bảng điều khiển | Máy trạm Quản trị |
| Tập lệnh Deploy-GPO-SecureBootCollection.ps1 mẫu | Tự động hóa việc tạo GPO để thu thập dữ liệu | Bộ kiểm soát miền |
Đầu ra mẫu từ các tập lệnh Giai đoạn 1 ở trên
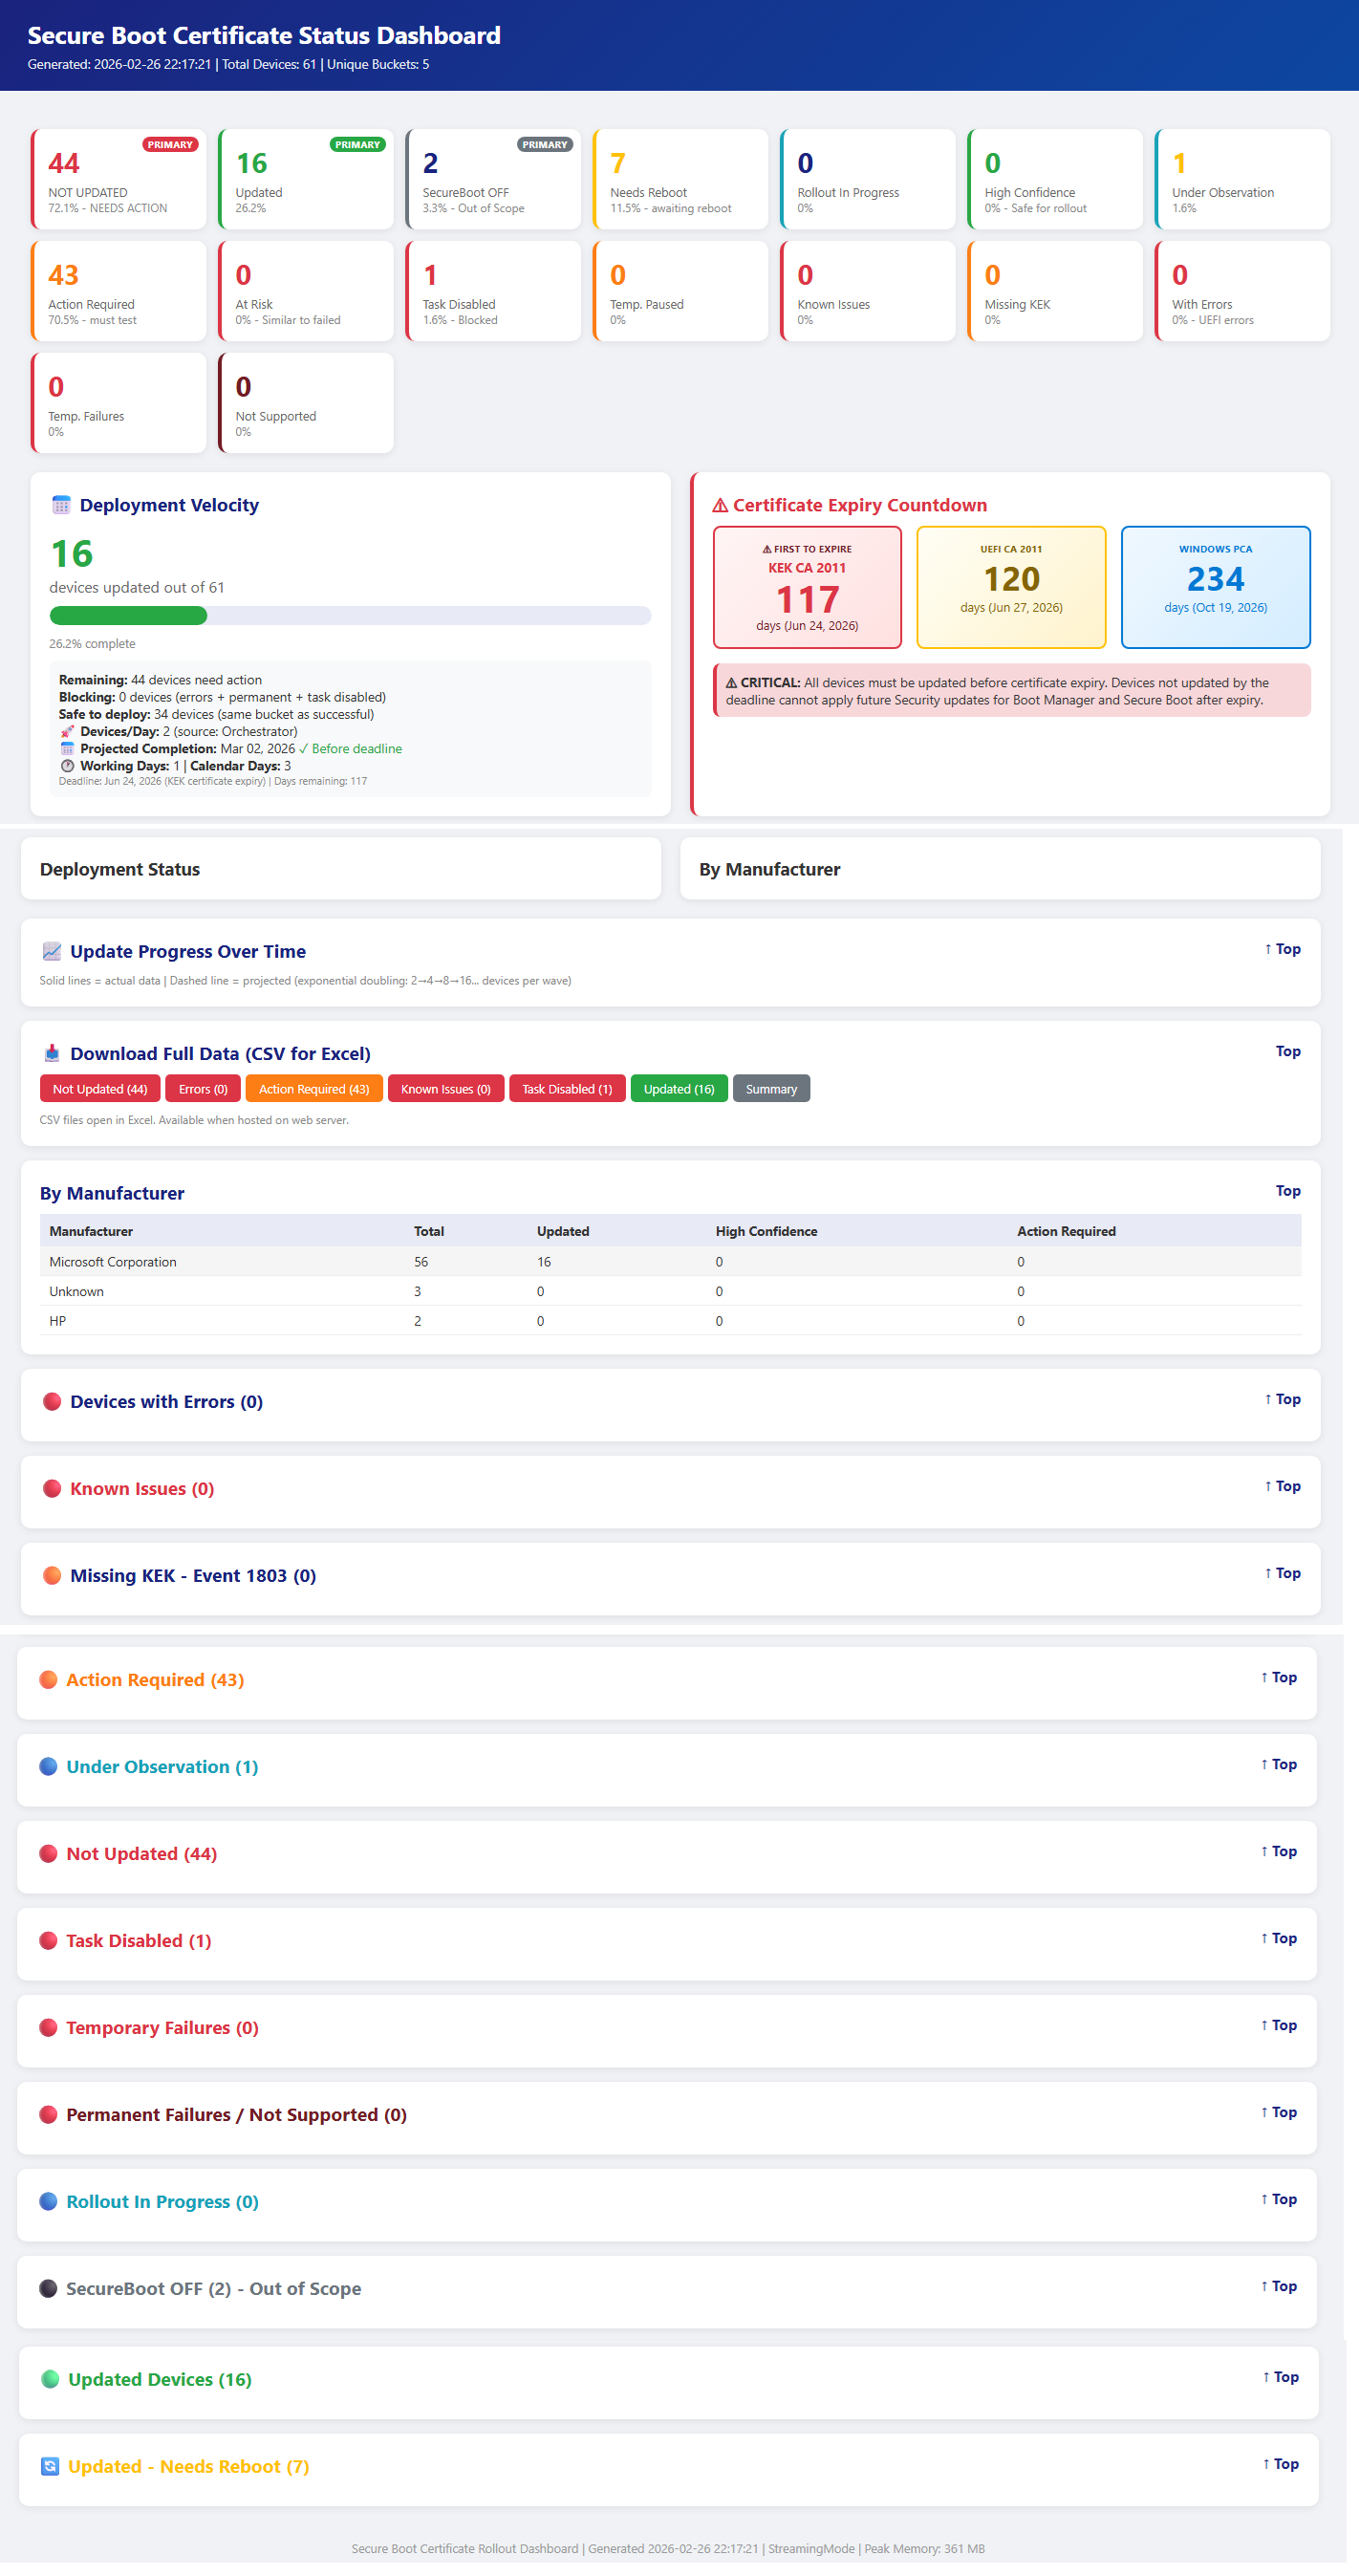
quay lại "Giai đoạn 1: Phát hiện và giám sát trạng thái ở cấp doanh nghiệp"
Thử nghiệm cục bộ
Trước khi triển khai qua GPO, hãy kiểm tra tập lệnh thu thập trên một máy duy nhất để xác nhận chức năng.
Chạy tập lệnh bộ sưu tập cục bộ
Mở lời nhắc PowerShell mức cao và thực hiện:
& .\Detect-SecureBootCertUpdateStatus.ps1 -OutputPath "C:\Temp\SecureBootTest"Xác minh đầu ra JSON
# View the collected data
Get-Content "C:\Temp\SecureBootTest\*_latest.json" | ConvertFrom-Json | Format-List
Các trường chính cần xác minh
• SecureBootEnabled – Phải là True hoặc False
• OverallStatus – Hoàn thành, Sẵn sàng cho Cập nhật, Cần Dữ liệu hoặc Lỗi
• BucketHash – Bộ chứa thiết bị để khớp dữ liệu độ tin cậy
• SecureBootTaskEnabled - Hiển thị trạng thái của Tác vụ Cập nhật Khởi động an toàn.Kiểm tra Tập lệnh Tổng hợp
# Generate reports from collected data
& ".\Aggregate-SecureBootData.ps1" `
    -InputPath "C:\Temp\SecureBootTest" `
    -OutputPath "C:\Temp\SecureBootReports"

# Open the HTML dashboard
Start-Process "C:\Temp\SecureBootReports\SecureBoot_Dashboard_*.html"
quay lại "Giai đoạn 1: Phát hiện và giám sát trạng thái ở cấp doanh nghiệp"
Thiết lập Chia sẻ Mạng
Tạo chia sẻ mạng
Trên máy chủ tệp của bạn, hãy tạo một chia sẻ chuyên dụng cho dữ liệu thu thập:
# Run on file server as Administrator
$SharePath = "D:\SecureBootCollection"
$ShareName = "SecureBootData$"

# Create folder
New-Item -ItemType Directory -Path $SharePath -Force

# Create hidden share ($ suffix hides from browse list)
New-SmbShare -Name $ShareName -Path $SharePath `
    -Description "Secure Boot Certificate Status Collection" `
    -FullAccess "Domain Admins" `
    -ChangeAccess "Domain Computers"
Đặt cấu hình các quyền NTFS
# Get current ACL
$Acl = Get-Acl $SharePath

# Allow Authenticated Users to write files
$WriteRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Computers",
    "Modify",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($WriteRule)

# Allow Domain Admins full control (for aggregation)
$AdminRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Admins",
    "FullControl",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($AdminRule)

# Apply permissions
Set-Acl -Path $SharePath -AclObject $Acl
Xác minh quyền truy nhập chia sẻ
# Test from a domain-joined workstation
Test-Path "\\fileserver\SecureBootData$"
# Should return: True
quay lại "Giai đoạn 1: Phát hiện và giám sát trạng thái ở cấp doanh nghiệp"
Triển khai GPO
Dùng tập lệnh tự động hóa được cung cấp từ bộ điều khiển miền:
# Run on Domain Controller as Domain Admin for interactive OU Section – Recommended
# Replace the “Contoso.com”, “Contoso” with the name of the domain
# Replace FILESERVER with the file server name.  Script shows list of OUs to deploy GPO on
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -AutoDetectOU `
    -CollectionSharePath "\\FILESERVER\SecureBootData$" `
    -ScriptSourcePath ".\Detect-SecureBootCertUpdateStatus.ps1" `
    -Schedule "Daily" `
    -ScheduleTime "14:00" `
    -RandomDelayHours 4
Tập lệnh này sẽ thực hiện các thao tác sau:
- Tạo GPO mới với tên đã xác định
- Sao chép tập lệnh bộ sưu tập vào SYSVOL để có tính khả dụng cao
- Cấu hình tập lệnh Khởi động Máy tính
- Nối kết GPO với OU đích
- Bạn có thể tùy ý tạo tác vụ đã lên lịch để thu thập định kỳ
Bảng sau đây cung cấp hướng dẫn về khoảng thời gian trì hoãn dựa trên quy mô đội của bạn.
| Quy mô đội xe | Phạm vi trễ |
|---|---|
| Thiết bị 1-10K | 4 giờ |
| Thiết bị 10K-50K | 8 giờ |
| 50K+ thiết bị | 12-24 giờ |
quay lại "Giai đoạn 1: Phát hiện và giám sát trạng thái ở cấp doanh nghiệp"
Tóm tắt Thiết đặt GPO
| Thiết đặt | Vị trí | Value |
|---|---|---|
| Tập lệnh Khởi động | Tập lệnh → cấu hình máy tính | Detect-SecureBootCertUpdateStatus.ps1 |
| Tham số tập lệnh | (giống nhau) | -OutputPath "\\server\share$" |
| Chính sách Thực thi | Cấu hình Máy tính → Quản trị Mẫu → PowerShell | Cho phép ký cục bộ và từ xa |
| Tác vụ đã lên lịch | Tùy chọn → Cấu hình Máy tính → Tác vụ đã lên lịch | Bộ sưu tập hàng ngày/hàng tuần |
quay lại "Giai đoạn 1: Phát hiện và giám sát trạng thái ở cấp doanh nghiệp"
Xác minh
Buộc cập nhật GPO trên phần Kiểm tra Machine
# On a test workstation
gpupdate /force

# Reboot the client machines to startup script or it will trigger on next schedule.
Restart-Computer -Force
Xác minh thu thập dữ liệu
# Check if data was collected (on file server or from any machine)
Get-ChildItem "\\fileserver\SecureBootData$" |
    Sort-Object LastWriteTime -Descending |
    Select-Object -First 10

# Verify JSON content
Get-Content "\\fileserver\SecureBootData$\TESTPC_latest.json" | ConvertFrom-Json
Kiểm tra Đơn đăng ký GPO
# Verify GPO is applied to the computer
gpresult /r | Select-String "SecureBoot"
# The script also saves a local copy for redundancy.
Get-ChildItem "C:\ProgramData\SecureBootCollection\"
quay lại "Giai đoạn 1: Phát hiện và giám sát trạng thái ở cấp doanh nghiệp"
Phase 2: Secure Boot Certificate Update Orchestration Scripts
Quan trọng
Đảm bảo Giai đoạn 1 hoàn tất, bao gồm thu thập dữ liệu tại mỗi điểm cuối đối với các chia sẻ máy chủ từ xa.
Trong phần này
- Tập lệnh cần thiết cho Giai đoạn 2
- Start-SecureBootRolloutOrchestrator.ps1
- Deploy-OrchestratorTask.ps1
- Get-SecureBootRolloutStatus.ps1
Tập lệnh cần thiết cho Giai đoạn 2
Tập lệnh Thu thập dữ liệu hàng tồn kho khởi động an toàn mẫu
Lưu ý
QUAN TRỌNG Các bài viết sau đây có chứa các tập lệnh mẫu đã bị loại bỏ. Nếu bạn đã cài đặt bản cập nhật Windows được phát hành vào hoặc sau ngày 12 tháng 5 năm 2026, bạn có thể tìm thấy các tập lệnh mẫu trong thư mục %systemroot%\SecureBoot\ExampleRolloutScripts trên thiết bị của bạn.
| Tên tập lệnh mẫu | Mục đích | Chạy trên |
|---|---|---|
| Tập lệnh Detect-SecureBootCertUpdateStatus.ps1 mẫu | Thu thập dữ liệu trạng thái thiết bị | Mỗi điểm cuối (thông qua GPO) |
| Tập lệnh Aggregate-SecureBootData.ps1 mẫu | Tạo báo cáo và bảng điều khiển | Máy trạm Quản trị |
| Tập lệnh Deploy-GPO-SecureBootCollection.ps1 mẫu | Tự động hóa việc tạo GPO để thu thập dữ liệu | Bộ kiểm soát miền |
| Tập lệnh Start-SecureBootRolloutOrchestrator.ps1 mẫu | Điều phối liên tục, hoàn toàn tự động với triển khai GPO tự động để cài đặt chứng chỉ | Máy trạm Quản trị |
| Tập lệnh Deploy-OrchestratorTask.ps1 mẫu | Triển khai tập lệnh Orchestrator như tác vụ đã lên lịch để triển khai tự động | Bộ kiểm soát miền |
| Tập lệnh Get-SecureBootRolloutStatus.ps1 mẫu | Xem chứng chỉ Khởi động an toàn Trạng thái triển khai từ bất kỳ máy trạm nào | Máy trạm Quản trị |
| Tập lệnh Enable-SecureBootUpdateTask.ps1 mẫu | Bật tác vụ Cập nhật Khởi động an toàn | Trên các điểm cuối mà tác vụ bị vô hiệu hóa (Chỉ chạy một lần để bật tác vụ nếu bị vô hiệu hóa) |
quay lại "Giai đoạn 2: Tập lệnh điều phối cập nhật chứng chỉ khởi động an toàn"
Start-SecureBootRolloutOrchestrator.ps1
Mục đích: Điều phối liên tục, hoàn toàn tự động với triển khai GPO tự động.
Tác dụng
Cuộc gọi Aggregate-SecureBootData.ps1 để biết trạng thái thiết bị
Tạo đợt triển khai bằng cách sử dụng tăng gấp đôi liên tục
Tạo GPO cho triển khai chứng chỉ bằng cách sử dụng một trong các phương pháp sau
- Khởi động an toàn Chính sách nhóm AvailableUpdatesPolicy = 0x5944 (Mặc định)
- Phương thức WinCS (Tham số –UseWinCS)
Tạo nhóm bảo mật AD để nhắm mục tiêu
Thêm tài khoản máy tính vào nhóm bảo mật
Đặt cấu hình lọc bảo mật GPO
Nối kết GPO với OU đích
Giám sát các bộ chứa bị chặn (thiết bị không thể truy cập)
Tự động bỏ chặn khi thiết bị phục hồi
Cách sử dụng
# Interactive (testing)
.\Start-SecureBootRolloutOrchestrator.ps1 `
    -AggregationInputPath "\\fileserver\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -PollIntervalMinutes 30
# Interactive (testing), leveraging WinCS method .\Start-SecureBootRolloutOrchestrator.ps1 ` -AggregationInputPath "\\fileserver\SecureBootData$" ` -ReportBasePath "C:\SecureBootReports" ` -PollIntervalMinutes 30 ` -UseWinCSCác lệnh của Quản trị
# List blocked buckets
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Unblock specific bucket .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Dell|Latitude5520|BIOS1.2"# Unblock all .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockAllTham số
Tham số Mặc định Mô tả AggregationInputPath Bắt buộc Đường dẫn UNC đến tệp JSON điểm cuối ReportBasePath Bắt buộc Đường dẫn cục bộ cho báo cáo và tiểu bang Mục tiêu OU Gốc miền OU để nối kết các GPO Tiền tố Sóng SecureBoot-Rollout GPO/tiền tố đặt tên nhóm Số giờ Chờ Tối đa 72 Những giờ trước khi kiểm tra khả năng truy cập của thiết bị PollIntervalMinutes 1440 Số phút giữa các lần kiểm tra trạng thái DryRun False Hiển thị điều gì sẽ xảy ra nếu không có thay đổi Lưu ý
Ghi chú về PollIntervalMinutes: Khi chạy trực tiếp orchestrator, mặc định là 1440 phút (24 giờ). Khi được triển khai thông qua Deploy-OrchestratorTask.ps1, mặc định là 30 phút. Tập lệnh triển khai chuyển giao mặc định của riêng mình cho bộ điều phối. Sử dụng 30 phút cho triển khai hiện hoạt, 1440 cho việc giám sát bảo trì.
Tham số tùy chọn
Tham số Mặc định Mô tả UseWinCS False Sử dụng phương pháp WinCS thay vì GPO AvailableUpdatesPolicy WinCSKey F33E0C8E002 Khóa WinCS cho cấu hình Khởi động an toàn AllowListPath (không có) Đường dẫn đến tệp có tên máy chủ cần CHO PHÉP triển khai mục tiêu/thí điểm. Hỗ trợ .txt hoặc .csv. AllowADGroup (không có) Nhóm bảo mật AD của các tài khoản máy tính cần CHO PHÉP. Ví dụ: "SecureBoot-pilot-computers" ExclusionListPath (không có) Đường dẫn đến tệp chứa tên máy chủ cần LOẠI TRỪ khỏi triển khai (thiết bị VIP/điều hành) ExcludeADGroup (không có) Nhóm bảo mật AD của các tài khoản máy tính cần loại trừ. Ví dụ: "VIP-Computers" ListBlockedBuckets False Hiển thị bộ chứa thiết bị hiện đang bị chặn UnblockBucket (không có) Bỏ chặn một bộ chứa cụ thể. Định dạng: "Nhà sản xuất|Mô hình|BIOS" Bỏ chặn Tất cả False Bỏ chặn tất cả các bộ chứa thiết bị bị chặn
quay lại "Giai đoạn 2: Tập lệnh điều phối cập nhật chứng chỉ khởi động an toàn"
Deploy-OrchestratorTask.ps1
Mục đích: Triển khai bộ điều phối dưới dạng Tác vụ đã lên lịch của Windows.
Lợi ích
- Không có lời nhắc bảo mật PowerShell (ExecutionPolicy Bypass)
- Chạy dưới nền liên tục
- Không cần tương tác với người dùng
- Sống sót sau khi khởi động lại
Cách sử dụng
Triển khai với tài khoản dịch vụ miền (khuyên dùng)
Sử dụng chính sách nhóm AvailableUpdates (Phương pháp mặc định)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
Sử dụng phương pháp WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot" -UseWinCS
Triển khai với tài khoản HỆ THỐNG
Sử dụng chính sách nhóm AvailableUpdates (Phương pháp mặc định)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"
Sử dụng phương pháp WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"  -UseWinCS
Yêu cầu về tài khoản dịch vụ
- Người Quản trị miền (cho GPO Mới, ADGroup Mới, Add-ADGroupMember)
- Quyền truy nhập đọc để chia sẻ tệp JSON
- Quyền truy nhập ghi vào ReportBasePath
quay lại "Giai đoạn 2: Tập lệnh điều phối cập nhật chứng chỉ khởi động an toàn"
Get-SecureBootRolloutStatus.ps1
Mục đích: Xem tiến trình triển khai từ bất kỳ máy trạm nào.
Video hiển thị những gì
- Trạng thái tác vụ đã lên lịch (Đang chạy/Sẵn sàng/Đã dừng)
- Số sóng hiện tại
- Thiết bị được nhắm mục tiêu so với cập nhật
- Thanh tiến trình trực quan
- Tóm tắt về bộ chứa bị chặn
- Nối kết đến bảng điều khiển HTML mới nhất
Cách sử dụng
# Quick status check
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Continuous monitoring (refreshes every 30 seconds) .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -Watch 30# View blocked buckets .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowBlocked# View wave history .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowWaves# View recent log .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowLog# Open dashboard in browser .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardTham số
Tham số Bắt buộc? Mặc định Mô tả ReportBasePath Bắt buộc — Đường dẫn cục bộ đến các báo cáo và tệp trạng thái Nhật ký Trình chiếu Tùy chọn False Hiển thị các mục nhật ký orchestrator gần đây ShowBlocked Tùy chọn False Hiển thị chi tiết bộ chứa bị chặn ShowWaves Tùy chọn False Hiển thị lịch sử sóng Xem Tùy chọn 0 (tắt) Khoảng thời gian tự động làm mới tính bằng giây. Ví dụ: -Watch 30 làm mới mỗi 30 giây. OpenDashboard Tùy chọn False Mở bảng điều khiển HTML mới nhất trong trình duyệt mặc định Đầu ra mẫu
Lưu ý
==============================================================
TRẠNG THÁI TRIỂN KHAI KHỞI ĐỘNG AN TOÀN
2026-02-17 19:30:00
======================================================Scheduled Task: RunningROLLOUT PROGRESS
Trạng thái: Chưa Tiến hành
Sóng hiện tại: 5
Tổng số mục tiêu: 1250
Tổng số Đã cập nhật: 847Progress: [█████████████████████░░░░░░░░░░░░░░░░░░░] 67.8%BLOCKED BUCKETS: 2 buckets need attention
Chạy với -ShowBlocked để biết chi tiếtLATEST DASHBOARD
C:\SecureBootReports\Aggregation_20260217_193000\SecureBoot_Dashboard.html
__________________________________________________________________________________________
quay lại "Giai đoạn 2: Tập lệnh điều phối cập nhật chứng chỉ khởi động an toàn"
Các bước triển khai E2E (Hướng dẫn tham khảo nhanh)
Trong phần này
Giai đoạn 1: Cơ sở hạ tầng phát hiện
Bước 1: Tạo Chia sẻ bộ sưu tập
# On file server
$sharePath = "D:\SecureBootData"
New-Item -ItemType Directory -Path $sharePath -Force
New-SmbShare -Name "SecureBootData$" -Path $sharePath -FullAccess "Domain Admins" -ChangeAccess "Domain Computers"
# Set NTFS permissions $acl = Get-Acl $sharePath $rule = New-Object System.Security.AccessControl.FileSystemAccessRule("Domain Computers","Modify","Allow") $acl.AddAccessRule($rule) Set-Acl $sharePath $aclBước 2: Triển khai GPO Phát hiện
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -OUPath "OU=Workstations,DC=contoso,DC=com" `
    -CollectionSharePath "\\server\SecureBootData$"
Bước 3: Chờ điểm cuối báo cáo (24-48 giờ)
# Check collection progress
(Get-ChildItem "\\server\SecureBootData$" -Filter "*.json").Count
quay lại "Các bước triển khai E2E (Hướng dẫn tham khảo nhanh)"
Giai đoạn 2: Triển khai được dàn dựng
Bước 4: Kiểm tra điều kiện tiên quyết
- Phát hiện GPO được triển khai (Bước 2)
- Ít nhất 50+ điểm cuối báo cáo JSON
- Tài khoản dịch vụ có quyền Quản trị miền
- Máy chủ quản lý với PowerShell 5.1+
Bước 5: Triển khai Orchestrator như tác vụ đã lên lịch
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
Bước 6: Theo dõi tiến độ
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"Bước 7: Xem bảng điều khiển
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardBước 8: Quản lý bộ chứa bị chặn
# List blocked
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Investigate and unblock .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Manufacturer|Model|BIOS"Bước 9: Xác minh hoàn thành
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Status should show "Completed"
quay lại "Các bước triển khai E2E (Hướng dẫn tham khảo nhanh)"
State Files
Bộ điều phối duy trì trạng thái trong ReportBasePath\RolloutState\:
| Tệp | Mô tả |
|---|---|
| RolloutState.json | Lịch sử sóng, thiết bị mục tiêu, trạng thái |
| BlockedBuckets.json | Bộ chứa cần điều tra |
| DeviceHistory.json | Theo dõi thiết bị theo tên máy chủ |
| Orchestrator_YYYYMMDD.log | Nhật ký hoạt động hàng ngày |
quay lại "Các bước triển khai E2E (Hướng dẫn tham khảo nhanh)"
Khắc phục sự cố
Trong phần này
Orchestrator không tiến triển
Kiểm tra tác vụ đã lên lịch
Get-ScheduledTask -TaskName "SecureBoot-Rollout-Orchestrator"Kiểm tra nhật ký
Get-Content "C:\SecureBootReports\RolloutState\Orchestrator_*.log" -Tail 50Xác minh độ mới của dữ liệu JSON
(Get-ChildItem "\server\SecureBootData$" -Filter "*.json" | Where-Object { $_.LastWriteTime -gt (Get-Date).AddDays(-1) }).Count
Bộ chứa bị chặn
Danh sách bị chặn.
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBucketsĐiều tra khả năng tiếp cận của thiết bị.
Kiểm tra sự cố vi chương trình.
Bỏ chặn sau khi điều tra.
GPO không áp dụng
Xác minh GPO tồn tại.
Get-GPO -Name "SecureBoot-Rollout-Wave*"Kiểm tra lọc bảo mật.
Get-GPPermission -Name "GPO-Name" -AllXác minh máy tính nằm trong nhóm bảo mật.
Áp dụng GPO trên mục tiêu.
gpupdate /force
Nhật ký thay đổi
| Thay đổi ngày | Thay đổi mô tả |
|---|---|
| Ngày 12 tháng 5 năm 2026 | Trước đây, mỗi tệp script mẫu đã được xuất bản dưới dạng các bài viết riêng lẻ mà bạn sẽ sao chép và dán script từ đó. Bắt đầu từ các bản cập nhật Windows được phát hành vào và sau ngày 12 tháng 5 năm 2026, các tập lệnh mẫu nằm trong thư mục %systemroot%\SecureBoot\ExampleRolloutScripts trên thiết bị của bạn. |