
Poznámka
- Pôvodný dátum publikovania: Októbra 14, 2025
- ID KB: 5068197
Zoznam zmien
| Zmeniť dátum | Popis zmeny |
|---|---|
| 16. apríla. 2026 |
|
| Apríla 10, 2026 |
|
| Februára 20, 2026 |
|
| Decembra 16, 2025 |
|
| Decembra 11, 2025 |
|
Rozhranie zabezpečeného spustenia CLI pomocou konfiguračného systému Windows (WinCS)
Cieľ: Správcovia domén môžu alternatívne použiť konfiguračný systém Windows (WinCS) vydaný s aktualizáciami operačného systému Windows na nasadenie aktualizácií zabezpečeného spustenia v rámci klientov a serverov Windowsu pripojených k doméne. Pozostáva z pomôcky rozhrania príkazového riadka (CLI) na dotazovanie a použitie konfigurácií zabezpečeného spustenia lokálne v počítači.
WinCS pracuje s konfiguračným kľúčom, ktorý možno použiť s pomôckou príkazového riadka na úpravu stavu konfigurácie Zabezpečeného zavedenia systému v počítači. Po použití nasledujúceho naplánovaného zabezpečeného spustenia vykoná akcie podľa kľúča.
Najskôr skontrolujte, či sú na vašej platforme aktualizované certifikáty zabezpečeného spustenia
Stav zabezpečeného spustenia môžete skontrolovať pomocou príkazu prostredia PowerShell:
(Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing' -Name 'UEFICA2023Status'). UEFICA2023Stav
Ak sa zobrazí stav Aktualizované, nemusíte spustiť WinCS a môžete vynechať kroky uvedené nižšie.
Ak certifikáty nie sú aktualizované na verzie 2023, použije sa ďalší postup uvedený nižšie.
Platformy podporované v službe WinCS
Pomôcka príkazového riadka WinCS je podporovaná v systéme Windows 10, verzia 21H2, Windows 10, verzia 22H2, Windows 10 1607, Windows Server 2022, Windows Server 2019, Windows Server 2016, Windows 11, verzia 23H2, Windows 11, verzia 24H2, Windows 11, verzia 25H2.
Tento nástroj je k dispozícii v aktualizáciách Windowsu vydaných 28. októbra 2025 a neskôr pre Windows 11, verzia 24H2, a Windows 11, verzia 23H2.
Tento nástroj je k dispozícii aj v aktualizáciách systému Windows vydaných 11. novembra 2025 a neskôr pre Windows 10, verzia 21H2, Windows 10, verzia 22H2 a Windows Server 2022.
Pre Windows Server 2019 sa tento nástroj dodáva v rámci aktualizácií systému Windows vydaných 13. januára 2026 a neskôr.
Pre Windows Server 2016, Windows 10 1607, sa tento nástroj dodáva v rámci aktualizácií systému Windows vydaných 14. apríla 2026 a neskôr.
A pre Windows Server 2012 a Windows Server 2012 R2 (ESU) sa tento nástroj dodáva v rámci aktualizácií Windowsu vydaných 14. apríla 2026 a neskôr.
Tu je kľúč konfigurácie funkcie Zabezpečeného zavedenia systému, na ktorý sa správcovia domén budú pýtať a používať v zariadeniach cez WinCS.
| Názov funkcie | Kľúč WinCS | Popis |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | Povolenie tohto kľúča umožňuje inštaláciu nasledujúcich nových certifikátov zabezpečeného zavedenia systému poskytnutých spoločnosťou Microsoft do vášho zariadenia.
|
Hodnota kľúča WinCS:
- F33E0C8E002 – stav konfigurácie zabezpečeného zavedenia systému = zapnuté
Ako dotazovať konfiguráciu Zabezpečeného zavedenia systému
Konfiguráciu zabezpečeného zavedenia systému môžete dotazovať otvorením príkazového riadka ako správca a spustením tohto príkazu:
Poznámka
WinCsFlags.exe /query --key F33E0C8E002
Zobrazia sa nasledujúce informácie (pri čistom počítači):
Poznámka
- Príznak: F33E0C8E
- Aktuálna konfigurácia: F33E0C8E001
- Stav: Vypnuté
- Čakajúca konfigurácia: Žiadna
- Čakajúca akcia: Žiadna
- FwLink: https://aka.ms/getsecureboot
- Dostupné konfigurácie:
- F33E0C8E002
- F33E0C8E001
Všimnite si, že aktuálna konfigurácia v zariadení je F33E0C8E001, čo znamená, že kľúč Secure Boot je v stave Disabled .
Ako použiť konfiguráciu zabezpečeného spustenia
Konfiguráciu zabezpečeného spustenia môžete použiť otvorením príkazového riadka ako správca a spustením tohto príkazu:
Poznámka
WinCsFlags.exe /apply --key "F33E0C8E002"
Úspešné použitie kódu by malo vrátiť nasledujúce informácie:
Poznámka
- Príznak: F33E0C8E
- Aktuálna konfigurácia: F33E0C8E002
- Stav: Zapnuté
- Čakajúca konfigurácia: Žiadna
- Čakajúca akcia: Žiadna
- FwLink: https://aka.ms/getsecureboot
- Dostupné konfigurácie:
- F33E0C8E002
- F33E0C8E001
Kontrola konfigurácie zabezpečeného spustenia
Ak chcete neskôr zistiť stav konfigurácie Zabezpečeného zavedenia systému, môžete znova spustiť počiatočný príkaz dotazu otvorením príkazového riadka ako správca:
Poznámka
WinCsFlags.exe /query --key F33E0C8E002
V závislosti od stavu príznaku budú vrátené informácie podobné nasledujúcemu:
Poznámka
- Príznak: F33E0C8E
- Aktuálna konfigurácia: F33E0C8E002
- Stav: Zapnuté
- Čakajúca konfigurácia: Žiadna
- Čakajúca akcia: Žiadna
- FwLink: https://aka.ms/getsecureboot
- Dostupné konfigurácie:
- F33E0C8E002
- F33E0C8E001
Všimnite si, že stav kľúča je teraz Povolené a aktuálna konfigurácia je F33E0C8E002.
Poznámka
Poznámka: Použitie kľúča zabezpečeného spustenia prostredníctvom služby WinCS neznamená, že proces inštalácie certifikátu zabezpečeného zavedenia systému sa začal alebo skončil. Znamená to iba, že počítač bude pokračovať v aktualizáciách zabezpečeného zavedenia systému, keď sa pri najbližšej dostupnej príležitosti spustí v danom počítači servisná úloha zabezpečeného zavedenia systému (TPMTasks). Keď je na tomto zariadení spustený modul TPMTass, zistí 0x5944 a vykoná aktualizáciu. Naplánovaná úloha Secure-Boot-Update sa predvolene spúšťa každých 12 hodín, aby sa spracovali príslušné príznaky aktualizácie zabezpečeného zavedenia systému. Správcovia môžu v prípade potreby urýchliť problém aj manuálnym spustením úlohy alebo reštartovaním.
Úlohu údržby zabezpečeného zavedenia systému môžete spustiť aj manuálne pomocou nasledujúcich krokov:
Otvorte výzvu prostredia PowerShell ako správca a potom spustite tento príkaz:
Poznámka
Start-ScheduledTask -TaskName "\Microsoft\Windows\PI\Secure-Boot-Update"Po spustení príkazu dvakrát reštartujte zariadenie, aby ste sa uistili, že zariadenie začína s aktualizovanou databázou dôveryhodných podpisov (DB).
Ako rýchlu kontrolu, či aktualizácia Secure Boot DB prebehla úspešne, otvorte výzvu prostredia PowerShell ako správca a potom spustite tento príkaz:
Poznámka
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'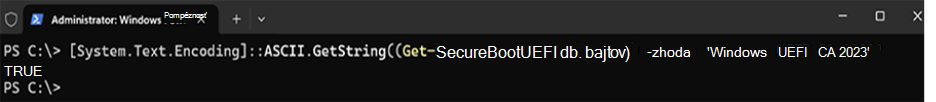
Ak príkaz vráti hodnotu True, aktualizácia bola úspešná.V prípade chýb pri aplikácii aktualizácie DB si pozrite článok KB5016061: Riešenie problémov so zraniteľnými a zrušenými správcami spustenia.
Poznámka
Ide o kontrolu len jednej certifikačnej autority, nie všetkých certifikačných úradov.
Ak chcete overiť, či sú všetky certifikáty aktualizované, pozrite si tému Aktualizácie certifikátu zabezpečeného spustenia: Usmernenia pre IT profesionálov a organizácie a postupujte podľa pokynov v časti "Monitorovanie denníkov udalostí". V tejto časti sú uvedené ID udalosti: 1801 a ID udalosti: 1808 . Ide o komplexnejší spôsob overovania, či boli certifikáty aktualizované.