
Poznámka
- Pôvodný dátum publikovania: Môže 13, 2026
- ID KB: 5085395
Poznámka
Tento článok obsahuje pokyny pre:
- Azure Trusted Launch Virtual Machines (TVM) a dôverné virtuálne počítače (CVM) so systémom Windows so zapnutým zabezpečeným spustením.
- Úplný zoznam podporovaných operačných systémov Windows nájdete v článku: Dôveryhodné spustenie pre virtuálne počítače Azure
Obsah tohto článku:
Úvod
Zabezpečené spustenie je funkcia zabezpečenia firmvéru UEFI, ktorá pomáha zabezpečiť, aby sa počas sekvencie spúšťania zariadenia spustil iba dôveryhodný, digitálne podpísaný softvér. Platnosť certifikátov zabezpečeného spustenia spoločnosti Microsoft vydaných v roku 2011 vyprší v júni 2026.
Ak chcete zachovať ochranu zabezpečeného spustenia a pokračovať v obsluhe procesu včasného spustenia, dôveryhodné počítače Azure Trusted Launch a Dôverné virtuálne počítače je potrebné aktualizovať oboma týmito zariadeniami:
- Certifikáty zabezpečeného spustenia 2023 vo virtuálnom firmvéri
- Správca spustenia systému Windows podpísaný aktualizovanými certifikátmi
Tieto súčasti spolupracujú: certifikáty vytvárajú dôveru vo virtuálnom firmvéri a správca spustenia je potrebné aktualizovať, aby mohol byť podpísaný týmto trustom.
Overte, či sú obe súčasti aktualizované, a v prípade potreby spustite aktualizácie.
Ak sa VM aj po uplynutí platnosti naďalej spolieha na certifikáty 2011, môže sa naďalej spúšťať a prijímať štandardné aktualizácie Windowsu. Už však nebude dostávať novú ochranu zabezpečenia pre proces včasného spustenia vrátane aktualizácií správcu spustenia systému Windows, databáz zabezpečeného spustenia a zoznamov zrušených zariadení alebo opatrení na zmiernenie novo zistených chýb na úrovni spustenia.
Ďalšie informácie nájdete v témePo uplynutí platnosti certifikátov zabezpečeného zavedenia systému v zariadeniach s Windowsom.
Identifikácia scenárov, ktoré vyžadujú akciu
Vo väčšine prípadov Windows používa certifikáty zabezpečeného spustenia 2023 automaticky prostredníctvom mesačných aktualizácií na oprávnených zariadeniach vrátane podporovaných dôveryhodných virtuálnych počítačov Azure Trusted Launch a dôverných virtuálnych počítačov so zapnutým zabezpečeným spustením. Niektoré virtuálne počítače nemusia spĺňať podmienky na automatické nasadenie, ak nie sú k dispozícii dostatočné signály kompatibility. V takýchto prípadoch sa môže na spustenie aktualizácií priamo v rámci hosťujúceho operačného systému vyžadovať akcia správcu. Ďalšie informácie o tom, ako získať aktualizácie certifikátov zabezpečeného spustenia, nájdete v téme: Aktualizácie certifikátu zabezpečeného spustenia: Pokyny pre IT profesionálov a organizácie.
Aktualizácie zabezpečeného spustenia pre dôveryhodné spustenie Azure a dôverné virtuálne počítače zahŕňajú dve súčasti:
- Certifikáty zabezpečeného spustenia uložené vo virtuálnom firmvéri (spravované platformou)
- Správca spustenia Windows (spravované hosťovským operačným systémom)
Virtuálne počítače vytvorené po marci 2024 už zvyčajne obsahujú certifikáty Zabezpečeného zavedenia systému 2023 vo virtuálnom firmvére. Tieto virtuálne počítače vo všeobecnosti vyžadujú iba aktualizáciu Správcu spustenia Windowsu.
Virtuálne počítače s dlhotrvajúcim spustením vytvorené pred marcom 2024 nezahŕňajú certifikáty zabezpečeného zavedenia systému 2023 vo virtuálnom firmvéri a vyžadujú aktualizácie certifikátov zabezpečeného zavedenia systému aj správcu spustenia systému Windows.
Operácie aktualizácie sa inicializujú v rámci hosťovského operačného systému prostredníctvom servisu systému Windows a spoliehajú sa na podporu platformy na použitie overených aktualizácií premenných Zabezpečeného zavedenia systému vo virtuálnom firmvéri.
Po identifikácii použiteľných scenárov inventarizujte svoje prostredie a určite, ktoré virtuálne počítače vyžadujú aktualizácie.
Vyžaduje sa vykonanie akcií:
- Uistite sa, že virtuálne počítače s rolou hosťa sú aktualizované aktualizáciou Windowsu z marca 2026 alebo novšou verziou (apríl 2026 alebo novšia, ak sa používa hotpatching). Ďalšie informácie: Okamžitá oprava pre Windows Server.
- Overte, či všetky dôveryhodné spúšťacie počítače Azure a dôverné virtuálne počítače majú certifikáty zabezpečeného spustenia 2023 a aktualizovaného správcu spustenia Windowsu.
- Iniciujte aktualizácie z hosťovského operačného systému, aby ste podľa potreby použili certifikát zabezpečeného zavedenia systému a aktualizácie Správcu spustenia Windows.
- Auditujte denníky udalostí systému Windows: ID udalosti 1808 a ID udalosti 1801 alebo sledujte kľúč databázy Registry UEFICA2023Status a overte, či boli použité aktualizované certifikáty zabezpečeného zavedenia systému a či bol aktualizovaný Správca spustenia Windows.
V prípade zariadení, ktoré nepoužili tieto aktualizácie, použite metódy monitorovania a nasadenia popísané v manuáli zabezpečeného zavedenia systémuWindows Server manuáli zabezpečeného zavedenia systému pre certifikáty, ktorých platnosť uplynie v roku 2026, a v https://aka.ms/GetSecureBoot úplný sprievodný materiál.
Dôležité informácie týkajúce sa hosťovských virtuálnych počítačov v Azure
Pozrite si nasledujúce scenáre a povinné akcie pre hostiteľov relácie:
| Scenár virtuálneho počítača | Je aktívne Zabezpečené spustenie? | Vyžaduje sa akcia |
|---|---|---|
| TVM alebo CVM so zapnutým zabezpečeným spustením | Áno | Aktualizácia certifikátov zabezpečeného spustenia a Správcu spustenia Windows |
| TVM s vypnutým zabezpečeným spustením | Nie | Nevyžaduje sa žiadna akcia |
| VM 1. generácie | Nepodporované | Nevyžaduje sa žiadna akcia |
Poznámka
Virtuálne počítače so štandardným zabezpečením nemajú povolené zabezpečené spustenie.
Dôležité informácie o zlatom obrázku
Pozrite si nasledujúce scenáre a povinné akcie pre obrázky:
Poznámka
Obrázky Azure Marketplace poskytujú vopred nakonfigurované východiskové body, vanilkové obrázky alebo predvolené obrázky vydavateľov, zatiaľ čo obrázky Azure Compute Gallery sa používajú na ukladanie a distribúciu prispôsobených obrázkov. V oboch prípadoch obrazy zachytávajú Správcu spustenia Windowsu, ale nezahŕňajú premenné firmvéru zabezpečeného zavedenia systému, ktoré sa použijú na úrovni virtuálneho počítača.
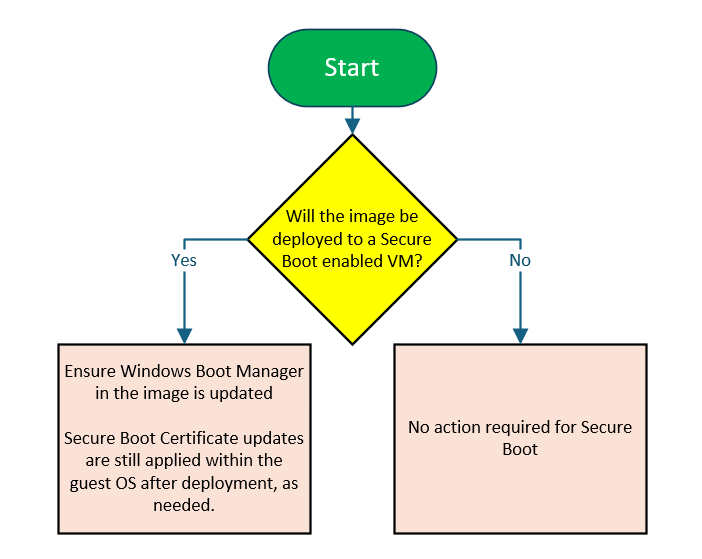
Azure Compute Gallery a spravované obrazy zachytávajú stav operačného systému a zavádzacieho programu vrátane Správcu spustenia Windowsu, ale nezahŕňajú premenné firmvéru zabezpečeného zavedenia systému. Certifikáty zabezpečeného zavedenia systému, napríklad aktualizácie databázy zabezpečeného zavedenia systému (DB) alebo kľúče na výmenu kľúčov (KEK), sa ukladajú vo virtuálnom firmvéri nasadeného virtuálneho počítača a počas generalizácie obrazu sa nezaznamenajú.
Použitie aktualizácií Zabezpečeného spustenia v rámci zlatého obrazu zlepšuje Správcu spustenia Windows, ale nezachová certifikáty zabezpečeného spustenia na virtuálnych počítačoch poskytnutých z tohto obrazu. Vykonanie tejto aktualizácie však posunie Správcu spustenia Windows v obraze ďalej.
Vyžaduje sa vykonanie akcií:
Pred zachytením zlatého obrázka použite aktualizáciu Secure Boot 2023. Poznámka: Týmto sa zdokonaľuje Správca spustenia Windowsu, ale neprechovajú sa certifikáty zabezpečeného spustenia na nasadených virtuálnych počítačoch.
Podľa potreby reštartujte VM, aby sa aktualizácia správcu spustenia použila.
Pred generalizáciou obrázka spustite nasledujúci príkaz prostredia PowerShell a skontrolujte, či bola aktualizácia dokončená na hodnotu Aktualizované:
Poznámka
Get-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing" | Select-Object UEFICA2023Status
Aktualizácia Správcu spustenia Windows v rámci zlatého obrazu sa táto aktualizácia použije na virtuálne počítače nasadené alebo prenasadené pomocou obrazu. Novo zriadené dôveryhodné virtuálne počítače Azure Trusted Launch a Dôverné zahŕňajú certifikáty Zabezpečeného zavedenia systému 2023 vo virtuálnom firmvéri a môžu bezpečne používať zlaté obrázky s aktualizovaným Správcom spustenia Windowsu.
Opätovné nasadenia založené na obraze na existujúce virtuálne počítače vytvorené pred marcom 2024 však môžu použiť aktualizovaného Správcu spustenia Windows na virtuálne počítače, ktorých firmvér ešte nedôveruje príslušným certifikátom Zabezpečeného spustenia 2023. V týchto prípadoch je potrebné aktualizovať certifikát zabezpečeného zavedenia systému v rámci hosťovského operačného systému ešte pred prechodom na verziu Správcu spustenia Windows.
Ďalšie dôležité informácie o zdrojoch služby Azure
| Zdroj Azure | Vytvorené pred aprílom 2024? | Vyžaduje sa akcia |
|---|---|---|
| Záloha/snímka TVM alebo CVM | Áno | Spustite VM, použite aktualizácie a potom znova zosnímajte |
| Záloha/snímka TVM alebo CVM | Nie | Nevyžaduje sa žiadna akcia |
| Snímky obrázkov v Galérii výpočtových zdrojov v Azure pomocou (typ zabezpečenia obrázkov = TL alebo CVM) zo snímok TVM alebo CVM | Áno | Spustite VM, použite aktualizácie a potom znova zosnímajte |
| Snímky obrázkov v Galérii výpočtových zdrojov v Azure pomocou (typ zabezpečenia obrázkov = TL alebo CVM) zo snímok TVM alebo CVM | Nie | Nevyžaduje sa žiadna akcia |
Sledovanie stavu aktualizácie
Monitorovanie a nasadenie aktualizácií certifikátu zabezpečeného spustenia v dôveryhodných spúšťacích a dôverných virtuálnych počítačoch Azure sa riadi rovnakými pokynmi pre údržbu Windowsu, aké sa používajú pre fyzické a virtualizované zariadenia.
Podrobné pokyny na monitorovanie vrátane spôsobu inventarizácie zariadení, overovania aktualizácií firmvérových premenných a sledovania priebehu aktualizácie nájdete v manuáli zabezpečeného zavedenia systému pre Windows Server a https://aka.ms/GetSecureBoot.
Nasadenie aktualizácií
Aktualizácie certifikátu zabezpečeného spustenia pre dôveryhodné spustenie Azure a dôverné virtuálne počítače sa inicializujú v rámci hosťujúceho operačného systému pomocou servisu Windowsu.
Postupujte podľa pokynov na nasadenie v návode zabezpečeného zavedenia systému pre Windows Server pre:
- automatické nasadenie cez Windows Update
- Metódy nasadenia iniciované IT
- Údržba kľúčov databázy Registry
- Postupnosť nasadenia
Pri používaní vlastných alebo opakovane použitých obrazov virtuálnych počítačov si pred prechodom na ďalšiu verziu v Správcovi spustenia systému Windows pozrite dôležité informácie o zlatom obrázku v tomto článku.
Zdroje informácií
- Záložka Získať zabezpečené spustenie získate ďalšie informácie o tejto zmene, podrobné pokyny na spravovanie aktualizácie certifikátu zabezpečeného zavedenia systému a odpovede na najčastejšie otázky.
- Manuál zabezpečeného zavedenia systému pre Windows Server
- Aktualizácie certifikátu zabezpečeného spustenia: Sprievodný materiál pre IT profesionálov a organizácie
- Ďalšie informácie o udalostiach denníka udalostí nájdete v téme Secure Boot DB a udalosti aktualizácie premennej DBX.
- Ďalšie podrobnosti o kľúčoch Secure Boot databázy Registry nájdete v téme Aktualizácie kľúčov databázy Registry pre zabezpečené spustenie: Zariadenia s Windowsom s aktualizáciami spravovanými IT.
Ak máte plán podpory a potrebujete technickú pomoc, odošlite žiadosť o podporu.
Zoznam zmien
| Zmeniť dátum | Popis zmeny |
|---|---|
| Môže 13, 2026 | V tomto článku sa nič nemení |