
Poznámka
Pôvodný dátum publikovania: Marec 16, 2026
Dátum poslednej aktualizácie: Môže 12, 2026
ID KB: 5084567
Obsah článku
- Prehľad
- Hlavné funkcie
- Odkaz na nastavenia Aktualizácie certifikátov
- Architektúra
- Fáza 1: Zisťovanie a monitorovanie stavu na podnikovej hrádze
- Fáza 2: Skript orchestractie aktualizácie certifikátu zabezpečeného zavedenia systému
- Postup nasadenia plánu E2E (Rýchla referenčná príručka)
- Riešenie problémov
- Zoznam zmien
Prehľad
Táto príručka popisuje systém automatického nasadenia aktualizácií certifikátov databázy zabezpečeného zavedenia systému Windows pomocou skupinová politika a vĺn postupného zavádzania.
Automatizácia zavádzania certifikátu zabezpečeného spustenia je systém založený na prostredí PowerShell, ktorý nasadzuje aktualizácie certifikátu databázy zabezpečeného zavedenia systému Windows na počítače pripojené k doméne riadeným a odstupňovaným spôsobom.
Hlavné funkcie
| Funkcia | Popis |
|---|---|
| Odstupňované zavádzanie | 1 > 2 > 4 > 8... Zariadenia na sektor |
| Automatické blokovanie | Sektory s nedostupnými zariadeniami sú vylúčené |
| Automatizované nasadenie GPO | O všetko sa stará jeden skript orchestrátora |
| Plánované vykonanie úlohy | Nevyžadujú sa žiadne interaktívne výzvy |
| Monitorovanie v reálnom čase | Zobrazovač stavu s indikátorom priebehu |
Odkaz na nastavenia Aktualizácie certifikátov
Obsah tejto časti
AvailableUpdatesPolicy Group Policy
| Umiestnenie v databáze Registry | HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot |
|---|---|
| Názov | AvailableUpdatesPolicy (DostupnéAktualizáciePolitiky) |
| Hodnota | 0x5944 (DWORD) |
Toto je kľúč riadený objektom GPO/ADMX, ktorý:
- Pretrváva aj po reštartovaní
- Je nastavený skupinovou politikou/MDM
- Nespôsobuje opakovanie slučiek (vymazané prostredníctvom ClearRolloutFlags)
- Je správny kľúč pre nasadenie riadené politikami
späť na "Referencie k nastaveniam Aktualizácií certifikátov"
WinCSFlags – príznaky konfiguračného systému Windowsu
Správcovia domén môžu alternatívne použiť konfiguračný systém Windows (WinCS) vydaný s aktualizáciami operačného systému Windows na nasadenie aktualizácií zabezpečeného spustenia v rámci klientov a serverov Windowsu pripojených k doméne. Pozostáva z pomôcky rozhrania príkazového riadka (CLI) na dotazovanie a použitie konfigurácií zabezpečeného spustenia lokálne v počítači.
| Názov funkcie | Kľúč WinCS | Popis |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | Povolenie tohto kľúča umožňuje inštaláciu nasledujúcich nových certifikátov zabezpečeného zavedenia systému poskytnutých spoločnosťou Microsoft do vášho zariadenia.
|
Referenčné informácie: Rozhrania API konfiguračného systému Windowsu (WinCS) pre zabezpečené spustenie
späť na "Referencie k nastaveniam Aktualizácií certifikátov"
Architektúra
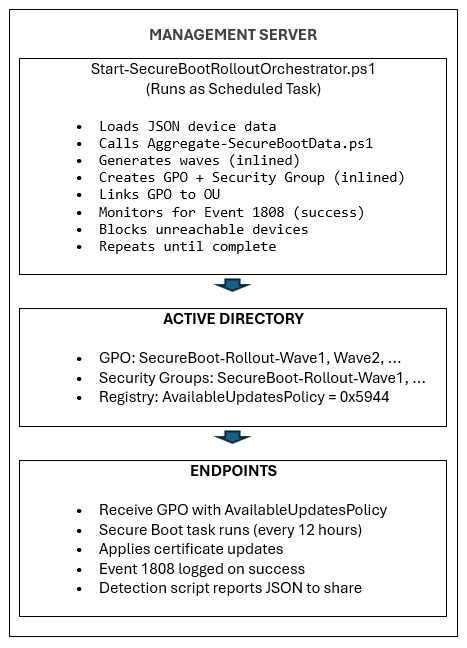
Fáza 1: Zisťovanie a monitorovanie stavu na podnikovej úrovni
Obsah tejto časti
- Skripty potrebné pre fázu 1
- Lokálne testovanie
- Nastavenie zdieľania siete
- Nasadenie GPO
- Súhrn nastavení GPO
- Overenie
Skripty potrebné pre fázu 1
Vzorové skripty pre zhromažďovanie údajov inventára zabezpečeného zavedenia systému
Poznámka
DÔLEŽITÉ Nasledujúce články obsahujúce vzorové skripty boli vyradené. Ak máte nainštalovanú aktualizáciu Windowsu vydanú 12. mája 2026 alebo neskôr, vzorové skripty nájdete v priečinku %systemroot%\SecureBoot\ExampleRolloutScripts vo vašom zariadení.
| Príklad názvu skriptu | Účel | Používa na |
|---|---|---|
| Vzorový skript Detect-SecureBootCertUpdateStatus.ps1 | Zhromažďuje údaje o stave zariadenia | Každý koncový bod (prostredníctvom objektu GPO) |
| Vzorový skript Aggregate-SecureBootData.ps1 | Generuje zostavy a tabule | Spravovanie pracovnej stanice |
| Vzorový skript Deploy-GPO-SecureBootCollection.ps1 | Automatizuje vytváranie objektov GPO na zhromažďovanie údajov | Radič domény |
Vzorový výstup z vyššie uvedených skriptov fázy 1
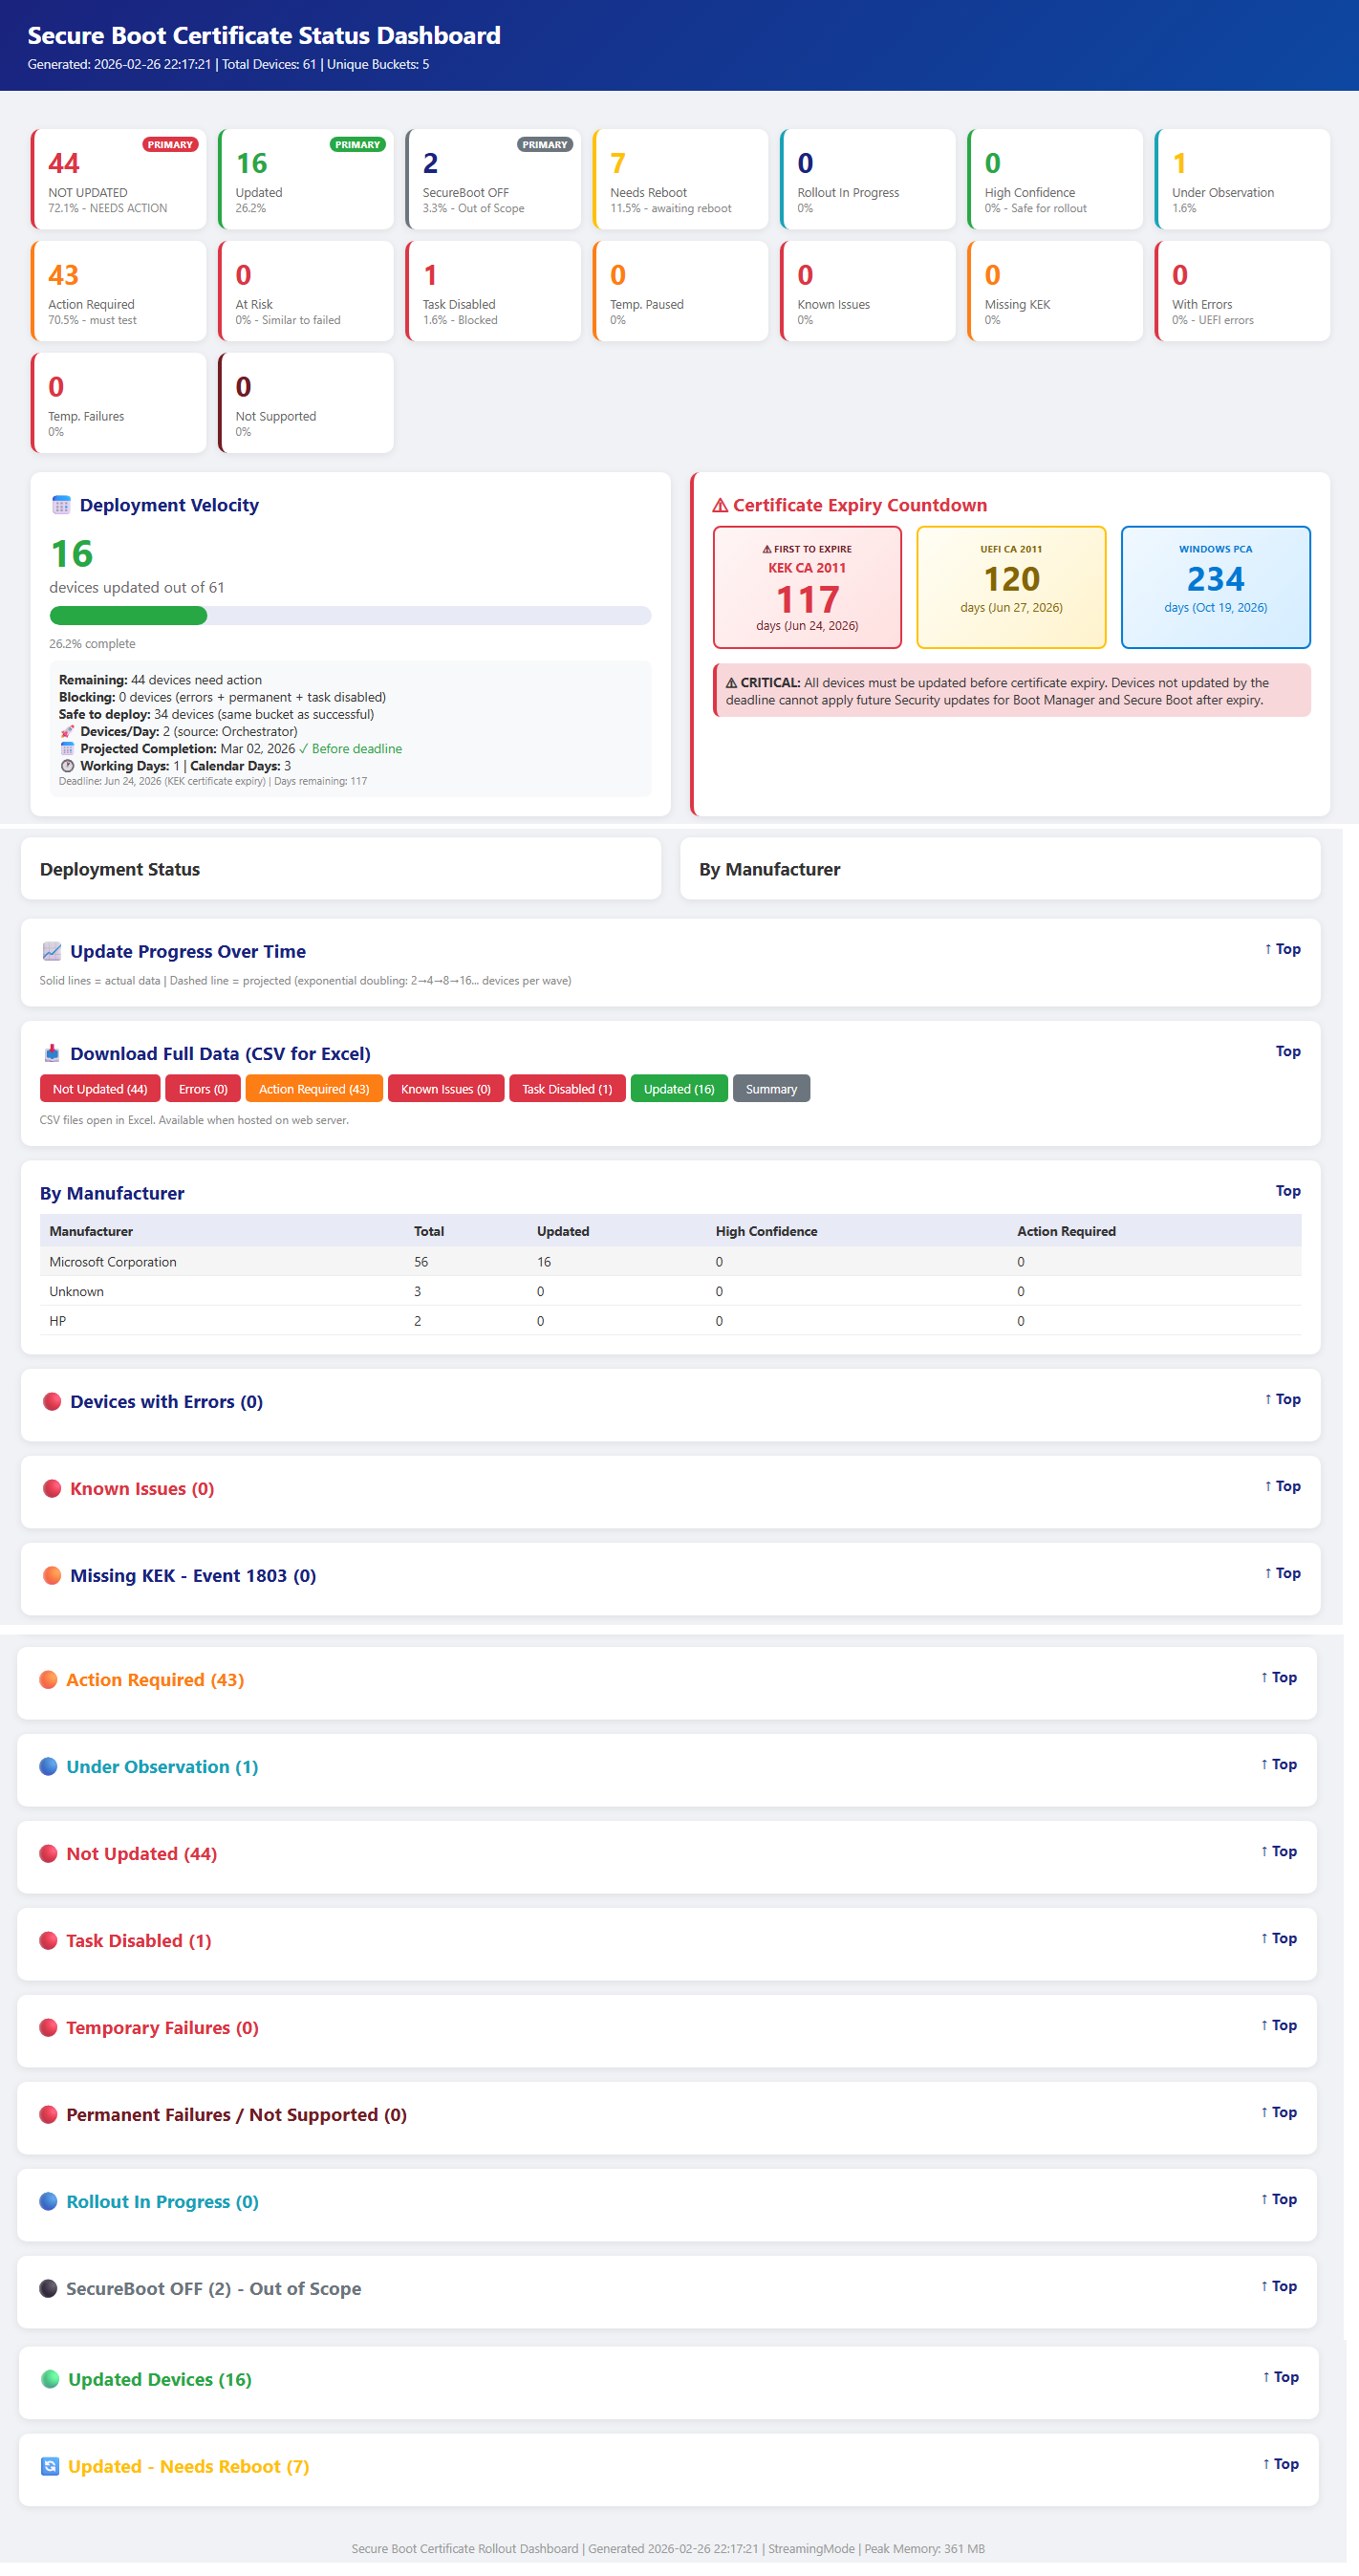
späť na "Fáza 1: Detekcia a monitorovanie stavu na podnikovej úrovni"
Lokálne testovanie
Pred nasadením prostredníctvom GPO otestujte skript zhromažďovania na jednom počítači, aby ste overili jeho funkčnosť.
Lokálne spustenie skriptu kolekcie
Otvorte PowerShell riadok bez obmedzených oprávnení a spustite:
& .\Detect-SecureBootCertUpdateStatus.ps1 -OutputPath "C:\Temp\SecureBootTest"Overenie výstupu JSON
# View the collected data
Get-Content "C:\Temp\SecureBootTest\*_latest.json" | ConvertFrom-Json | Format-List
Kľúčové polia na overenie
• SecureBootEnabled – malo by byť pravdivé alebo nepravdivé.
• OverallStatus – Complete, ReadyForUpdate, NeedsData alebo Error
• BucketHash – kontajner zariadenia na zhodu údajov spoľahlivosti
• SecureBootTaskEnabled – zobrazuje stav úlohy aktualizácie zabezpečeného zavedenia systému.Test Aggregation Script
# Generate reports from collected data
& ".\Aggregate-SecureBootData.ps1" `
    -InputPath "C:\Temp\SecureBootTest" `
    -OutputPath "C:\Temp\SecureBootReports"

# Open the HTML dashboard
Start-Process "C:\Temp\SecureBootReports\SecureBoot_Dashboard_*.html"
späť na "Fáza 1: Detekcia a monitorovanie stavu na podnikovej úrovni"
Nastavenie zdieľania siete
Vytvorenie zdieľaného miesta v sieti
Na súborovom serveri vytvorte vyhradené zdieľané umiestnenie pre údaje kolekcie:
# Run on file server as Administrator
$SharePath = "D:\SecureBootCollection"
$ShareName = "SecureBootData$"

# Create folder
New-Item -ItemType Directory -Path $SharePath -Force

# Create hidden share ($ suffix hides from browse list)
New-SmbShare -Name $ShareName -Path $SharePath `
    -Description "Secure Boot Certificate Status Collection" `
    -FullAccess "Domain Admins" `
    -ChangeAccess "Domain Computers"
Konfigurácia povolení NTFS
# Get current ACL
$Acl = Get-Acl $SharePath

# Allow Authenticated Users to write files
$WriteRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Computers",
    "Modify",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($WriteRule)

# Allow Domain Admins full control (for aggregation)
$AdminRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Admins",
    "FullControl",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($AdminRule)

# Apply permissions
Set-Acl -Path $SharePath -AclObject $Acl
Overenie prístupu na zdieľanie
# Test from a domain-joined workstation
Test-Path "\\fileserver\SecureBootData$"
# Should return: True
späť na "Fáza 1: Detekcia a monitorovanie stavu na podnikovej úrovni"
Nasadenie GPO
Použite automatizačný skript poskytovaný z radiča domény:
# Run on Domain Controller as Domain Admin for interactive OU Section – Recommended
# Replace the “Contoso.com”, “Contoso” with the name of the domain
# Replace FILESERVER with the file server name.  Script shows list of OUs to deploy GPO on
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -AutoDetectOU `
    -CollectionSharePath "\\FILESERVER\SecureBootData$" `
    -ScriptSourcePath ".\Detect-SecureBootCertUpdateStatus.ps1" `
    -Schedule "Daily" `
    -ScheduleTime "14:00" `
    -RandomDelayHours 4
Tento skript vykoná nasledujúce akcie:
- Vytvorí nový objekt skupinovej politiky so zadaným názvom
- Skopíruje skript kolekcie do SYSVOL pre vysokú dostupnosť
- Nakonfiguruje skript pri spustení počítača
- Prepája objekt skupinovej politiky s cieľovou organizačnou jednotkou
- Voliteľne vytvorí naplánovanú úlohu pre pravidelné zhromažďovanie
Nasledujúca tabuľka poskytuje usmernenie o tom, ako dlho bude oneskorenie vyžadovať na základe veľkosti vášho vozového parku.
| Veľkosť vozového parku | Rozsah oneskorenia |
|---|---|
| 1 – 10 000 zariadení | 4 hodín |
| 10 – 50 000 zariadení | 8 hodín |
| 50 00+ zariadení | 12 – 24 hodín |
späť na "Fáza 1: Detekcia a monitorovanie stavu na podnikovej úrovni"
Súhrn nastavení GPO
| Nastavenie | Umiestnenie | Hodnota |
|---|---|---|
| Skript pri spustení | Konfigurácia počítača → skripty | Detect-SecureBootCertUpdateStatus.ps1 |
| Parametre skriptu | (rovnaký) | -OutputPath "\\server\share$" |
| Politika spustenia | Konfigurácia počítača → Spravovanie šablóny → prostredí PowerShell | Povoliť lokálne a vzdialené prihlásenie |
| Naplánovaná úloha | Konfigurácia počítača → predvoľby → plánované úlohy | Denný/týždenný zber |
späť na "Fáza 1: Detekcia a monitorovanie stavu na podnikovej úrovni"
Overenie
Vynútiť aktualizáciu GPO na testovacom stroji
# On a test workstation
gpupdate /force

# Reboot the client machines to startup script or it will trigger on next schedule.
Restart-Computer -Force
Overenie zhromažďovania údajov
# Check if data was collected (on file server or from any machine)
Get-ChildItem "\\fileserver\SecureBootData$" |
    Sort-Object LastWriteTime -Descending |
    Select-Object -First 10

# Verify JSON content
Get-Content "\\fileserver\SecureBootData$\TESTPC_latest.json" | ConvertFrom-Json
Kontrola aplikácie GPO
# Verify GPO is applied to the computer
gpresult /r | Select-String "SecureBoot"
# The script also saves a local copy for redundancy.
Get-ChildItem "C:\ProgramData\SecureBootCollection\"
späť na "Fáza 1: Detekcia a monitorovanie stavu na podnikovej úrovni"
Fáza 2: Orchestračné skripty aktualizácie certifikátu zabezpečeného zavedenia systému
Dôležité
Uistite sa, že fáza 1 je dokončená vrátane zhromažďovania údajov v každom koncovom bode zdieľania vzdialených serverov.
Obsah tejto časti
- Skripty potrebné pre fázu 2
- Start-SecureBootRolloutOrchestrator.ps1
- Deploy-OrchestratorTask.ps1
- Get-SecureBootRolloutStatus.ps1
Skripty potrebné pre fázu 2
Vzorové skripty pre zhromažďovanie údajov inventára zabezpečeného zavedenia systému
Poznámka
DÔLEŽITÉ Nasledujúce články obsahujúce vzorové skripty boli vyradené. Ak máte nainštalovanú aktualizáciu Windowsu vydanú 12. mája 2026 alebo neskôr, vzorové skripty nájdete v priečinku %systemroot%\SecureBoot\ExampleRolloutScripts vo vašom zariadení.
| Ukážka názvu skriptu | Účel | Funguje v týchto zariadeniach: |
|---|---|---|
| Vzorový skript Detect-SecureBootCertUpdateStatus.ps1 | Zhromažďuje údaje o stave zariadenia | Každý koncový bod (prostredníctvom objektu GPO) |
| Vzorový skript Aggregate-SecureBootData.ps1 | Generuje zostavy a tabule | Spravovanie pracovnej stanice |
| Vzorový skript Deploy-GPO-SecureBootCollection.ps1 | Automatizuje vytváranie objektov GPO na zhromažďovanie údajov | Radič domény |
| Vzorový skript Start-SecureBootRolloutOrchestrator.ps1 | Plne automatizovaná, nepretržitá orchestrácia s automatizovaným nasadením objektu GPO pre inštaláciu certifikátu | Spravovanie pracovnej stanice |
| Vzorový skript Deploy-OrchestratorTask.ps1 | Nasadí skript Orchestrator ako naplánovanú úlohu pre automatizované uvedenie | Radič domény |
| Vzorový skript Get-SecureBootRolloutStatus.ps1 | Zobrazenie stavu zavedenie certifikátu zabezpečeného spustenia z ľubovoľnej pracovnej stanice | Spravovanie pracovnej stanice |
| Vzorový skript Enable-SecureBootUpdateTask.ps1 | Umožňuje úlohu aktualizácie zabezpečeného spustenia | V koncových bodoch, kde je úloha zakázaná (ak je úloha vypnutá, spustiť ju iba raz) |
späť na "Fáza 2: Orchestračné skripty aktualizácie certifikátu zabezpečeného zavedenia systému"
Start-SecureBootRolloutOrchestrator.ps1
Účel: Plne automatizovaná, nepretržitá orchestrácia s automatizovaným nasadením GPO.
Funkcia
Hovory Aggregate-SecureBootData.ps1 stavu zariadenia
Generuje vlny zavádzania pomocou postupného zdvojnásobenia
Vytvorí objekt GPO na nasadenie certifikátu pomocou niektorého z nasledujúcich postupov
- Skupinová politika zabezpečeného spustenia AvailableUpdatesPolicy = 0x5944 (predvolené)
- Metóda WinCS (parameter –UseWinCS)
Vytvára skupiny zabezpečenia AD na zacielenie
Pridá kontá počítačov do skupín zabezpečenia
Nakonfiguruje filtrovanie zabezpečenia objektu GPO
Prepája objekt skupinovej politiky s cieľovou organizačnou jednotkou
Monitory zablokovaných sektorov (nedostupných zariadení)
Automatické odblokovanie pri obnovení zariadení
Spotreba
# Interactive (testing)
.\Start-SecureBootRolloutOrchestrator.ps1 `
    -AggregationInputPath "\\fileserver\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -PollIntervalMinutes 30
# Interactive (testing), leveraging WinCS method .\Start-SecureBootRolloutOrchestrator.ps1 ` -AggregationInputPath "\\fileserver\SecureBootData$" ` -ReportBasePath "C:\SecureBootReports" ` -PollIntervalMinutes 30 ` -UseWinCSSpravovanie príkazov
# List blocked buckets
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Unblock specific bucket .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Dell|Latitude5520|BIOS1.2"# Unblock all .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockAllParametre
Parameter Predvolená hodnota Popis AggregationInputPath Povinné Cesta UNC k súborom JSON koncového bodu ReportBasePath Povinné Lokálna cesta pre zostavy a stav TargetOU Koreň domény OU na prepojenie objektov GPO. WavePrefix SecureBoot-Rollout Predpona pomenovania objektov GPO/skupín MaxWaitHours (MaxHodinyČakania) 72 Niekoľko hodín pred kontrolou dostupnosti zariadenia PollIntervalMinutes 1440 Minúty medzi kontrolami stavu DryRun FALSE Zobrazenie toho, čo by sa stalo bez zmien Poznámka
Poznámka k funkcii PollIntervalMinutes: Pri priamom spustení nástroja Orchestrator je predvolená hodnota 1 440 minút (24 hodín). Pri nasadení prostredníctvom Deploy-OrchestratorTask.ps1 je predvolená hodnota 30 minút. Skript nasadenia odovzdáva svoje vlastné predvolené nastavenie orchestrátorovi. 30 minút použite na aktívne uvedenie a 1 440 na monitorovanie údržby.
Voliteľné parametre
Parameter Predvolená hodnota Popis PoužiťWinCS FALSE Namiesto objektu GPO AvailableUpdatesPolicy použite metódu WinCS WinCSKey F33E0C8E002 Kľúč WinCS pre konfiguráciu zabezpečeného spustenia AllowListPath (žiadny) Cesta k súboru s názvami hostiteľov na ALLOW pre cielené/pilotné nasadenie. Podporuje .txt alebo .csv. AllowADGroup (žiadny) AD skupina zabezpečenia počítačových kont na POVOLIŤ. Príklad: SecureBoot-Pilot-Computers ExclusionListPath (žiadny) Cesta k súboru s názvami hostiteľov, ktoré sa VYLÚČIA z uvedenia (VIP/výkonné zariadenia) ExcludeADGroup (žiadny) AD skupina zabezpečenia počítačových kont, ktorá sa má vylúčiť. Príklad: VIP počítače ListBlockedBuckets (ZoznamBlokovanéSektory) FALSE Zobraziť aktuálne blokované sektory zariadení UnblockBucket (žiadny) Odblokovanie konkrétneho sektora. Formát: "Výrobca|Model|BIOS" Odblokovať všetko FALSE Odblokovanie všetkých blokovaných kontajnerov zariadení
späť na "Fáza 2: Orchestračné skripty aktualizácie certifikátu zabezpečeného zavedenia systému"
Deploy-OrchestratorTask.ps1
Účel: Nasadí nástroj Orchestrator ako naplánovanú úlohu systému Windows.
Výhody
- Žiadne výzvy zabezpečenia prostredia PowerShell (ExecutionPolicy Bypass)
- Nepretržite beží na pozadí
- Nevyžaduje sa žiadna interakcia s používateľom
- Prežije reštarty
Spotreba
Nasadenie s kontom služby domény (odporúča sa)
Použiť skupinovú politiku AvailableUpdates (predvolená metóda)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
Použitie metódy WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot" -UseWinCS
Nasadenie pomocou konta SYSTEM
Použiť skupinovú politiku AvailableUpdates (predvolená metóda)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"
Použitie metódy WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"  -UseWinCS
Požiadavky na konto služby
- Spravovanie domény (pre New-GPO, New-ADGroup, Add-ADGroupMember)
- Prístup na čítanie do zdieľaného umiestnenia súborov JSON
- Prístup na zápis do ReportBasePath
späť na "Fáza 2: Orchestračné skripty aktualizácie certifikátu zabezpečeného zavedenia systému"
Get-SecureBootRolloutStatus.ps1
Účel: Priebeh zavádzania môžete sledovať z ľubovoľnej pracovnej stanice.
Čo sa zobrazuje
- Stav naplánovanej úlohy (prebiehajúce/pripravené/zastavené)
- Číslo aktuálnej vlny
- Zariadenia zamerané a aktualizované
- Vizuálny indikátor priebehu
- Súhrn blokovaných sektorov
- Prepojenie na najnovšiu tabuľu HTML
Spotreba
# Quick status check
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Continuous monitoring (refreshes every 30 seconds) .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -Watch 30# View blocked buckets .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowBlocked# View wave history .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowWaves# View recent log .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowLog# Open dashboard in browser .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardParametre
Parameter Povinné? Predvolená hodnota Popis ReportBasePath Povinné — Lokálna cesta k zostavám a stavovým súborom ShowLog Voliteľné FALSE Zobrazenie posledných položiek denníka nástroja Orchestrator ShowBlocked (ZobraziťBlokované) Voliteľné FALSE Zobrazenie podrobností blokovaných sektorov ShowWaves Voliteľné FALSE Zobrazenie histórie vĺn Sledovať Voliteľné 0 (vypnuté) Interval automatického obnovenia v sekundách. Príklad: -Watch 30 obnovuje každých 30 sekúnd. Otvoriť tabuľu Voliteľné FALSE Otvorenie najnovšej tabule HTML v predvolenom prehliadači Vzorový výstup
Poznámka
==============================================================
STAV ZAVEDENIA ZABEZPEČENÉHO ZAVEDENIA SYSTÉMU
2026-02-17 19:30:00
======================================================Scheduled Task: RunningROLLOUT PROGRESS
Stav: Prebieha
Aktuálna vlna: 5
Celkovo Vybrané: 1250
Celková aktualizácia: 847Progress: [█████████████████████░░░░░░░░░░░░░░░░░░░] 67.8%BLOCKED BUCKETS: 2 buckets need attention
Podrobnosti získate spustením pomocou funkcie -ShowBlockedLATEST DASHBOARD
C:\SecureBootReports\Aggregation_20260217_193000\SecureBoot_Dashboard.html
__________________________________________________________________________________________
späť na "Fáza 2: Orchestračné skripty aktualizácie certifikátu zabezpečeného zavedenia systému"
Postup nasadenia plánu E2E (Rýchla referenčná príručka)
Obsah tejto časti
Fáza 1: Infraštruktúra detekcie
Krok 1: Vytvorenie zdieľania kolekcie
# On file server
$sharePath = "D:\SecureBootData"
New-Item -ItemType Directory -Path $sharePath -Force
New-SmbShare -Name "SecureBootData$" -Path $sharePath -FullAccess "Domain Admins" -ChangeAccess "Domain Computers"
# Set NTFS permissions $acl = Get-Acl $sharePath $rule = New-Object System.Security.AccessControl.FileSystemAccessRule("Domain Computers","Modify","Allow") $acl.AddAccessRule($rule) Set-Acl $sharePath $aclKrok 2: Nasadenie objektu GPO detekcie
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -OUPath "OU=Workstations,DC=contoso,DC=com" `
    -CollectionSharePath "\\server\SecureBootData$"
Krok 3: Počkajte, kým sa koncové body neobjavia (24 – 48 hodín)
# Check collection progress
(Get-ChildItem "\\server\SecureBootData$" -Filter "*.json").Count
späť na "Kroky nasadenia E2E (rýchla referenčná príručka)"
Fáza 2: Orchestrované zavádzanie
Krok 4: Kontrola požiadaviek
- Nasadený objekt GPO detekcie (krok 2)
- Aspoň 50+ koncových bodov nahlasujúcich JSON
- Konto služby s právami Spravovanie domény
- Server správy s prostredím PowerShell 5.1+
Krok 5: Nasadenie programu Orchestrator ako naplánovanej úlohy
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
Krok 6: Sledovanie priebehu
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"Krok 7: Zobrazenie tabule
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardKrok č. 8: Spravovanie blokovaných sektorov
# List blocked
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Investigate and unblock .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Manufacturer|Model|BIOS"Krok č. 9: Overenie dokončenia
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Status should show "Completed"
späť na "Kroky nasadenia E2E (rýchla referenčná príručka)"
State Files
Orchestrátor udržiava stav v rozsahu ReportBasePath\RolloutState\:
| Súbor | Popis |
|---|---|
| RolloutState.json | História vĺn, cielené zariadenia, stav |
| BlockedBuckets.json | Sektory vyžadujúce preskúmanie |
| DeviceHistory.json | Sledovanie zariadenia podľa názvu hostiteľa |
| Orchestrator_YYYYMMDD.log | Denné denníky aktivít |
späť na "Kroky nasadenia E2E (rýchla referenčná príručka)"
Riešenie problémov
Obsah tejto časti
Program Orchestrator nenapreduje
Kontrola naplánovanej úlohy
Get-ScheduledTask -TaskName "SecureBoot-Rollout-Orchestrator"Kontrola denníkov
Get-Content "C:\SecureBootReports\RolloutState\Orchestrator_*.log" -Tail 50Overenie aktuálnosti údajov JSON
(Get-ChildItem "\server\SecureBootData$" -Filter "*.json" | Where-Object { $_.LastWriteTime -gt (Get-Date).AddDays(-1) }).Count
Zablokované sektory
Zoznam je zablokovaný.
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBucketsPreskúmajte dostupnosť zariadenia.
Skontrolujte, či nemáte problémy s firmvérom.
Odblokovať po preskúmaní.
Objekt GPO sa neuplatňuje
Overte, či existuje objekt GPO.
Get-GPO -Name "SecureBoot-Rollout-Wave*"Skontrolujte filtrovanie zabezpečenia.
Get-GPPermission -Name "GPO-Name" -AllOverte, či je počítač v skupine zabezpečenia.
Aplikujte objekt GPO na cieľ.
gpupdate /force
Zoznam zmien
| Zmeniť dátum | Popis zmeny |
|---|---|
| Môže 12, 2026 | V minulosti bol každý súbor vzorového skriptu publikovaný ako samostatné články, z ktorých bolo možné skopírovať a prilepiť skript. Počnúc aktualizáciami Windowsu vydanými 12. mája 2026 a neskôr sa vzorové skripty nachádzajú v priečinku %systemroot%\SecureBoot\ExampleRolloutScripts vo vašom zariadení. |