
Microsoft Teams kasutab teimipõhiseid kontekstipõhiseid tuvastamisi, et kaitsta kasutajaid võimaliku andmepüügi ja sotsiaalse tehnilise tegevuse eest.
Kättesaadavus
Ülemaailmsete kasutajate jaoks on seda tüüpi tuvastamine saadaval mobiilsideseadmetes, töölaual ja veebis. See kasutab vestluskonteksti ühepoolsetes vestlustes ja rühmavestlustes andmepüügiga seotud käitumise tuvastamiseks uutelt välistelt esmakordsetelt kontaktidelt. Kasutajad võivad andmepüügi tuvastamisel näha hoiatust ja aidata neil enne vestluse jätkamist teha teadlikumaid otsuseid.
Mobiilikasutajatele Hiinas võib nii välistele kui ka rentnikusisestele vestlustele kehtida täiendav andmepüügi- ja pettustevastane kaitse. Selle laiendatud katvuse eesmärk on kaitsta adressaate piirkonnas esinevate pettusemustrite eest.
Märkus.
Andmepüügisisu tuvastamist ei kasutata teimimudelite koolitamiseks ega vestluste kokkuvõtete, tööviljakuse analüüside, kasutaja jälgimise, reklaamimise ega muude turvalisusega mitteseotud eesmärkide täitmiseks.
Mida teha, kui näete ribareklaami?
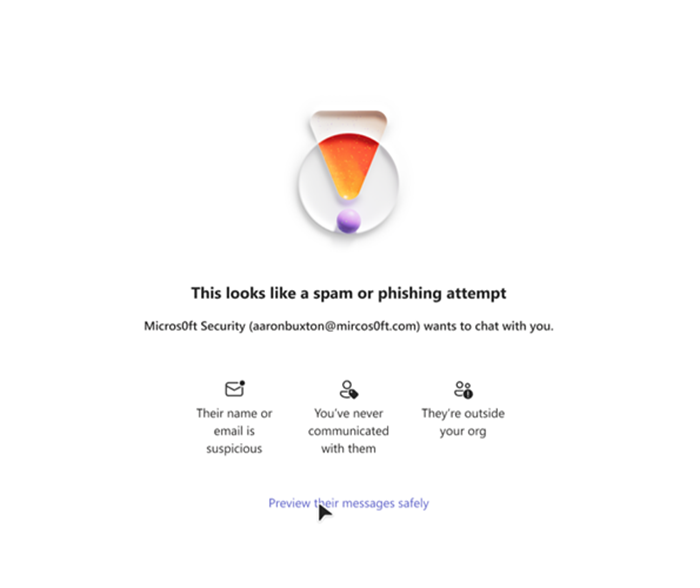
Kontrolli teavet
Kui Teams tuvastab potentsiaalselt ohtliku sõnumi, kuvatakse vestluses hoiatus.
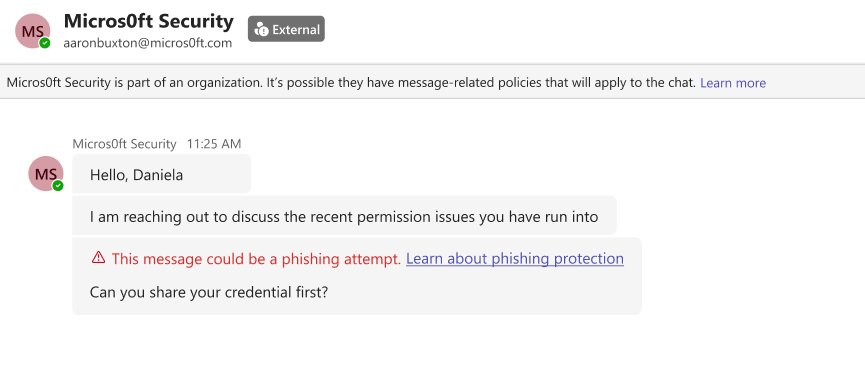
- Vaadake võimaliku isikustamiseks üle saatja identiteet ja tema meiliaadress. Samuti vaadake nende sõnumit üle, kui tegu on suure riskiga käitumisega, näiteks raha küsimisega või isikuandmete taotlemisega.
Kui andmepüük on kinnitatud, ärge võtke kasutajaga suhelda. Blokeerige kasutaja kontaktikaardilt ja teatage sellest.
Kui andmepüük käivitati usaldusväärse kasutaja jaoks kogemata, minge lipuga märgitud sõnumisse. Valige jaotises Rohkem suvandeidkäsk Teata kui mitte murest.
Teabe kaitsmine
Ära jaga:
Paroolid
Kinnituskoodid
Finantsteave
Delikaatne teave
Seotud teemad
Suure riskiga hoiatusriba Microsoft Teamsis | Microsofti tugiteenused