
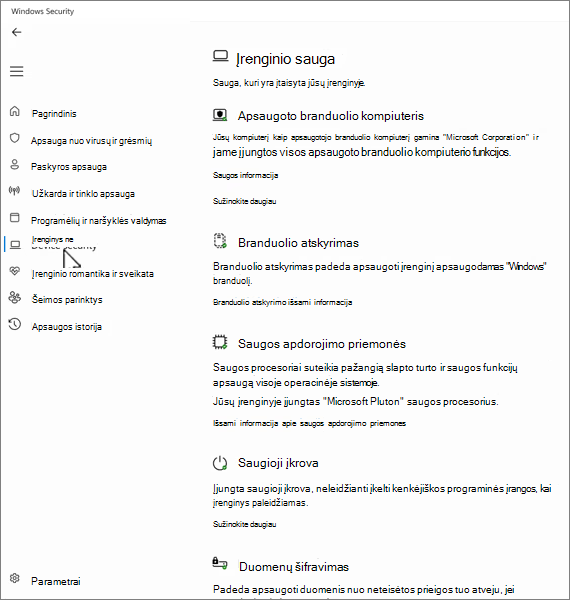
Įrenginio saugos puslapis "„Windows“ sauga" programoje padeda apsaugoti "Windows" įrenginį valdydamas aparatūra pagrįstas ir operacinės sistemos saugos funkcijas, įskaitant saugią įkrovą, branduolio atskyrimą ir procesoriaus lygio apsaugą. Šios funkcijos veikia kartu, kad apsaugotų nuo kenkėjiškų programų, programinės-aparatinės įrangos atakų ir sistemos pažeidimų. Puslapis yra padalintas į šias dalis:
- Apsaugoto branduolio kompiuteris: jei jūsų įrenginys yra apsaugotojo branduolio kompiuteris, jame rodoma informacija apie apsaugoto branduolio kompiuterio funkcijas
- Branduolio atskyrimas: čia galite konfigūruoti saugos funkcijas, kurios apsaugo "Windows" branduolį
- Saugos apdorojimo priemonė: pateikia informaciją apie saugos apdorojimo priemonę, kuri vadinama patikimos platformos moduliu (TPM)
- Saugi įkrova: jei įjungta saugi įkrova, galite rasti daugiau informacijos apie tai
- Duomenų šifravimas: čia rasite saitą į "Windows" parametrus, kur galite konfigūruoti įrenginio šifravimą ir kitus "BitLocker" parametrus
- Aparatūros saugos galimybės: įvertinamos įrenginio aparatūros saugos funkcijos
"„Windows“ sauga" programoje  kompiuteryje pasirinkite Įrenginio sauga arba naudokite šią nuorodą:
Apsaugoto branduolio kompiuteris
Apsaugotasis kompiuteris sukurtas taip, kad iš karto pateiktų pažangias saugos funkcijas. Šiuose kompiuteriuose integruota aparatūra, programinė-aparatinė įranga ir programinė įranga, užtikrinant patikimą apsaugą nuo sudėtingų grėsmių.
"„Windows“ sauga" programoje kompiuteryje pasirinkite Įrenginio saugos>informacija.
Daugiau informacijos žr. "Windows 11" apsaugotųjų branduolių kompiuteriai.
Branduolio atskyrimas
Branduolio atskyrimas teikia saugos funkcijas, skirtas apsaugoti pagrindinius "Windows" procesus nuo kenkėjiškos programinės įrangos, izoliuojant juos atmintyje. Tai atliekama vykdant tuos pagrindinius procesus virtualizuotoje aplinkoje.
"„Windows“ sauga" programoje kompiuteryje pasirinkite Įrenginio saugos>branduolio atskyrimo išsami informacija arba naudokite šią nuorodą:
Pastaba
Puslapyje Branduolio atskyrimas pateikiamos funkcijos priklauso nuo naudojamos "Windows" versijos ir įdiegtų aparatūros komponentų.
Atminties vientisumas
Atminties vientisumas, dar žinomas kaip hipervizoriaus apsaugotas kodo vientisumas (HVCI), yra "Windows" saugos funkcija, kuri neleidžia kenkėjiškoms programoms naudoti žemo lygio tvarkykles kompiuteriui užgrobti.
Tvarkyklė yra programinė įranga, kuri leidžia operacinei sistemai (šiuo atveju "Windows") ir įrenginiui (pvz., klaviatūrai ar žiniatinklio kamerai) bendrauti. Kai įrenginys nori, kad "Windows" ką nors padarytų, užklausai siųsti naudojama tvarkyklė.
Atminties vientisumas veikia sukuriant izoliuotą aplinką naudojant aparatūros virtualizavimą.
Įsivaizduokite tai kaip apsaugos darbuotoją užrakintoje kabinoje. Ši izoliuota aplinka (mūsų analogijoje užrakinta kabina) neleidžia užpuolikui sugadinti atminties vientisumo funkcijos. Programa, kuri nori vykdyti kodo dalį, kuri gali būti pavojinga, turi perduoti kodą atminties vientisumui virtualioje kabinoje, kad jį būtų galima patikrinti. Kai atminties vientisumas yra patogus, kad kodas yra saugus, jis grąžina kodą "Windows" paleisti. Paprastai tai atsitinka labai greitai.
Neveikiant atminties vientisumui, apsaugos darbuotojas išsiskiria atviroje vietoje, kur užpuolikui daug lengviau trukdyti ar sabotuoti apsaugą, todėl kenkėjiškam kodui lengviau praslysti pro šalį ir sukelti problemų.
Galite įjungti arba išjungti atminties vientisumą naudodami perjungimo mygtuką.
Pastaba
Norint naudoti atminties vientisumą, jūsų sistemos UEFI arba BIOS turi būti įgalintas aparatūros virtualizavimas.
Ką daryti, jei nurodoma, kad turiu nesuderinamą tvarkyklę?
Jei atminties vientisumo įjungti nepavyksta, gali būti nurodoma, kad jau įdiegta nesuderinama įrenginio tvarkyklė. Kreipkitės į įrenginio gamintoją ir sužinokite, ar yra pasiekiama atnaujinta tvarkyklė. Jei jie neturi suderinamos tvarkyklės, galite pašalinti įrenginį arba programėlę, kuri naudoja tą nesuderinamą tvarkyklę.
Pastaba
Jei bandysite įdiegti įrenginį naudodami nesuderinamą tvarkyklę įjungę atminties vientisumą, galite gauti tokį patį pranešimą. Jei taip, galioja tas pats patarimas – kreipkitės į įrenginio gamintoją, kad sužinotumėte, ar jis turi atnaujintą tvarkyklę, kurią galite atsisiųsti, arba nediekite to konkretaus įrenginio, kol nebus prieinama suderinama tvarkyklė.
Branduolio režimo aparatūros įgalinta rietuvės apsauga
Aparatūra Priverstinė rietuvės apsauga yra aparatūra pagrįsta saugos funkcija, kuri neleidžia kenkėjiškoms programoms naudoti žemo lygio tvarkyklių kompiuteriui užgrobti.
Tvarkyklė yra programinė įranga, kuri leidžia operacinei sistemai (šiuo atveju "Windows") ir įrenginiui (pvz., klaviatūrai ar žiniatinklio kamerai) bendrauti. Kai įrenginys nori, kad "Windows" ką nors padarytų, užklausai siųsti naudojama tvarkyklė.
Aparatūros įgalinta rietuvės apsauga apsaugo nuo atakų, kurios pakeičia grąžinimo adresus branduolio režimo atmintyje, kad būtų paleistas kenkėjiškas kodas. Šiai saugos funkcijai reikalingas procesorius, turintis galimybę patikrinti vykdomo kodo grąžinimo adresus.
Vykdant kodą branduolio režimu, branduolio režimo rietuvės grįžtamieji adresai gali būti sugadinti kenkėjiškų programų arba tvarkyklių, kad įprastas kodo vykdymas būtų nukreiptas į kenkėjišką kodą. Palaikomuose CPU procesorius palaiko antrą galiojančių grįžtamųjų adresų kopiją tik skaitomame šešėliniame dėkle, kurio tvarkyklės negali modifikuoti. Jei įprastoje rietuvėje buvo pakeistas atgalinis adresas, procesorius gali aptikti šį neatitikimą patikrindamas atgalinio adreso kopiją šešėlinėje rietuvėje. Įvykus šiam neatitikimui, kompiuteris pateikia stabdymo klaidą, kartais vadinamą mėlynu ekranu, kad kenkėjiškas kodas nebūtų vykdomas.
Ne visos tvarkyklės yra suderinamos su šia saugos funkcija, nes nedaug teisėtų vairuotojų keičia atgalinį adresą ne kenkėjiškais tikslais. "„Microsoft“" bendradarbiauja su daugeliu tvarkyklių leidėjų, siekdama užtikrinti, kad jų naujausios tvarkyklės būtų suderinamos su aparatūros įgalinta rietuvės apsauga.
Galite įjungti arba išjungti aparatūros įgalintą rietuvės apsaugą naudodami perjungimo mygtuką.
Norėdami naudoti aparatūros įgalintą rietuvės apsaugą, turite būti įgalinę atminties vientisumą ir CPU, palaikantį "Intel Control-Flow Enforcement Technology" arba "AMD Shadow Stack".
Ką daryti, jei nurodoma, kad turiu nesuderinamą tvarkyklę arba paslaugą?
Jei nepavyksta įjungti aparatūros įgalintos rietuvės apsaugos, gali būti pranešta, kad jau įdiegta nesuderinama įrenginio tvarkyklė arba paslauga. Kreipkitės į įrenginio gamintoją arba programos leidėją norėdami sužinoti, ar yra atnaujinta tvarkyklė. Jei nėra suderinamos tvarkyklės, galite pašalinti įrenginį arba programėlę, kuri naudoja tą nesuderinamą tvarkyklę.
Kai kurios programos diegimo metu gali įdiegti tarnybą vietoje tvarkyklės ir įdiegti tvarkyklę tik paleidus programą. Norint tiksliau aptikti nesuderinamas tvarkykles, išvardytos tarnybos, kurios, kaip žinoma, yra susijusios su nesuderinamomis tvarkyklėmis.
Pastaba
Jei įjungę aparatūros patobulintą rietuvės apsaugą, bandysite įdiegti įrenginį arba programėlę naudodami nesuderinamą tvarkyklę, galite matyti tą patį pranešimą. Jei taip, taikomi tie patys patarimai – kreipkitės į įrenginio gamintoją arba programos leidėją, kad sužinotumėte, ar jie turi atnaujintą tvarkyklę, kurią galite atsisiųsti, arba nediekite to konkretaus įrenginio arba programėlės, kol nebus prieinama suderinama tvarkyklė.
Atminties prieigos apsauga
Ši saugos funkcija, dar vadinama branduolio DMA apsauga , apsaugo jūsų įrenginį nuo atakų, kurios gali įvykti, kai kenkėjiškas įrenginys yra prijungtas prie periferinių komponentų jungties (PCI) prievado, pvz., "Thunderbolt" prievado.
Paprastas vienos iš šių atakų pavyzdys galėtų būti, kai kas nors palieka kompiuterį greitai kavos pertraukėlei ir, kol jie yra išvykę, įsijungia užpuolikas, prijungia į USB panašų įrenginį ir išeina su slaptais duomenimis iš įrenginio arba įdeda kenkėjiškų programų, leidžiančių valdyti kompiuterį nuotoliniu būdu.
Atminties prieigos apsauga apsaugo nuo tokio tipo atakų, uždrausdama tiesioginę prieigą prie atminties šiems įrenginiams, išskyrus ypatingas aplinkybes, ypač kai kompiuteris užrakintas arba vartotojas yra atsijungęs.
Patarimas
Daugiau informacijos ieškokite Branduolio DMA apsauga.
Programinės-aparatinės įrangos apsauga
Kiekviename įrenginyje yra programinė įranga, kuri buvo įrašyta į tik skaitomą įrenginio atmintį - iš esmės įrašyta į lustą sistemos plokštėje - kuri naudojama pagrindinėms įrenginio funkcijoms, pvz., operacinės sistemos, kurioje veikia visos programos, kurias esame įpratę naudoti, įkėlimui. Kadangi šią programinę įrangą sunku (bet ne neįmanoma) modifikuoti, mes ją vadiname programine įranga.
Kadangi programinė-aparatinė įranga pirmiausia įkeliama ir veikia su operacine sistema, saugos įrankius ir funkcijas, kurios veikia operacinėje sistemoje, sunku ją aptikti arba nuo jos apsisaugoti. Kaip namas, kurio saugumas priklauso nuo gero pagrindo, kompiuteriui reikia, kad jo programinė įranga būtų saugi, kad operacinė sistema, programos ir duomenys tame kompiuteryje būtų saugūs.
"System Guard" yra funkcijų rinkinys, padedantis užtikrinti, kad užpuolikai negalėtų paleisti įrenginio su nepatikima ar kenkėjiška programine-aparatine įranga.
Platformos, siūlančios programinės įrangos apsaugą, paprastai taip pat apsaugo sistemos valdymo režimą (SMM), labai privilegijuotą darbo režimą, skirtingu laipsniu. Galite tikėtis vienos iš trijų reikšmių, o didesnis skaičius rodo didesnį SMM apsaugos laipsnį:
- Jūsų įrenginys atitinka apsaugą nuo programinės-aparatinės įrangos Pirma versija: ji siūlo pagrindines saugos mažinimo priemones, padedančias SMM atsispirti kenkėjiškų programų išnaudojimui ir neleidžia išgauti paslapčių iš OS (įskaitant VBS)
- Jūsų įrenginys atitinka programinės-aparatinės įrangos apsaugą Antra versija: Be programinės-aparatinės įrangos apsaugos pirmos versijos, antroji versija užtikrina, kad SMM negali išjungti virtualizavimu pagrįstos saugos (VBS) ir branduolio DMA apsaugos
- Jūsų įrenginys atitinka trečią programinės aparatinės įrangos apsaugos versiją: be antros programinės įrangos apsaugos versijos, ji dar labiau sustiprina SMM, neleisdama pasiekti tam tikrų registrų, galinčių pažeisti OS (įskaitant VBS)
Patarimas
Norėdami gauti daugiau informacijos, žr. "System Guard": Kaip aparatūra pagrįsta pasitikėjimo šaknis padeda apsaugoti "Windows"
Vietinės saugos tarnybos apsauga
Vietinės saugos tarnybos (LSA) apsauga yra "Windows" saugos funkcija, padedanti apsisaugoti nuo kredencialų, naudojamų prisijungiant prie "Windows", vagystės.
Vietinė saugos tarnyba (LSA) yra labai svarbus "Windows" procesas, susijęs su vartotojo autentifikavimu. Ji atsakinga už kredencialų tikrinimą prisijungimo proceso metu ir autentifikavimo atpažinimo ženklų bei kvitų, naudojamų bendrajai autentifikacijai įjungti tarnyboms, valdymą. LSA apsauga padeda apsaugoti nepatikimą programinę įrangą nuo paleidimo LSA viduje arba prieigos prie LSA atminties.
Kaip valdyti vietinės saugos tarnybos apsaugą?
Galite įjungti arba išjungti LSA apsaugą naudodami perjungimo mygtuką.
Pakeitę parametrą, turite paleisti įrenginį iš naujo, kad jis pradėtų veikti.
Pastaba
Siekiant užtikrinti kredencialų saugumą, LSA apsauga įgalinta pagal numatytuosius parametrus visuose įrenginiuose. Naujoms įdiegtims jis įjungiamas nedelsiant. Naujinant versiją, ji įjungiama perkrovus po penkių dienų vertinimo laikotarpio.
Ką daryti, jei turiu nesuderinamos programinės įrangos?
Jei įjungta LSA apsauga ir ji blokuoja programinės įrangos įkėlimą į LSA tarnybą, blokuojamas failas nurodomas pranešimu. Galbūt galėsite pašalinti programinę įrangą įkeliant failą, arba galite išjungti būsimus įspėjimus dėl failo, kai jo neįkėlimas į LSA bus blokuojamas.
Credential Guard
Pastaba
"Credential Guard" pasiekiama įrenginiuose, kuriuose veikia "Windows Enterprise" arba "Education" versijos.
Kai naudojate darbo arba mokymo įstaigos įrenginį, jis tyliai prisijungs ir gaus prieigą prie įvairių dalykų, pvz., failų, spausdintuvų, programų ir kitų organizacijos išteklių. Kad šis procesas būtų saugus, tačiau paprastas vartotojui, reiškia, kad jūsų kompiuteryje bet kuriuo metu bus keletas autentifikavimo atpažinimo ženklų.
Jei užpuolikas gali gauti prieigą prie vieno ar daugiau iš šių atpažinimo ženklų, jis gali turėti galimybę juos panaudoti, kad gautų prieigą prie organizacijos išteklių (slaptų failų ir t. t.), kuriems skirtas atpažinimo ženklas. "Credential Guard" padeda apsaugoti šiuos atpažinimo ženklus, įdėdama juos į apsaugotą, virtualizuojamą aplinką, kurioje prireikus juos gali pasiekti tik tam tikros tarnybos.
Patarimas
Norėdami sužinoti daugiau, žr. Kaip veikia "Credential Guard".
"„Microsoft“" pažeidžiamų tvarkyklių blokuojamųjų sąrašas
Tvarkyklė yra programinė įranga, kuri leidžia operacinei sistemai (šiuo atveju "Windows") ir įrenginiui (pvz., klaviatūrai ar žiniatinklio kamerai) bendrauti. Kai įrenginys nori, kad "Windows" ką nors padarytų, užklausai siųsti naudojama tvarkyklė. Dėl šios priežasties tvarkyklės turi daug slaptos prieigos jūsų sistemoje.
"Windows 11" apima blokuojamų tvarkyklių, turinčių žinomų saugos pažeidžiamumų, pasirašytų sertifikatais, naudojamais kenkėjiškoms programoms pasirašyti, arba apeinančių "„Windows“ sauga" modelį, sąrašą.
Jei įjungtas atminties vientisumas, išmanusis programų valdymas arba "Windows" S režimas, pažeidžiamų tvarkyklių blokuojamųjų sąrašas taip pat bus įjungtas.
Pastaba
Jei susiduriate su reklamjuoste "Programų suderinamumo asistentas" su pranešimu, nurodančiu, kad tvarkyklės negalima įkelti arba kad saugos parametras neleidžia įkelti tvarkyklės, patikrinkite, ar nėra atnaujintų tvarkyklių, naudodami "„Windows Update“" arba Įrenginių tvarkytuvę. Jei naujinimų nėra, susisiekite su aparatūros gamintoju dėl atnaujintos tvarkyklės.
Saugos apdorojimo priemonė
Saugos apdorojimo priemonės parametrai "„Windows“ sauga" programos puslapyje Įrenginio sauga pateikia išsamią informaciją apie patikimos platformos modulį (TPM) jūsų įrenginyje. TPM yra aparatūros komponentas, skirtas sustiprinti saugą atliekant šifravimo operacijas.
Pastaba
Jei šiame ekrane nematote saugos apdorojimo priemonės įrašo, tikėtina, kad jūsų įrenginyje nėra šiai funkcijai reikalingos TPM (patikimos platformos modulio) aparatūros arba jis nėra įgalintas UEFI (bendroji išplėstinė programinės-aparatinės įrangos sąsaja). Kreipkitės į įrenginio gamintoją ir sužinokite, ar jūsų įrenginys palaiko TPM, ir, jei taip, kokių veiksmų jam įjungti.
Saugos apdorojimo priemonės išsami informacija
Tai vieta, kurioje galite rasite informacijos apie saugos apdorojimo priemonės gamintoją ir versijos numerius, taip pat informacijos apie saugos apdorojimo priemonės būseną.
"„Windows“ sauga" programoje kompiuteryje pasirinkite Įrenginio sauga>Saugos apdorojimo priemonės išsami informacija arba naudokite šią nuorodą:
Saugos apdorojimo priemonės trikčių diagnostika
Jei jūsų saugos apdorojimo priemonė neveikia tinkamai, galite pasirinkti saugos apdorojimo priemonės trikčių diagnostikos saitą , kad pamatytumėte klaidų pranešimus ir išplėstines parinktis, arba naudokite šią nuorodą:
Saugos apdorojimo priemonės trikčių diagnostikos puslapyje pateikiami visi susiję klaidų pranešimai apie TPM. Toliau pateikiamas klaidų pranešimų sąrašas ir išsamesnė informacija:
| Pranešimas | Išsami informacija |
|---|---|
| Saugos apdorojimo priemonei (TPM) reikalingas programinės-aparatinės įrangos naujinimas. | Atrodo, kad jūsų įrenginio pagrindinė plokštė šiuo metu nepalaiko TPM, tačiau programinės-aparatinės įrangos naujinimas gali išspręsti šią problemą. Norėdami sužinoti, ar yra programinės-aparatinės įrangos naujinimas ir kaip jį įdiegti, kreipkitės į įrenginio gamintoją. Programinės-aparatinės įrangos naujinimai paprastai yra nemokami. |
| TPM išjungtas, reikia atkreipti dėmesį. | Patikimos platformos modulis tikriausiai išjungtas sistemos BIOS (pagrindinėje įvesties / išvesties sistemoje) arba UEFI (bendrojoje išplėstinėje programinės-aparatinės įrangos sąsajoje). Žr. įrenginio gamintojo palaikymo dokumentaciją arba kreipkitės į jų techninio palaikymo tarnybą, kad gautumėte instrukcijas, kaip jį įjungti. |
| TPM saugykla nepasiekiama. Išvalykite TPM. | Mygtukas Išvalyti TPM yra šiame puslapyje. Prieš tęsdami įsitikinkite, kad turite gerą duomenų atsarginę kopiją. |
| Įrenginio sveikatos atestacija neprieinama. Išvalykite TPM. | Mygtukas Išvalyti TPM yra šiame puslapyje. Prieš tęsdami įsitikinkite, kad turite gerą duomenų atsarginę kopiją. |
| Įrenginio sveikatos atestacijos šiame įrenginyje nepalaikoma. | Tai reiškia, kad įrenginys nepateikia pakankamai informacijos, kad galėtume nustatyti, kodėl TPM gali veikti netinkamai jūsų įrenginyje. |
| TPM nesuderinamas su programine-aparatine įranga ir gali veikti netinkamai. | Norėdami sužinoti, ar yra programinės-aparatinės įrangos naujinimas ir kaip jį gauti bei įdiegti, kreipkitės į įrenginio gamintoją. Programinės-aparatinės įrangos naujinimai paprastai yra nemokami. |
| Nėra TPM išmatuotosios įkrovos žurnalo. Pabandykite iš naujo paleisti įrenginį. | |
| Iškilo problema dėl jūsų TPM. Pabandykite iš naujo paleisti įrenginį. |
Jei vis tiek kyla problemų išsprendus klaidos pranešimą, pagalbos kreipkitės į įrenginio gamintoją.
Pasirinkite Išvalyti TPM norėdami atkurti numatytuosius saugos apdorojimo priemonės parametrus.
Dėmesio
Prieš išvalydami TPM sukurkite atsarginę savo duomenų kopiją.
Saugioji įkrova
Saugioji įkrova apsaugo, kad paleidus įrenginį nebūtų įkeliamos sudėtingos ir pavojingos kenkėjiškos programos, vadinamos šakniniais rinkiniais . Šakniniai rinkiniai naudojasi tomis pačiomis teisėmis kaip ir operacinė sistema ir yra paleidžiami prieš ją, vadinasi, jie gali visiškai pasislėpti. Šakniniai rinkiniai dažnai yra viso paketo kenkėjiškų programų, kurios gali apeiti vietinius prisijungimus, įrašyti slaptažodžius ir klavišų paspaudimus, persiųsti privačius failus ir užfiksuoti šifravimo duomenis, dalis.
Norint paleisti kai kurias grafikos plokštes, aparatūrą ar operacines sistemas, pvz., "Linux" ar ankstesnes "Windows" versijas, gali tekti išjungti saugų paleidimą.
Norėdami sužinoti daugiau, žr. Saugioji įkrova.
Aparatūros saugos galimybė
Paskutinėje įrenginio saugos puslapio dalyje rodoma informacija, nurodanti jūsų įrenginio saugos galimybes. Čia pateikiamas pranešimų sąrašas ir išsami informacija:
| Pranešimas | Išsami informacija |
|---|---|
| Jūsų įrenginys atitinka standartinės aparatūros saugos reikalavimus. | Tai reiškia, kad jūsų įrenginys palaiko atminties vientisumą ir branduolio atskyrimą, taip pat jame yra:
|
| Jūsų įrenginys atitinka patobulintos aparatūros saugos reikalavimus. | Tai reiškia, kad jūsų įrenginys ne tik atitinka visus standartinės aparatūros saugos reikalavimus, bet jame taip pat įjungtas atminties vientisumas. |
| Jūsų įrenginyje įjungtos visos apsaugoto branduolio kompiuterio funkcijos. | Tai reiškia, kad jūsų įrenginys ne tik atitinka visus patobulintus aparatūros saugos reikalavimus, bet jame taip pat įjungta sistemos valdymo režimo (SMM) apsauga. |
| Standard aparatūros sauga nepalaikoma. | Tai reiškia, kad jūsų įrenginys neatitinka bent vieno iš standartinės aparatūros saugos reikalavimų. |
Pastaba
- Aparatūros saugos didinimas
- Jei jūsų netenkina įrenginio saugos galimybės, jums gali tekti įjungti tam tikras aparatūros funkcijas (pvz., saugų paleidimą, jei jis palaikomas) arba pakeisti savo sistemos BIOS parametrus. Norėdami sužinoti, kokias funkcijas palaiko jūsų aparatūra ir kaip jas aktyvinti, kreipkitės į savo aparatūros gamintoją.
PC tvarkyklė

|
PC tvarkyklės programa taip pat gali būti naudinga šiame scenarijuje. Daugiau informacijos žr. "„Microsoft“" PC tvarkyklė. Pastaba: "„Microsoft“" PC tvarkyklė pasiekiama ne visose lokalėse. |
|---|