
O Microsoft Teams utiliza deteção com tecnologia de IA e deteção sensível ao contexto para proteger os utilizadores de potenciais atividades de phishing e engenharia social.
Disponibilidade
Para usuários de todo o mundo, esse tipo de detecção está disponível em dispositivos móveis, desktop e web. Utiliza o contexto de conversação em conversas individuais e conversas de grupo para detetar comportamentos relacionados com phishing de novos contactos externos que iniciaram a primeira utilização. Os utilizadores poderão ver um aviso quando é detetado phishing e ajudá-los a tomar decisões mais informadas antes de continuarem o chat.
Para utilizadores móveis na China, pode aplicar-se proteção adicional contra phishing e fraude a conversações externas e dentro do inquilino. Esta cobertura alargada foi concebida para proteger os destinatários contra padrões de fraude específicos da região.
Nota
A deteção de conteúdo de phishing não é utilizada para preparar modelos de IA ou para resumos de conversações, informações sobre produtividade, monitorização de utilizadores, publicidade ou outros fins não relacionados com segurança.
O que fazer quando vir a faixa
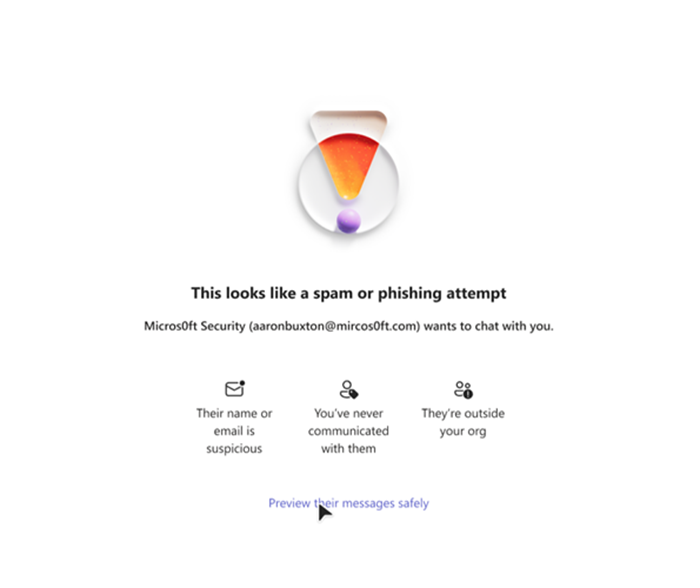
Verificar informações
Se o Teams identificar uma mensagem potencialmente prejudicial, será apresentado um aviso na conversa.
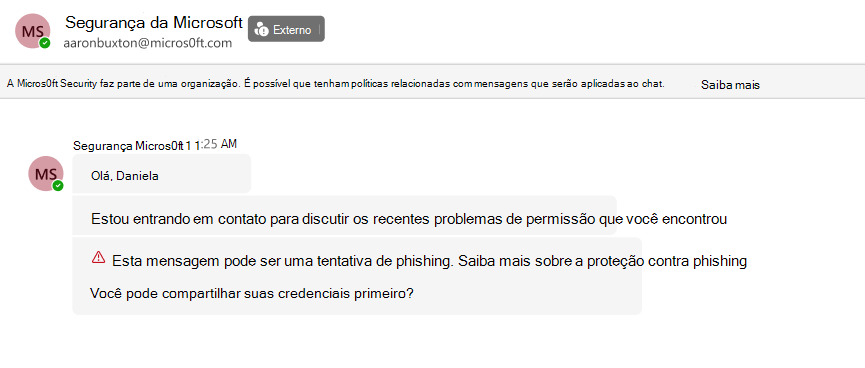
- Reveja a identidade do remetente e o respetivo endereço de e-mail para verificar a possibilidade de usurpação de identidade. Além disso, reveja a mensagem dessa pessoa quanto a comportamentos de alto risco, como pedir dinheiro ou solicitar informações pessoais.
Se o phishing for confirmado, não interaja com o utilizador. Bloqueie e denuncie o utilizador a partir do respetivo cartão de contacto.
Se o phishing foi acionado por engano para um utilizador de confiança, aceda à mensagem sinalizada. Em Mais opções, selecione Comunicar como não sendo um problema.
Proteja as suas informações
Não partilhar:
Palavras-passe
Códigos de verificação
Informações financeiras
Informações confidenciais
Tópicos relacionados
Faixa de aviso de alto risco no Microsoft Teams | Suporte da Microsoft