
הערה
- תאריך פרסום מקורי: 30 באוקטובר 2025
- מזהה KB: 5068198
מאמר זה כולל הדרכה עבור:
|
|---|
זמינות תמיכה זו
|
דוח שינויים
| שינוי תאריך | תיאור השינוי |
|---|---|
| פברואר 20, 2026 |
|
| 11 בנובמבר 2025 |
|
| 26 בנובמבר 2025 |
|
במאמר זה:
מבוא
מסמך זה מתאר את התמיכה בפריסה, ניהול וניטור של עדכוני אישור אתחול מאובטח באמצעות אובייקט מדיניות קבוצתית אתחול מאובטח. ההגדרות כוללות:
- היכולת להפעיל פריסה במכשיר
- הגדרה להצטרפות/ביטול הצטרפות למיכלים בעלי רמת מהימנות גבוהה
- הגדרה להצטרפות/ביטול הצטרפות לניהול עדכונים של Microsoft
הערה: יש להוריד תבניות ניהול (.admx) ואת מדיניות קבוצתית מהאתר הרשמי של Microsoft. ראה: משאבים.
שיטת קביעת תצורה של אובייקט מדיניות קבוצתית (GPO)
שיטה זו מציעה הגדרת מדיניות קבוצתית פשוטה של אתחול מאובטח שמנהלי דומיינים יכולים להגדיר כדי לפרוס עדכוני אתחול מאובטח לכל הלקוחות והשרתים של Windows המצורפים לתחום. בנוסף, ניתן לנהל שני עזרי אתחול מאובטח עם הגדרות הצטרפות/ביטול הצטרפות.
כדי לקבל את העדכונים שכוללים את המדיניות לפריסת עדכונים של אישור אתחול מאובטח, עיין בסעיף 'משאבים' להלן.
ניתן למצוא מדיניות זו תחת הנתיב הבא בממשק המשתמש של מדיניות קבוצתית:
תצורת מחשב-תבניות> מנהליות-רכיבי> Windows-אתחול> מאובטח
חשוב
עדכוני אתחול מאובטח תלויים בקושחת המכשיר, ומכשירים מסוימים עשויים לחוות בעיות תאימות. כדי להבטיח פריסה בטוחה:
- אמת את מדיניות העדכון במכשיר מייצג אחד לפחות עבור כל סוג מכשיר בארגון שלך.
- ודא שאישורי אתחול מאובטח הוחלו בהצלחה על UEFI DB ו- KEK. לקבלת שלבים מפורטים, בקר בעדכוני אישור אתחול מאובטח: הדרכה עבור מומחי IT וארגונים.
- לאחר האימות, קבץ מכשירים לפי Hash של מיכל והחל את המדיניות על מכשירים אלה לפריסה מבוקרת.
הגדרות תצורה זמינות
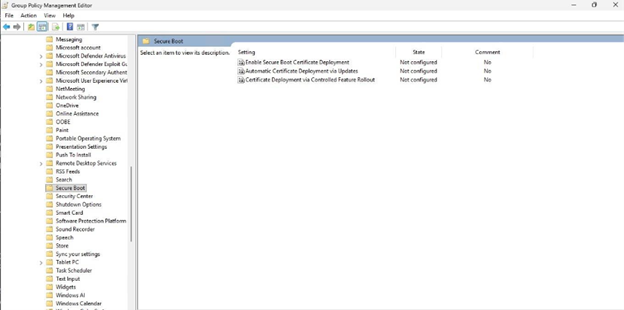
שלוש ההגדרות הזמינות לפריסת אישור אתחול מאובטח מתוארות כאן. הגדרות אלה תואמות למפתחות הרישום המתוארים בעדכוני מפתח רישום עבור אתחול מאובטח: מכשירי Windows עם עדכונים המנוהלים על-ידי מחלקת ה- IT.
הפעל פריסה של אישור אתחול מאובטח
שם הגדרת מדיניות קבוצתית: הפעל פריסה של אישור אתחול מאובטח
תיאור:
מדיניות זו קובעת אם Windows יוזם את תהליך הפריסה של אישור אתחול מאובטח במכשירים.
- מופעל: Windows מתחיל באופן אוטומטי לפרוס אישורי אתחול מאובטח מעודכנים לאחר הפעלת משימת האתחול המאובטח.
- לא זמין: Windows אינו פורס אישורים באופן אוטומטי.
- לא נקבעה תצורה: אופן הפעולה המהווה ברירת מחדל חל (אין פריסה אוטומטית).
הערה
- המשימה שמעבדת הגדרה זו פועלת כל 12 שעות. עדכונים מסוימים עשויים לדרוש הפעלה מחדש כדי להשלים בבטחה.
- לאחר החלת אישורים על קושחה, לא ניתן להסירם מ- Windows. אישורים חייבים להתבצע באמצעות ממשק הקושחה.
- הגדרה זו נחשבת להעדפה; אם GPO מוסר, ערך הרישום נשאר.
- תואם למפתח הרישום AvailableUpdates.
פריסת אישורים אוטומטית באמצעות עדכונים
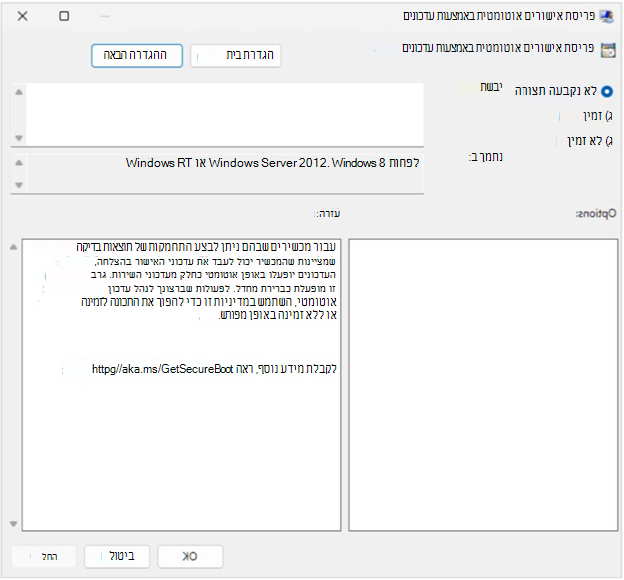
שם הגדרת מדיניות קבוצתית: פריסת אישורים אוטומטית באמצעות עדכונים
תיאור:
מדיניות זו קובעת אם עדכוני אישור אתחול מאובטח מוחלים באופן אוטומטי באמצעות עדכוני אבטחה חודשיים ועדכונים שאינם עדכוני אבטחה. מכשירים ש- Microsoft אימתה כמסוגלים לעבד עדכונים של משתנה אתחול מאובטח יקבלו עדכונים אלה כחלק משירות מצטבר ויחילו אותם אוטומטית.
הערה
הפיכת מדיניות זו לזמינה הופכת את הפריסה האוטומטית של אישורים ללא זמינה באמצעות עדכונים. פעולה זו מקבילה להגדרת מפתח הרישום HighConfidenceOptOut ל- 1.
הפיכת מדיניות זו ללא זמינה גורמת להצטרפות ל'פריסת אישורים אוטומטית' באמצעות 'עדכונים', פעולה שוות ערך להגדרת HighConfidenceOptOut ל- 0.
- זמין: פריסה אוטומטית חסומה; יש לנהל עדכונים באופן ידני.
- לא זמין: מכשירים עם תוצאות עדכון מאומתות יקבלו עדכוני אישור באופן אוטומטי במהלך השירות.
- לא נקבעה תצורה: פריסה אוטומטית מתרחשת כברירת מחדל.
הערה
- המכשירים המיועדים אושרו לעבד עדכונים בהצלחה.
- קבע את תצורת מדיניות זו כדי לבחור בפריסה אוטומטית.
- תואם למפתח הרישום HighConfidenceOptOut.
פריסת אישורים באמצעות פריסת תכונות מבוקרת
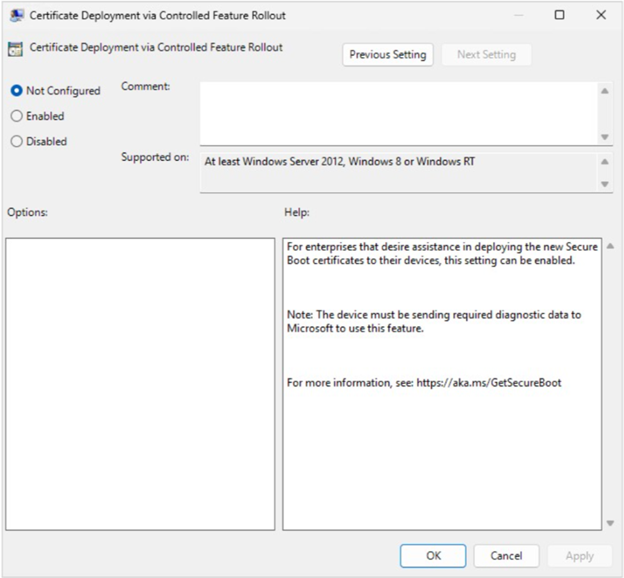
שם הגדרת מדיניות קבוצתית: פריסת אישורים באמצעות פריסת תכונות מבוקרת
תיאור:
מדיניות זו מאפשרת לארגונים להשתתף בפריסת תכונות מבוקרת של עדכון אישור אתחול מאובטח המנוהל על-ידי Microsoft.
- זמין: Microsoft מסייעת בפריסת אישורים במכשירים הרשומים בפריסה.
- לא זמין או לא מוגדר: אין השתתפות בפריסה מבוקרת.
דרישות:
- המכשיר חייב לשלוח נתוני אבחון נדרשים אל Microsoft. לקבלת פרטים, ראה קביעת תצורה של נתוני אבחון של Windows בארגון שלך - פרטיות Windows | Microsoft Learn.
- תואם למפתח הרישום MicrosoftUpdateManagedOptIn.
משאבים
ראה גם עדכוני מפתח רישום עבור אתחול מאובטח: מכשירי Windows עם עדכונים המנוהלים על-ידי IT לקבלת פרטים על מפתחות הרישום UEFICA2023Status ו- UEFICA2023Error לניטור תוצאות מכשירים.
ראה אירועי עדכון משתנים של Secure Boot DB ו- DBX עבור אירועים שימושיים להבנת המצב של מכשירים, תכונות מכשיר ומזהי דלי מכשירים. שימו לב במיוחד לאירועים 1801 ו-1808 המתוארים בדף האירועים.
עבור הגיליון האלקטרוני 'MSI' של מדיניות קבוצתית ו'גיליון אלקטרוני לעיון בהגדרות GP', השתמש בקישורים שלהלן או ודא שתבניות הניהול שבהן אתה משתמש פורסמו בתאריכים המפורטים בטבלה או אחריהם.
| פלטפורמה | MSI שפורסם | גיליון אלקטרוני של חומר עזר בנושא הגדרות GP שפורסם |
|---|---|---|
|
לקוח הערה: תבניות הניהול (.admx) הן תלויות במערכת ההפעלה ופועלות בכל מערכות ההפעלה הנתמכות. |
הורד תבניות ניהול (.admx) עבור עדכון של Windows 11 2025 (25H2) - v2.0 מהאתר הרשמי של Microsoft פורסם: 27/10/2025 |
הורד גיליון אלקטרוני של הפניה להגדרות מדיניות קבוצתית עבור עדכון של Windows 11 2025 (25H2) - v2.0 מהאתר הרשמי של Microsoft פורסם: 2/10/2025 |
|
שרת הערה: תבניות הניהול (.admx) הן תלויות במערכת ההפעלה ופועלות בכל מערכות ההפעלה הנתמכות. |
הורד תבניות ניהול (.admx) עבור Windows Server 2025 (מהדורת 25 באוקטובר) מהאתר הרשמי של Microsoft פורסם: 27/10/2025 |
הורד גיליון אלקטרוני של חומר עזר בנושא הגדרות מדיניות קבוצתית עבור Windows Server 2025 (מהדורת 25 באוקטובר) מהאתר הרשמי של Microsoft פורסם: 27/10/2025 |