
הערה
תאריך פרסום מקורי: מרץ 16, 2026
עדכון תאריך אחרון: מאי 12, 2026
מזהה KB: 5084567
במאמר זה
- סקירה כללית
- תכונות מרכזיות
- חומר עזר בנושא הגדרות עדכונים אישורים
- ארכיטקטורה
- שלב 1: איתור וניטור מצב ברשת Enterprise
- שלב 2: קובץ Script לתיאום של עדכון אישור אתחול מאובטח
- שלבי פריסת E2E (מדריך לעיון מהיר)
- פתרון בעיות
- יומן רישום שינויים
סקירה כללית
מדריך זה מתאר את מערכת הפריסה האוטומטית עבור עדכוני אישור DB של אתחול מאובטח של Windows באמצעות מדיניות קבוצתית וגלי פריסה הדרגתית.
אוטומציה של פריסת אישורי אתחול מאובטח היא מערכת מבוססת-PowerShell הפורסת עדכונים של אישורי DB של אתחול מאובטח של Windows למחשבים המצורפים לתחום באופן מדורג ומבוקר.
תכונות מרכזיות
| תכונה | תיאור |
|---|---|
| פריסה מדורגת | > 1 2 > 4 > 8... מכשירים לכל דלי |
| חסימה אוטומטית | דליים עם מכשירים בלתי נגישים אינם נכללים |
| פריסה אוטומטית של GPO | תסריט תזמור יחיד מטפל בכל |
| ביצוע משימה מתוזמנת | אין צורך בהנחיות אינטראקטיביות |
| ניטור בזמן אמת | מציג מצב עם מד התקדמות |
חומר עזר בנושא הגדרות עדכונים אישורים
בסעיף זה
מדיניות קבוצתית של AvailableUpdatesPolicy
| מיקום הרישום | HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot |
|---|---|
| שם | AvailableUpdatesPolicy |
| Value | 0x5944 (DWORD) |
זהו המפתח הנשלט על-ידי GPO/ADMX אשר:
- ממשיך להתקיים לאורך אתחולים מחדש
- נקבעת על-ידי מדיניות קבוצתית / MDM
- אינו גורם ללולאות ניסיון חוזר (נוקה באמצעות ClearRolloutFlags)
- האם המפתח הנכון לפריסה מונחית-מדיניות
חזור אל "חומר עזר בנושא הגדרות של עדכונים אישורים"
WinCSFlags - דגלי מערכת התצורה של Windows
לחלופין, מנהלי תחומים יכולים להשתמש במערכת התצורה של Windows (WinCS) שפורסמה עם עדכוני מערכת ההפעלה של Windows כדי לפרוס את עדכוני האתחול המאובטח בכל הלקוחות והשרתים של Windows המצורפים לתחום. הוא מורכב מתוכנית שירות של ממשק שורת פקודה (CLI) לביצוע שאילתות ולהחיל תצורות אתחול מאובטח באופן מקומי על מחשב.
| שם תכונה | מפתח WinCS | תיאור |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | הפיכת מפתח זה לזמין מאפשרת התקנה של אישורי האתחול המאובטח החדשים הבאים שסופקו על-ידי Microsoft במכשיר שלך.
|
חומר עזר: ממשקי API של מערכת התצורה של Windows (WinCS) לאתחול מאובטח
חזור אל "חומר עזר בנושא הגדרות של עדכונים אישורים"
ארכיטקטורה
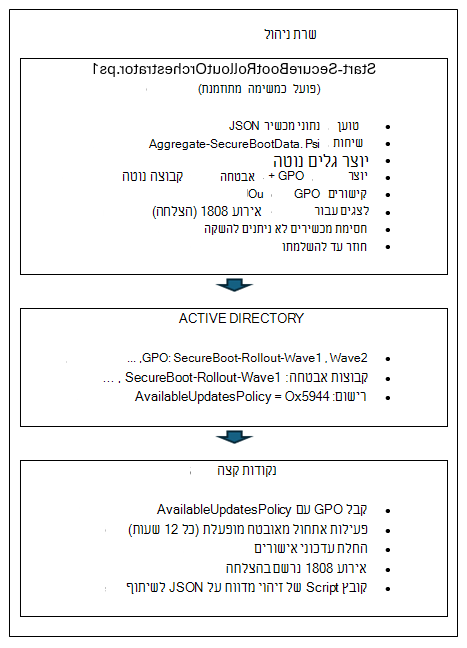
שלב 1: זיהוי וניטור מצב ברמת הארגון
בסעיף זה
קבצי Script הדרושים עבור שלב 1
קבצי Script לדוגמה של איסוף נתונים של מלאי אתחול מאובטח
הערה
חשוב המאמרים הבאים המכילים את קבצי ה- Script לדוגמה הוצאו משימוש. אם התקנת עדכון Windows שפורסם ב- 12 במאי 2026 או לאחר מכן, ניתן למצוא את קבצי ה- Script לדוגמה בתיקיה %systemroot%\SecureBoot\ExampleRolloutScripts במכשיר שלך.
| שם קובץ Script לדוגמה | מטרה | פועל ב |
|---|---|---|
| קובץ Script Detect-SecureBootCertUpdateStatus.ps1 לדוגמה | איסוף נתוני מצב המכשיר | כל נקודת קצה (באמצעות GPO) |
| קובץ Script Aggregate-SecureBootData.ps1 לדוגמה | יצירת דוחות ולוחות מחוונים | תחנת עבודה של מרכז הניהול |
| קובץ Script Deploy-GPO-SecureBootCollection.ps1 לדוגמה | הפיכת יצירת GPO לאוטומטית עבור איסוף נתונים | בקר תחום |
דוגמת פלט מקבצי ה- Script של שלב 1 לעיל
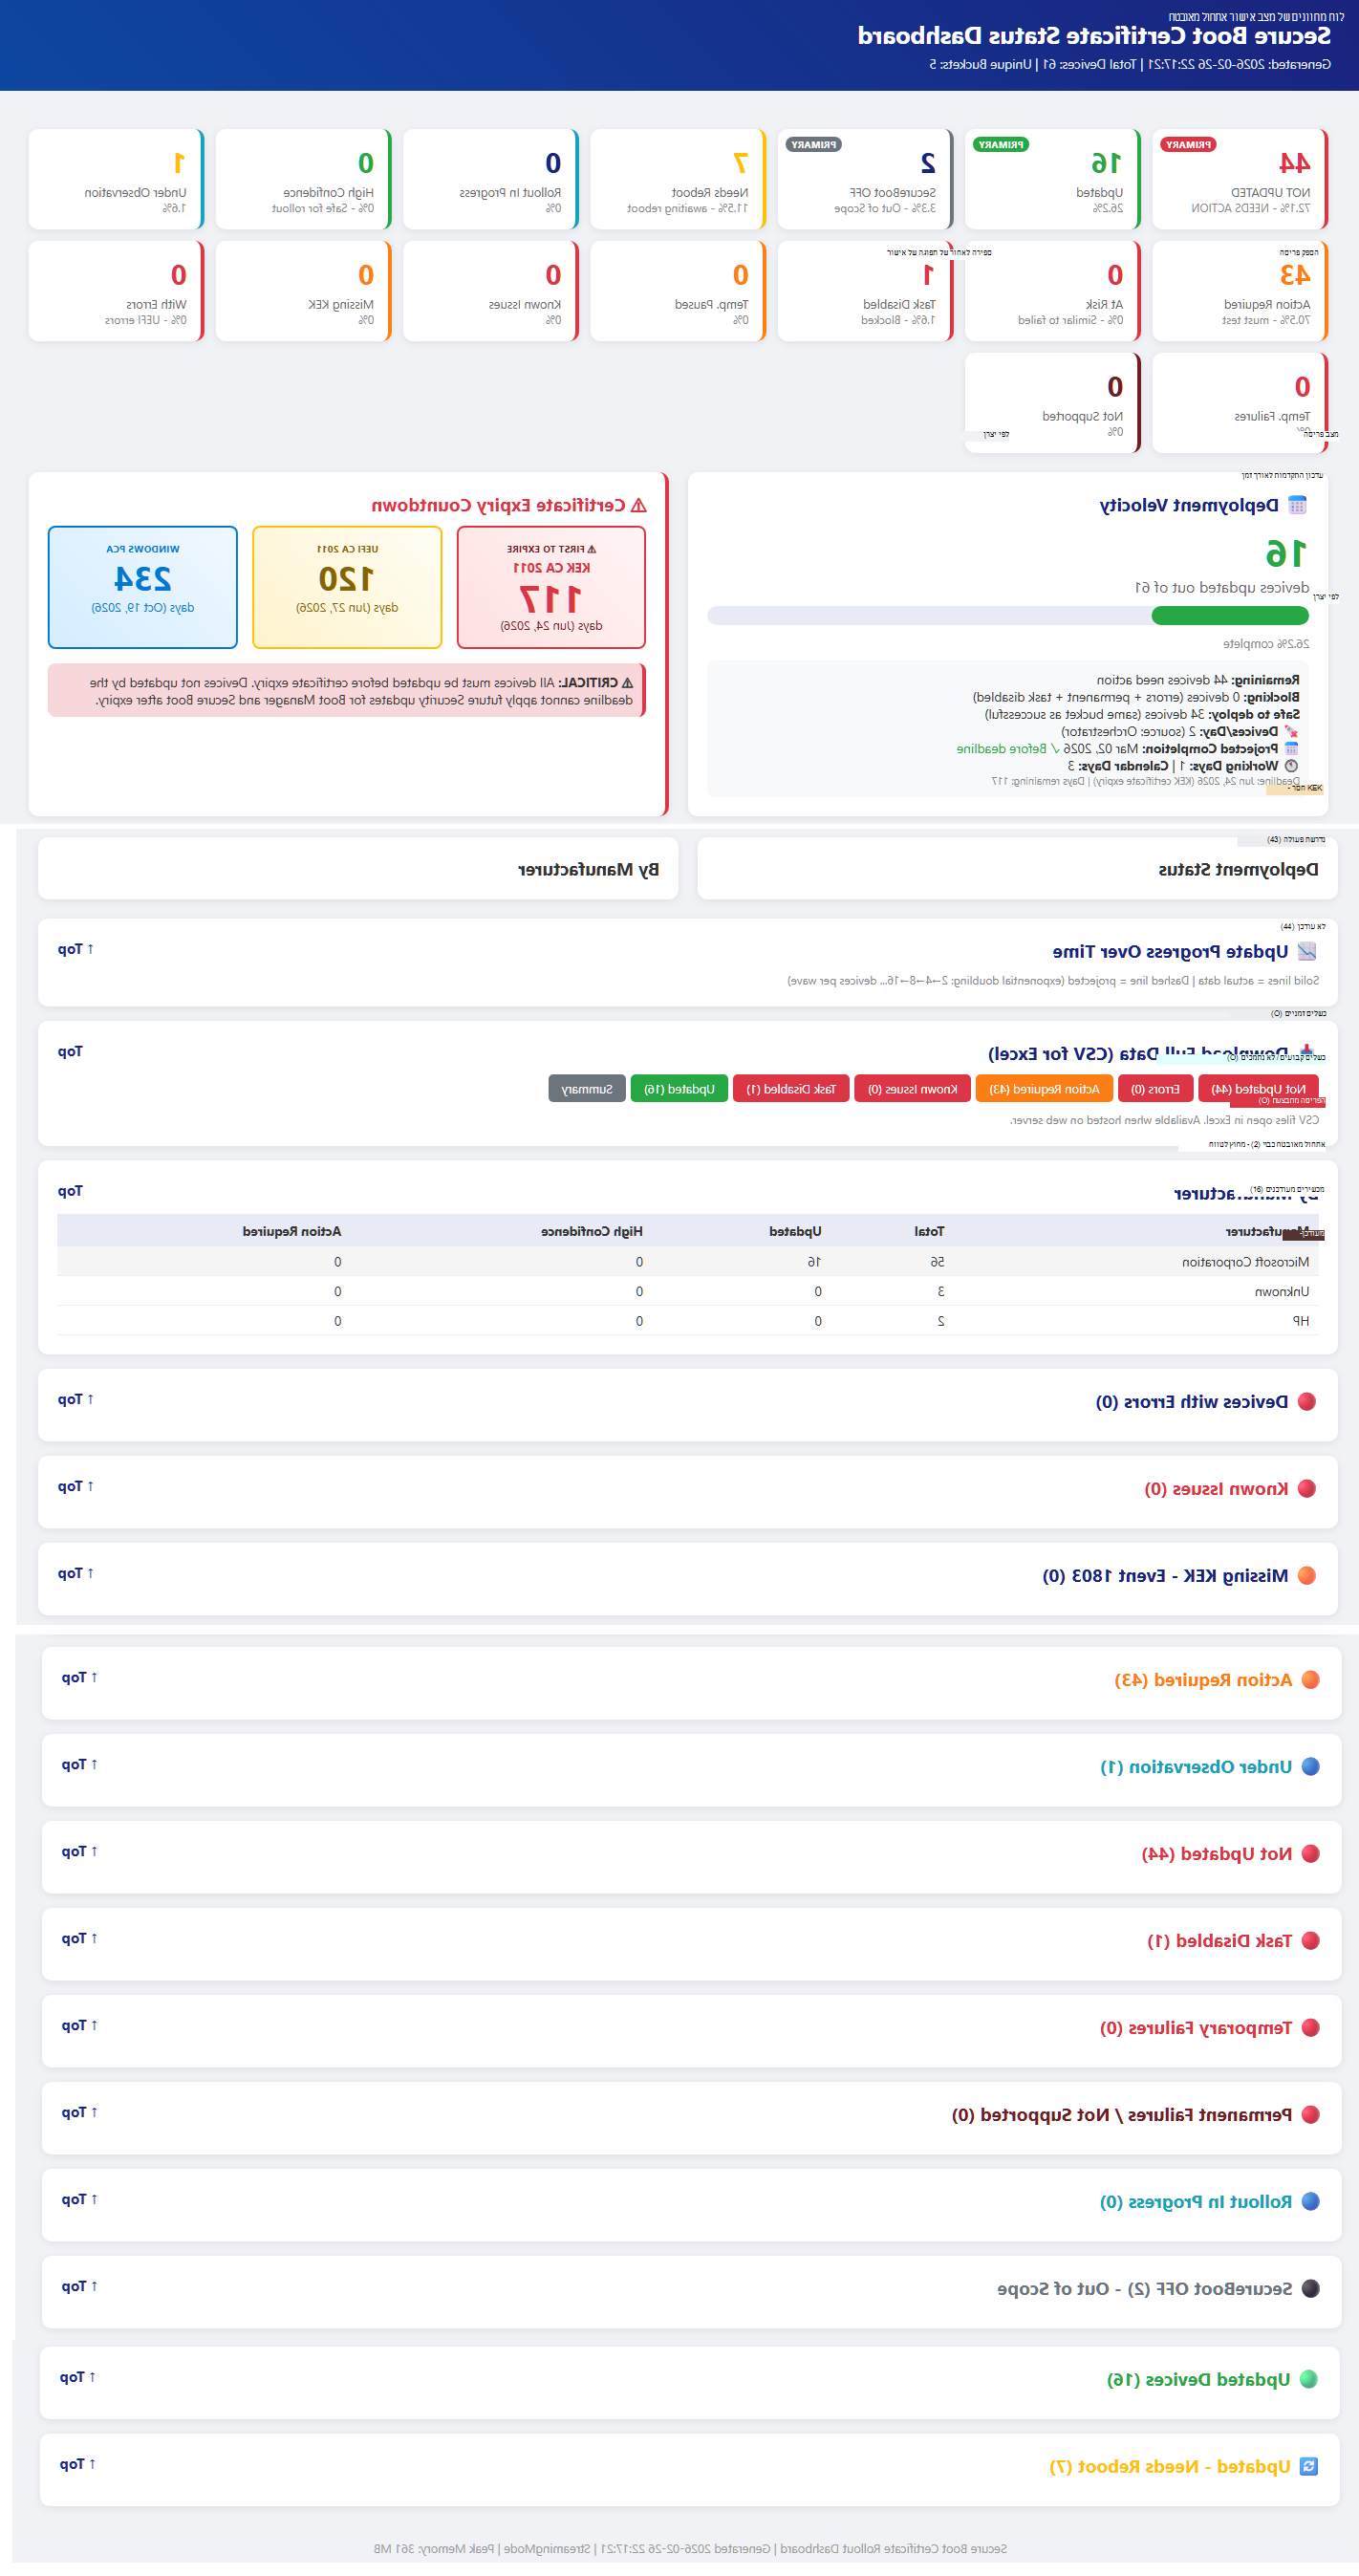
חזור אל "שלב 1: איתור וניטור מצב ברמת הארגון"
בדיקות מקומיות
לפני פריסה באמצעות GPO, בדוק את קובץ ה- Script של האוסף במחשב יחיד כדי לאמת את הפונקציונליות.
הפעל קובץ Script של אוסף באופן מקומי
פתח שורת PowerShell עם הרשאות מלאות ובצע:
& .\Detect-SecureBootCertUpdateStatus.ps1 -OutputPath "C:\Temp\SecureBootTest"אמת פלט JSON
# View the collected data
Get-Content "C:\Temp\SecureBootTest\*_latest.json" | ConvertFrom-Json | Format-List
שדות מפתח לאימות
• SecureBootEnabled – צריך להיות נכון או לא נכון
• OverallStatus – הושלם, ReadyForUpdate, NeedsData או שגיאה
• BucketHash – דלי מכשירים להתאמת נתוני ביטחון
• SecureBootTaskEnabled - מציג את המצב של משימת עדכון אתחול מאובטח.Test Aggregation Script
# Generate reports from collected data
& ".\Aggregate-SecureBootData.ps1" `
    -InputPath "C:\Temp\SecureBootTest" `
    -OutputPath "C:\Temp\SecureBootReports"

# Open the HTML dashboard
Start-Process "C:\Temp\SecureBootReports\SecureBoot_Dashboard_*.html"
חזור אל "שלב 1: איתור וניטור מצב ברמת הארגון"
הגדרת שיתוף ברשת
יצירת המיקום המשותף ברשת
בשרת הקבצים שלך, צור שיתוף ייעודי עבור נתוני אוסף:
# Run on file server as Administrator
$SharePath = "D:\SecureBootCollection"
$ShareName = "SecureBootData$"

# Create folder
New-Item -ItemType Directory -Path $SharePath -Force

# Create hidden share ($ suffix hides from browse list)
New-SmbShare -Name $ShareName -Path $SharePath `
    -Description "Secure Boot Certificate Status Collection" `
    -FullAccess "Domain Admins" `
    -ChangeAccess "Domain Computers"
קביעת תצורה של הרשאות NTFS
# Get current ACL
$Acl = Get-Acl $SharePath

# Allow Authenticated Users to write files
$WriteRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Computers",
    "Modify",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($WriteRule)

# Allow Domain Admins full control (for aggregation)
$AdminRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Admins",
    "FullControl",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($AdminRule)

# Apply permissions
Set-Acl -Path $SharePath -AclObject $Acl
אימות שיתוף גישה
# Test from a domain-joined workstation
Test-Path "\\fileserver\SecureBootData$"
# Should return: True
חזור אל "שלב 1: איתור וניטור מצב ברמת הארגון"
פריסת GPO
השתמש בקובץ ה- Script של האוטומציה שסופק על-ידי בקר תחום:
# Run on Domain Controller as Domain Admin for interactive OU Section – Recommended
# Replace the “Contoso.com”, “Contoso” with the name of the domain
# Replace FILESERVER with the file server name.  Script shows list of OUs to deploy GPO on
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -AutoDetectOU `
    -CollectionSharePath "\\FILESERVER\SecureBootData$" `
    -ScriptSourcePath ".\Detect-SecureBootCertUpdateStatus.ps1" `
    -Schedule "Daily" `
    -ScheduleTime "14:00" `
    -RandomDelayHours 4
קובץ Script זה יבצע את הפעולות הבאות:
- יצירת GPO חדש עם שם שצוין
- העתקת קובץ Script של אוסף ל- SYSVOL לקבלת זמינות גבוהה
- קובע תצורה של קובץ Script לאתחול המחשב
- קישורי GPO ל-OU של יעד
- באופן אופציונלי, יוצר משימה מתוזמנת לאיסוף תקופתי
הטבלה הבאה מספקת הדרכה לגבי משך ההשהיה בהתבסס על גודל הצי שלך.
| גודל הצי | טווח השהיה |
|---|---|
| 1-10,000 מכשירים | 4 שעות |
| מכשירי 10K-50K | 8 שעות |
| 50,000+ מכשירים | 12-24 שעות |
חזור אל "שלב 1: איתור וניטור מצב ברמת הארגון"
סיכום הגדרות GPO
| הגדרה | מיקום | Value |
|---|---|---|
| קובץ Script של אתחול | תצורת מחשב → קבצי Script | Detect-SecureBootCertUpdateStatus.ps1 |
| פרמטרים של קובץ Script | (אותו הדבר) | -OutputPath "\\server\share$" |
| מדיניות ביצוע | תצורת מחשב → מרכז הניהול תבניות →- PowerShell | אפשר חתימה מקומית ומרוחקת |
| משימה מתוזמנת | העדפות → תצורת מחשב → משימות מתוזמנות | אוסף יומי/שבועי |
חזור אל "שלב 1: איתור וניטור מצב ברמת הארגון"
אימות
כפה עדכון GPO ב- Test Machine
# On a test workstation
gpupdate /force

# Reboot the client machines to startup script or it will trigger on next schedule.
Restart-Computer -Force
אימות איסוף נתונים
# Check if data was collected (on file server or from any machine)
Get-ChildItem "\\fileserver\SecureBootData$" |
    Sort-Object LastWriteTime -Descending |
    Select-Object -First 10

# Verify JSON content
Get-Content "\\fileserver\SecureBootData$\TESTPC_latest.json" | ConvertFrom-Json
בדוק את יישום GPO
# Verify GPO is applied to the computer
gpresult /r | Select-String "SecureBoot"
# The script also saves a local copy for redundancy.
Get-ChildItem "C:\ProgramData\SecureBootCollection\"
חזור אל "שלב 1: איתור וניטור מצב ברמת הארגון"
שלב 2: קבצי Script לעדכון עדכון אישור אתחול מאובטח
חשוב
ודא ששלב 1 הושלם, כולל איסוף נתונים בכל נקודת קצה למיקומים משותפים בשרתים מרוחקים.
בסעיף זה
- קבצי Script הדרושים עבור שלב 2
- Start-SecureBootRolloutOrchestrator.ps1
- Deploy-OrchestratorTask.ps1
- Get-SecureBootRolloutStatus.ps1
קבצי Script הדרושים עבור שלב 2
קבצי Script לדוגמה של איסוף נתונים של מלאי אתחול מאובטח
הערה
חשוב המאמרים הבאים המכילים את קבצי ה- Script לדוגמה הוצאו משימוש. אם התקנת עדכון Windows שפורסם ב- 12 במאי 2026 או לאחר מכן, ניתן למצוא את קבצי ה- Script לדוגמה בתיקיה %systemroot%\SecureBoot\ExampleRolloutScripts במכשיר שלך.
| שם קובץ Script לדוגמה | מטרה | פועל במכשירים אלה |
|---|---|---|
| קובץ Script Detect-SecureBootCertUpdateStatus.ps1 לדוגמה | איסוף נתוני מצב המכשיר | כל נקודת קצה (באמצעות GPO) |
| קובץ Script Aggregate-SecureBootData.ps1 לדוגמה | יצירת דוחות ולוחות מחוונים | תחנת עבודה של מרכז הניהול |
| קובץ Script Deploy-GPO-SecureBootCollection.ps1 לדוגמה | הפיכת יצירת GPO לאוטומטית עבור איסוף נתונים | בקר תחום |
| קובץ Script Start-SecureBootRolloutOrchestrator.ps1 לדוגמה | תיאום רציף ואוטומטי לחלוטין עם פריסת GPO אוטומטית להתקנת אישורים | תחנת עבודה של מרכז הניהול |
| קובץ Script Deploy-OrchestratorTask.ps1 לדוגמה | פריסת קובץ Script של Orchestrator כמשימה מתוזמנת עבור פריסה אוטומטית | בקר תחום |
| קובץ Script Get-SecureBootRolloutStatus.ps1 לדוגמה | הצג מצב פריסה של אישור אתחול מאובטח מכל תחנת עבודה | תחנת עבודה של מרכז הניהול |
| קובץ Script Enable-SecureBootUpdateTask.ps1 לדוגמה | הפעלת משימת עדכון אתחול מאובטח | נקודות קצה שבהן המשימה אינה זמינה (הפעל פעם אחת בלבד כדי להפוך את המשימה לזמינה אם היא לא זמינה) |
חזור אל "שלב 2: קבצי Script לתיאום של עדכון אישור אתחול מאובטח"
Start-SecureBootRolloutOrchestrator.ps1
מטרה: תיאום רציף ואוטומטי לחלוטין עם פריסת GPO אוטומטית.
פעולה
שיחות Aggregate-SecureBootData.ps1 עבור מצב מכשיר
יוצר גלי פריסה באמצעות הכפלה הדרגתית
יצירת GPO לפריסת אישורים באמצעות אחת מהשיטות הבאות
- אתחול מאובטח מדיניות קבוצתית AvailableUpdatesPolicy = 0x5944 (ברירת מחדל)
- פעולת שירות WinCS (פרמטר –UseWinCS)
יצירת קבוצות אבטחה של AD למיקוד
הוספת חשבונות מחשב לקבוצות אבטחה
קביעת תצורה של סינון האבטחה של GPO
קישורי GPO ל-OU של יעד
ניטורים לאיתור דליים חסומים (התקנים שאינם נגישים)
ביטול חסימה אוטומטי בעת שחזור מכשירים
נוהג
# Interactive (testing)
.\Start-SecureBootRolloutOrchestrator.ps1 `
    -AggregationInputPath "\\fileserver\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -PollIntervalMinutes 30
# Interactive (testing), leveraging WinCS method .\Start-SecureBootRolloutOrchestrator.ps1 ` -AggregationInputPath "\\fileserver\SecureBootData$" ` -ReportBasePath "C:\SecureBootReports" ` -PollIntervalMinutes 30 ` -UseWinCSפקודות מרכז הניהול
# List blocked buckets
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Unblock specific bucket .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Dell|Latitude5520|BIOS1.2"# Unblock all .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockAllפרמטרים
פרמטר ברירת מחדל תיאור AggregationInputPath נדרש נתיב UNC לקובצי JSON של נקודת קצה ReportBasePath נדרש נתיב מקומי עבור דוחות ומדינה TargetOU בסיס תחום OU לקישור GPOs קידומת WavePrefix SecureBoot-Rollout קידומת GPO/מתן שם לקבוצה MaxWaitHours 72 שעות לפני בדיקת נגישות המכשיר PollIntervalMinutes 1440 דקות בין בדיקות מצב DryRun לא נכון הצגת מה היה קורה ללא שינויים הערה
הערה לגבי PollIntervalMinutes: כאשר מפעילים את התזמור ישירות, ברירת המחדל היא 1440 דקות (24 שעות). בפריסה באמצעות Deploy-OrchestratorTask.ps1, ברירת המחדל היא 30 דקות. קובץ ה- Script של הפריסה מעביר את ברירת המחדל שלו לתזמור. השתמש ב- 30 דקות לפריסה פעילה, ב- 1440 דקות לניטור תחזוקה.
פרמטרים אופציונליים
פרמטר ברירת מחדל תיאור השתמשWinCS לא נכון השתמש בפעולת השירות WinCS במקום ב- GPO של AvailableUpdatesPolicy WinCSKey F33E0C8E002 מפתח WinCS לקביעת תצורה של אתחול מאובטח AllowListPath (ללא) נתיב לקובץ עם שמות מחשבים מארחים כדי לאפשר עבור פריסה ייעודית/פריסת ניסיון. תומך ב.txt או .csv. AllowADGroup (ללא) קבוצת האבטחה AD של חשבונות מחשב שיש לאפשר. דוגמה: "SecureBoot-pilot-Computers" ExclusionListPath (ללא) נתיב לקובץ עם שמות מארחים שיש לא לכלול בפריסה (התקני VIP/מנהלים) אל תכלול ADGroup (ללא) קבוצת האבטחה של AD של חשבונות מחשבים שיש לא לכלול. דוגמה: "מחשבי VIP" ListBlockedBuckets לא נכון הצג דליים של מכשירים החסומים כעת UnblockBucket (ללא) ביטול חסימה של דלי מסוים. פורמט: "יצרן|דגם|ביו" UnblockAll לא נכון ביטול החסימה של כל מיכלי המכשירים החסומים
חזור אל "שלב 2: קבצי Script לתיאום של עדכון אישור אתחול מאובטח"
Deploy-OrchestratorTask.ps1
מטרה: פריסת התזמור כמשימה מתוזמנת של Windows.
יתרונות
- ללא בקשות אבטחה של PowerShell (עקיפת ExecutionPolicy)
- פועל ברקע ברציפות
- לא נדרשת אינטראקציה עם המשתמש
- שורד אתחולים מחדש
נוהג
פריסה באמצעות חשבון שירות תחום (מומלץ)
השתמש ב- AvailableUpdates מדיניות קבוצתית (שיטת ברירת המחדל)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
שימוש בשיטת WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot" -UseWinCS
פריסה באמצעות חשבון מערכת
השתמש ב- AvailableUpdates מדיניות קבוצתית (שיטת ברירת המחדל)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"
שימוש בשיטת WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"  -UseWinCS
דרישות חשבון שירות
- Domain מרכז הניהול (for New-GPO, New-ADGroup, Add-ADGroupMember)
- גישת קריאה לשיתוף קבצים ב- JSON
- כתיבת גישה ל- ReportBasePath
חזור אל "שלב 2: קבצי Script לתיאום של עדכון אישור אתחול מאובטח"
Get-SecureBootRolloutStatus.ps1
מטרה: הצג את התקדמות הפריסה מכל תחנת עבודה.
מה הוא מציג
- מצב משימה מתוזמנת (פועל/מוכן/מופסק)
- מספר הגל הנוכחי
- מכשירים ממוקדים לעומת מעודכנים
- מד התקדמות חזותי
- סיכום מיכלים חסומים
- קישור ללוח המחוונים העדכני ביותר של HTML
נוהג
# Quick status check
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Continuous monitoring (refreshes every 30 seconds) .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -Watch 30# View blocked buckets .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowBlocked# View wave history .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowWaves# View recent log .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowLog# Open dashboard in browser .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardפרמטרים
פרמטר נדרש? ברירת מחדל תיאור ReportBasePath נדרש — נתיב מקומי לדוחות ולקבצי מדינה יומן התוכנית אופציונלי לא נכון הצגת ערכי יומן אחרונים של orchestrator ShowBlocked אופציונלי לא נכון הצגת פרטים של דליים חסומים שואו-ווייבס אופציונלי לא נכון הצגת היסטוריית גלים צפה אופציונלי 0 (לא זמין) מרווח זמן של רענון אוטומטי בשניות. דוגמה: -Watch 30 מרענן כל 30 שניות. OpenDashboard אופציונלי לא נכון פתח את לוח המחוונים העדכני ביותר של HTML בדפדפן ברירת המחדל דוגמת פלט
הערה
==============================================================
מצב פריסת אתחול מאובטח
2026-02-17 19:30:00
======================================================Scheduled Task: RunningROLLOUT PROGRESS
מצב: מתבצע
גל נוכחי: 5
סה"כ יעד: 1250
סה"כ עודכן: 847Progress: [█████████████████████░░░░░░░░░░░░░░░░░░░] 67.8%BLOCKED BUCKETS: 2 buckets need attention
הפעל עם -ShowBlocked לקבלת פרטיםLATEST DASHBOARD
C:\SecureBootReports\Aggregation_20260217_193000\SecureBoot_Dashboard.html
__________________________________________________________________________________________
חזור אל "שלב 2: קבצי Script לתיאום של עדכון אישור אתחול מאובטח"
שלבי פריסת E2E (מדריך לעיון מהיר)
בסעיף זה
שלב 1: תשתית איתור
שלב 1: יצירת שיתוף אוסף
# On file server
$sharePath = "D:\SecureBootData"
New-Item -ItemType Directory -Path $sharePath -Force
New-SmbShare -Name "SecureBootData$" -Path $sharePath -FullAccess "Domain Admins" -ChangeAccess "Domain Computers"
# Set NTFS permissions $acl = Get-Acl $sharePath $rule = New-Object System.Security.AccessControl.FileSystemAccessRule("Domain Computers","Modify","Allow") $acl.AddAccessRule($rule) Set-Acl $sharePath $aclשלב 2: פריסת GPO לזיהוי
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -OUPath "OU=Workstations,DC=contoso,DC=com" `
    -CollectionSharePath "\\server\SecureBootData$"
שלב 3: המתן לדיווח על נקודות הקצה (24-48 שעות)
# Check collection progress
(Get-ChildItem "\\server\SecureBootData$" -Filter "*.json").Count
חזור אל "שלבי פריסת E2E (מדריך לעיון מהיר)"
שלב 2: פריסה מתוזמרת
שלב 4: בדיקת דרישות מוקדמות
- זיהוי GPO נפרס (שלב 2)
- לפחות 50+ נקודות קצה מדווחות על JSON
- חשבון שירות עם זכויות מרכז הניהול של תחום
- Management Server with PowerShell 5.1+
שלב 5: פריסת Orchestrator כמשימה מתוזמנת
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
שלב 6: עקוב אחר ההתקדמות
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"שלב 7: הצג לוח מחוונים
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardשלב 8: ניהול מיכלים חסומים
# List blocked
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Investigate and unblock .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Manufacturer|Model|BIOS"שלב 9: אימות ההשלמה
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Status should show "Completed"
חזור אל "שלבי פריסת E2E (מדריך לעיון מהיר)"
State Files
התזמור שומר על state in ReportBasePath\RolloutState\:
| קובץ | תיאור |
|---|---|
| RolloutState.json | היסטוריית גלים, מכשירים ייעודיים, מצב |
| BlockedBuckets.json | מיכלים הזקוקים לבדיקה |
| DeviceHistory.json | מעקב אחר מכשירים לפי שם מארח |
| Orchestrator_YYYYMMDD.log | יומני פעילות יומית |
חזור אל "שלבי פריסת E2E (מדריך לעיון מהיר)"
פתרון בעיות
בסעיף זה
התזמור לא מתקדם
בדיקת משימה מתוזמנת
Get-ScheduledTask -TaskName "SecureBoot-Rollout-Orchestrator"בדיקת יומני רישום
Get-Content "C:\SecureBootReports\RolloutState\Orchestrator_*.log" -Tail 50אמת את הטריות של נתוני JSON
(Get-ChildItem "\server\SecureBootData$" -Filter "*.json" | Where-Object { $_.LastWriteTime -gt (Get-Date).AddDays(-1) }).Count
מיכלים חסומים
הרשימה חסומה.
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBucketsחקור את מידת הנגישות של המכשיר.
בדוק אם יש בעיות קושחה.
בטל את החסימה לאחר בדיקה.
GPO לא חל
ודא ש- GPO קיים.
Get-GPO -Name "SecureBoot-Rollout-Wave*"בדוק את סינון האבטחה.
Get-GPPermission -Name "GPO-Name" -Allודא שהמחשב נמצא בקבוצת אבטחה.
החל את GPO על היעד.
gpupdate /force
יומן רישום שינויים
| שנה תאריך | תיאור השינוי |
|---|---|
| מאי 12, 2026 | בעבר, כל קובץ Script לדוגמה פורסם כמאמרים נפרדים שמהם היית מעתיק ומדביק את קובץ ה- Script. החל מעדכוני Windows שהופצו ב- 12 במאי 2026 ואילך, קבצי ה- Script לדוגמה ממוקמים בתיקיה %systemroot%\SecureBoot\ExampleRolloutScripts במכשיר שלך. |