
הערה
- תאריך פרסום מקורי: פברואר 18, 2026
- מזהה KB: 5080921
מאמר זה כולל הדרכה עבור:
- מנהלי IT הזקוקים לניראות לגבי מצב העדכון של אישור אתחול מאובטח ממכשירי Windows שלהם הרשומים ב- Intune
- ארגונים המתכוננים לתאריך היעד לפקיעת התוקף של אישור אתחול מאובטח ביוני 2026
- צוותים שמעוניינים לנטר את התקדמות פריסת האישורים במכשירי Windows שרשמו ב- Intune
במאמר זה:
- מבוא
- דרישות מוקדמות
- קובץ Script לזיהוי
- יצירת התיקון ב- Intune
- הצגה וייצוא של תוצאות
- שאלות נפוצות
- משאבים
מבוא
התוקף של אישורי אתחול מאובטח של Microsoft (2011 CAs) יפוג החל מיוני 2026. יש לעדכן את כל מכשירי Windows שבהם מופעל אתחול מאובטח לאישורי 2023 לפני התפוגה כדי להבטיח את המשך התמיכה בעדכוני אבטחה.
מדריך זה מספק גישה לניטור בלבד באמצעות תיקונים של Microsoft Intune (תיקונים יזומים). קובץ ה- Script של הזיהוי אוסף אתחול מאובטח ומצב אישור מכל מכשיר ומדווח על כך בחזרה לפורטל Intune — לא ננקטת פעולת תיקון במכשירים. פעולה זו מעניקה למנהלי מערכת תצוגה מרוכזת, הניתנת לייצוא של התקדמות עדכון האישורים בכל מכשירי Windows שלהם הרשומים ל- Intune.
מדוע כדאי להשתמש בגישה זו?
| יתרונות | תיאור |
|---|---|
| ניראות בכל המכשירים | ראה את מצב האישור של כל מכשיר Windows שרשום ב- Intune במקום אחד |
| ניתן להניא | ייצוא תוצאות לקובץ CSV ישירות מפורטל Intune |
| ערכי רישום גולמיים | לראות נתוני רישום בפועל, לא רק עובר/נכשל |
| הקשר מכשיר | כולל יצרן, דגם, גירסת BIOS וסוג קושחה |
| מדידת שימוש ביומן אירועים | לכידת מזהי אירועי אתחול מאובטח (1801/1808), מזהי מיכל ורמות מהימנות |
| אפס מגע | פועל באופן שקט כ- SYSTEM — לא נדרשת אינטראקציה עם המשתמש |
לקבלת מידע רקע מלא על עדכוני האישור, ראה עדכוני אישור אתחול מאובטח: הדרכה עבור מומחי IT וארגונים.
דרישות מוקדמות
לפני פריסת קובץ ה- Script לזיהוי, ודא שהסביבה שלך עומדת בדרישות הנחוצות.
פתרון זה ממנף את התיקונים ב- Microsoft Intune. לקבלת רשימה מלאה של דרישות מוקדמות, ראה 'שימוש בתיקונים כדי לזהות ולפתור בעיות תמיכה - Microsoft Intune'.
קבצי Script לזיהוי
סקריפט הזיהוי הוא סקריפט PowerShell שאוסף נתוני מלאי מקיפים של אתחול מאובטח מכל מכשיר ומוציא אותם כמחרוזת JSON. התסריט נלקח מהמקורות הבאים:
רישום — סטטוס עדכון אישור אתחול מאובטח, מפתחות שירות, תכונות מכשיר והגדרות opt-in/opt-out from HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot ומפתחות המשנה שלו
WMI/CIM — גרסת מערכת הפעלה, זמן אתחול אחרון, ופרטי חומרה של לוח בסיס
יומני אירועים - ערכי יומן אירועים של המערכת עבור מזהי אירועים 1801 ו- 1808 (אירועי עדכון אתחול מאובטח)
פלט JSON מופיע בפורטל Intune תחת ניטור > תיקונים > מצב > המכשיר "פלט זיהוי לפני תיקון" וניתן לייצא אותו לקובץ CSV לצורך ניתוח.
חשוב: זהו קובץ Script לזיהוי בלבד. לא מתבצעים שינויים במכשיר. אין צורך בקובץ Script לתיקון.
יצירת קובץ ה- Script
הערה
חשוב המאמר הבא המכיל את קובץ ה- Script לדוגמה יצא משימוש. אם התקנת עדכון Windows שפורסם ב- 12 במאי 2026 או לאחר מכן, ניתן למצוא את קובץ ה- Script לדוגמה בתיקיה %systemroot%\SecureBoot\ExampleRolloutScripts במכשיר שלך.
- נווט אל קובץ ה- Script לדוגמה של איסוף נתוני מלאי של אתחול מאובטח (KB5072718)
- העתק את תוכן התסריט המלא מהדף
- פתח עורך טקסט (לדוגמה, פנקס רשימות, קוד VS) והדבק את קובץ ה- Script
- שמירת הקובץ Detect-SecureBootCertUpdateStatus.ps1
יצירת התיקון ב- Intune
בצע שלבים אלה כדי לפרוס את קובץ ה- Script של הזיהוי כפתרון (חבילת Script) ב- Microsoft Intune.
שלב 1: יצירת חבילת ה- Script
- כניסה למרכז הניהול של Microsoft Intune
- נווט אל 'תיקונים במכשירים > '
- לחץ על + צור חבילת סקריפט
שלב 2: יסודות
- קבע את התצורה של ההגדרות הבאות בכרטיסיה 'יסודות ':
| הגדרה | Value |
|---|---|
| שם | צג מצב אישור אתחול מאובטח |
| תיאור | מנטר את מצב העדכון של אישור אתחול מאובטח בכל הצי. זיהוי בלבד — לא ננקטת פעולת תיקון. |
| מפרסם | (שם הארגון) |
- לחץ על הבא.
שלב 3: הגדרות
- קבע את התצורה של ההגדרות הבאות בכרטיסיה 'הגדרות ':
| הגדרה | Value | הערות |
|---|---|---|
| קובץ Script לזיהוי | העלאת Detect-SecureBootCertificateStatus.ps1 | התסריט מהסעיף הקודם |
| קובץ Script לתיקון | (השאר ריק) | אין צורך בתיקון — זהו ניטור בלבד |
| הפעל קובץ Script זה באמצעות האישורים המחוברים | לא | פועל כ- SYSTEM כדי להבטיח גישה Confirm-SecureBootUEFI ולרישום |
| אכיפת בדיקת חתימת קובץ Script | לא | הגדר ל'כן' אם הארגון שלך דורש קבצי Script חתומים |
| הפעלת קובץ Script ב- PowerShell של 64 סיביות | כן | נדרש עבור Confirm-SecureBootUEFI cmdlet וקריאות רישום מדויקות |
- לחץ על הבא.
שלב 4: תגיות טווח
- הוסף את תגיות הטווח הנדרשות על-ידי הארגון שלך, או השאר כברירת מחדל
- לחץ על הבא.
שלב 5: מטלות
| הגדרה | Value | הערות |
|---|---|---|
| הקצאות | בחר את קבוצות המכשירים לניטור | השתמש בכל המכשירים לניטור בכל הצי, או בקבוצות ספציפיות לניטור ייעודי |
| לוח זמנים | קביעת תצורה לצרכי הניטור שלך | מומלץ: פעם ביום למעקב פעיל אחר פריסה, או פעם בשבוע לניטור שוטף |
הערה: תיקונים פועלים בלוח הזמנים המוגדר של המכשיר. ההפעלה הראשונה עשויה להימשך עד 24 שעות לאחר ההקצאה, בהתאם למחזור הצ'ק-אין של המכשיר.
לחץ על הבא.
שלב 6: סקירה + יצירה
- סקירת כל ההגדרות
- לחץ על 'צור'
הצגה וייצוא של תוצאות
הצגת תוצאות בפורטל
- נווט אל 'תיקונים במכשירים > '
- לחץ על צג מצב אישור אתחול מאובטח (או על השם שבחרת)
- בחר את הכרטיסיה 'צג '
- לחץ על מצב מכשיר
- לחץ על 'עמודות' והוסף פלט של זיהוי תיקון מראש
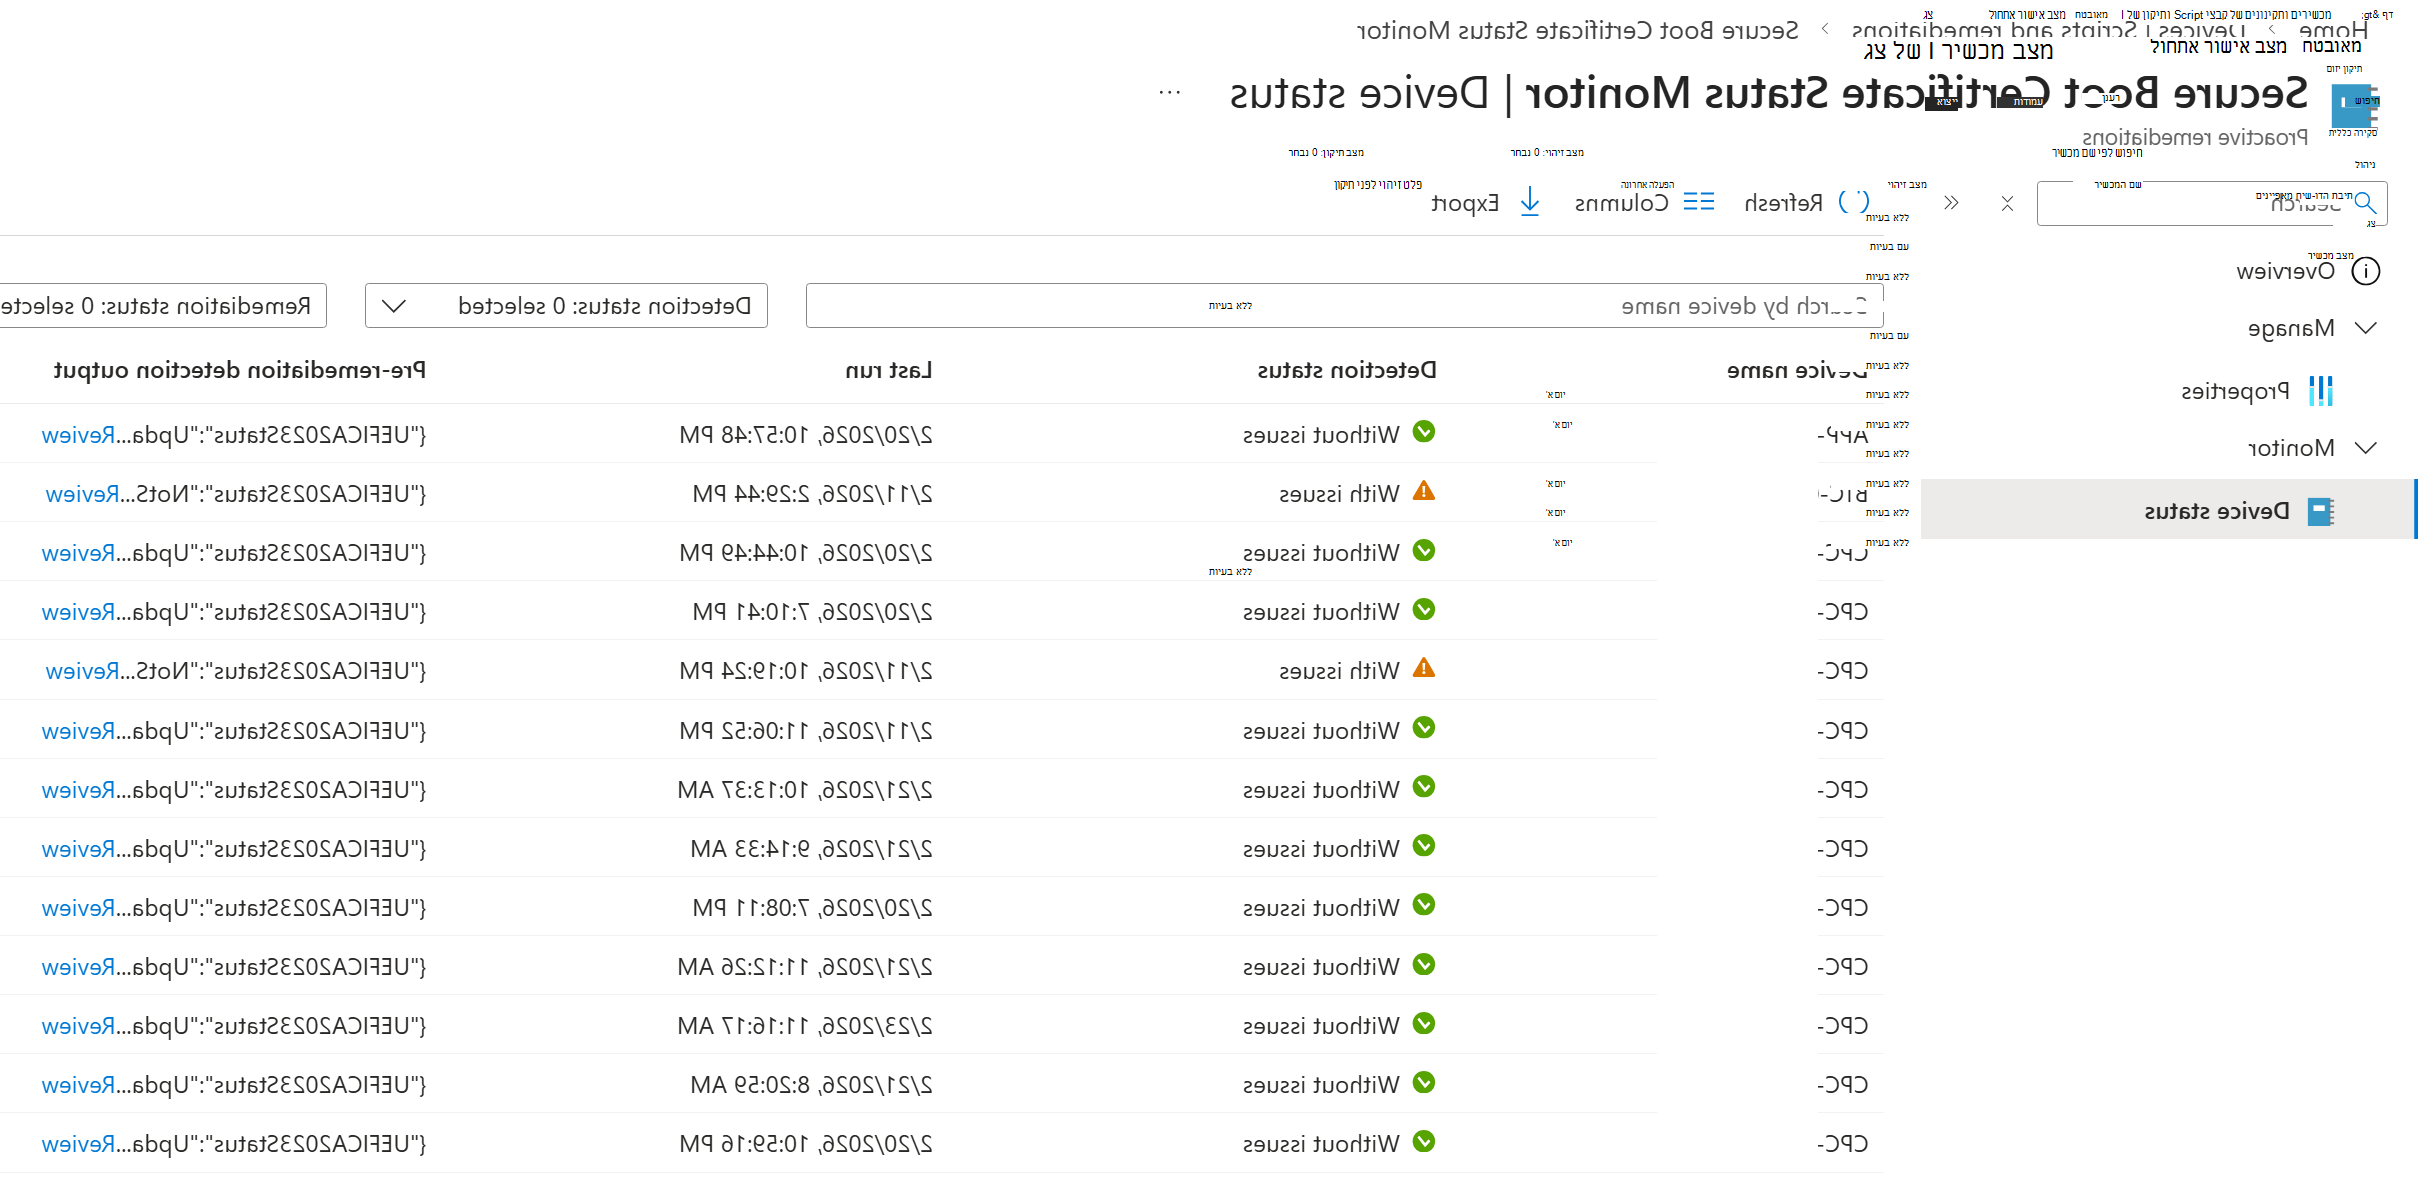
תראה טבלה עם העמודות הבאות:
| עמודה | תיאור |
|---|---|
| שם המכשיר | שם המכשיר |
| שם משתמש | המשתמש הראשי במכשיר |
| מצב זיהוי | ללא בעיה (אישורים עודכנו) או עם בעיה (אישורים לא מעודכנים) |
| פלט זיהוי לפני תיקון | פלט ה- JSON המלא מקובץ ה- Script |
| השתנה לאחרונה | מועד ההפעלה האחרונה של קובץ ה- Script במכשיר |
ייצוא לקובץ CSV
- בדף 'מצב מכשיר', לחץ על לחצן 'יצא ' בחלק העליון של הטבלה
- קובץ ה- CSV יוריד את כל העמודות, כולל פלט זיהוי JSON המלא עבור כל מכשיר
- פתח ב- Excel כדי לסנן, למיין ולנתח לפי כל שדה
טיפ: ב-Excel, ניתן להשתמש בפונקציות TEXTJOIN או JSON כדי לנתח את ה-JSON של פלט הזיהוי לעמודות נפרדות לצורך ניתוח קל יותר.
הכרטיסיה 'מבט כולל'
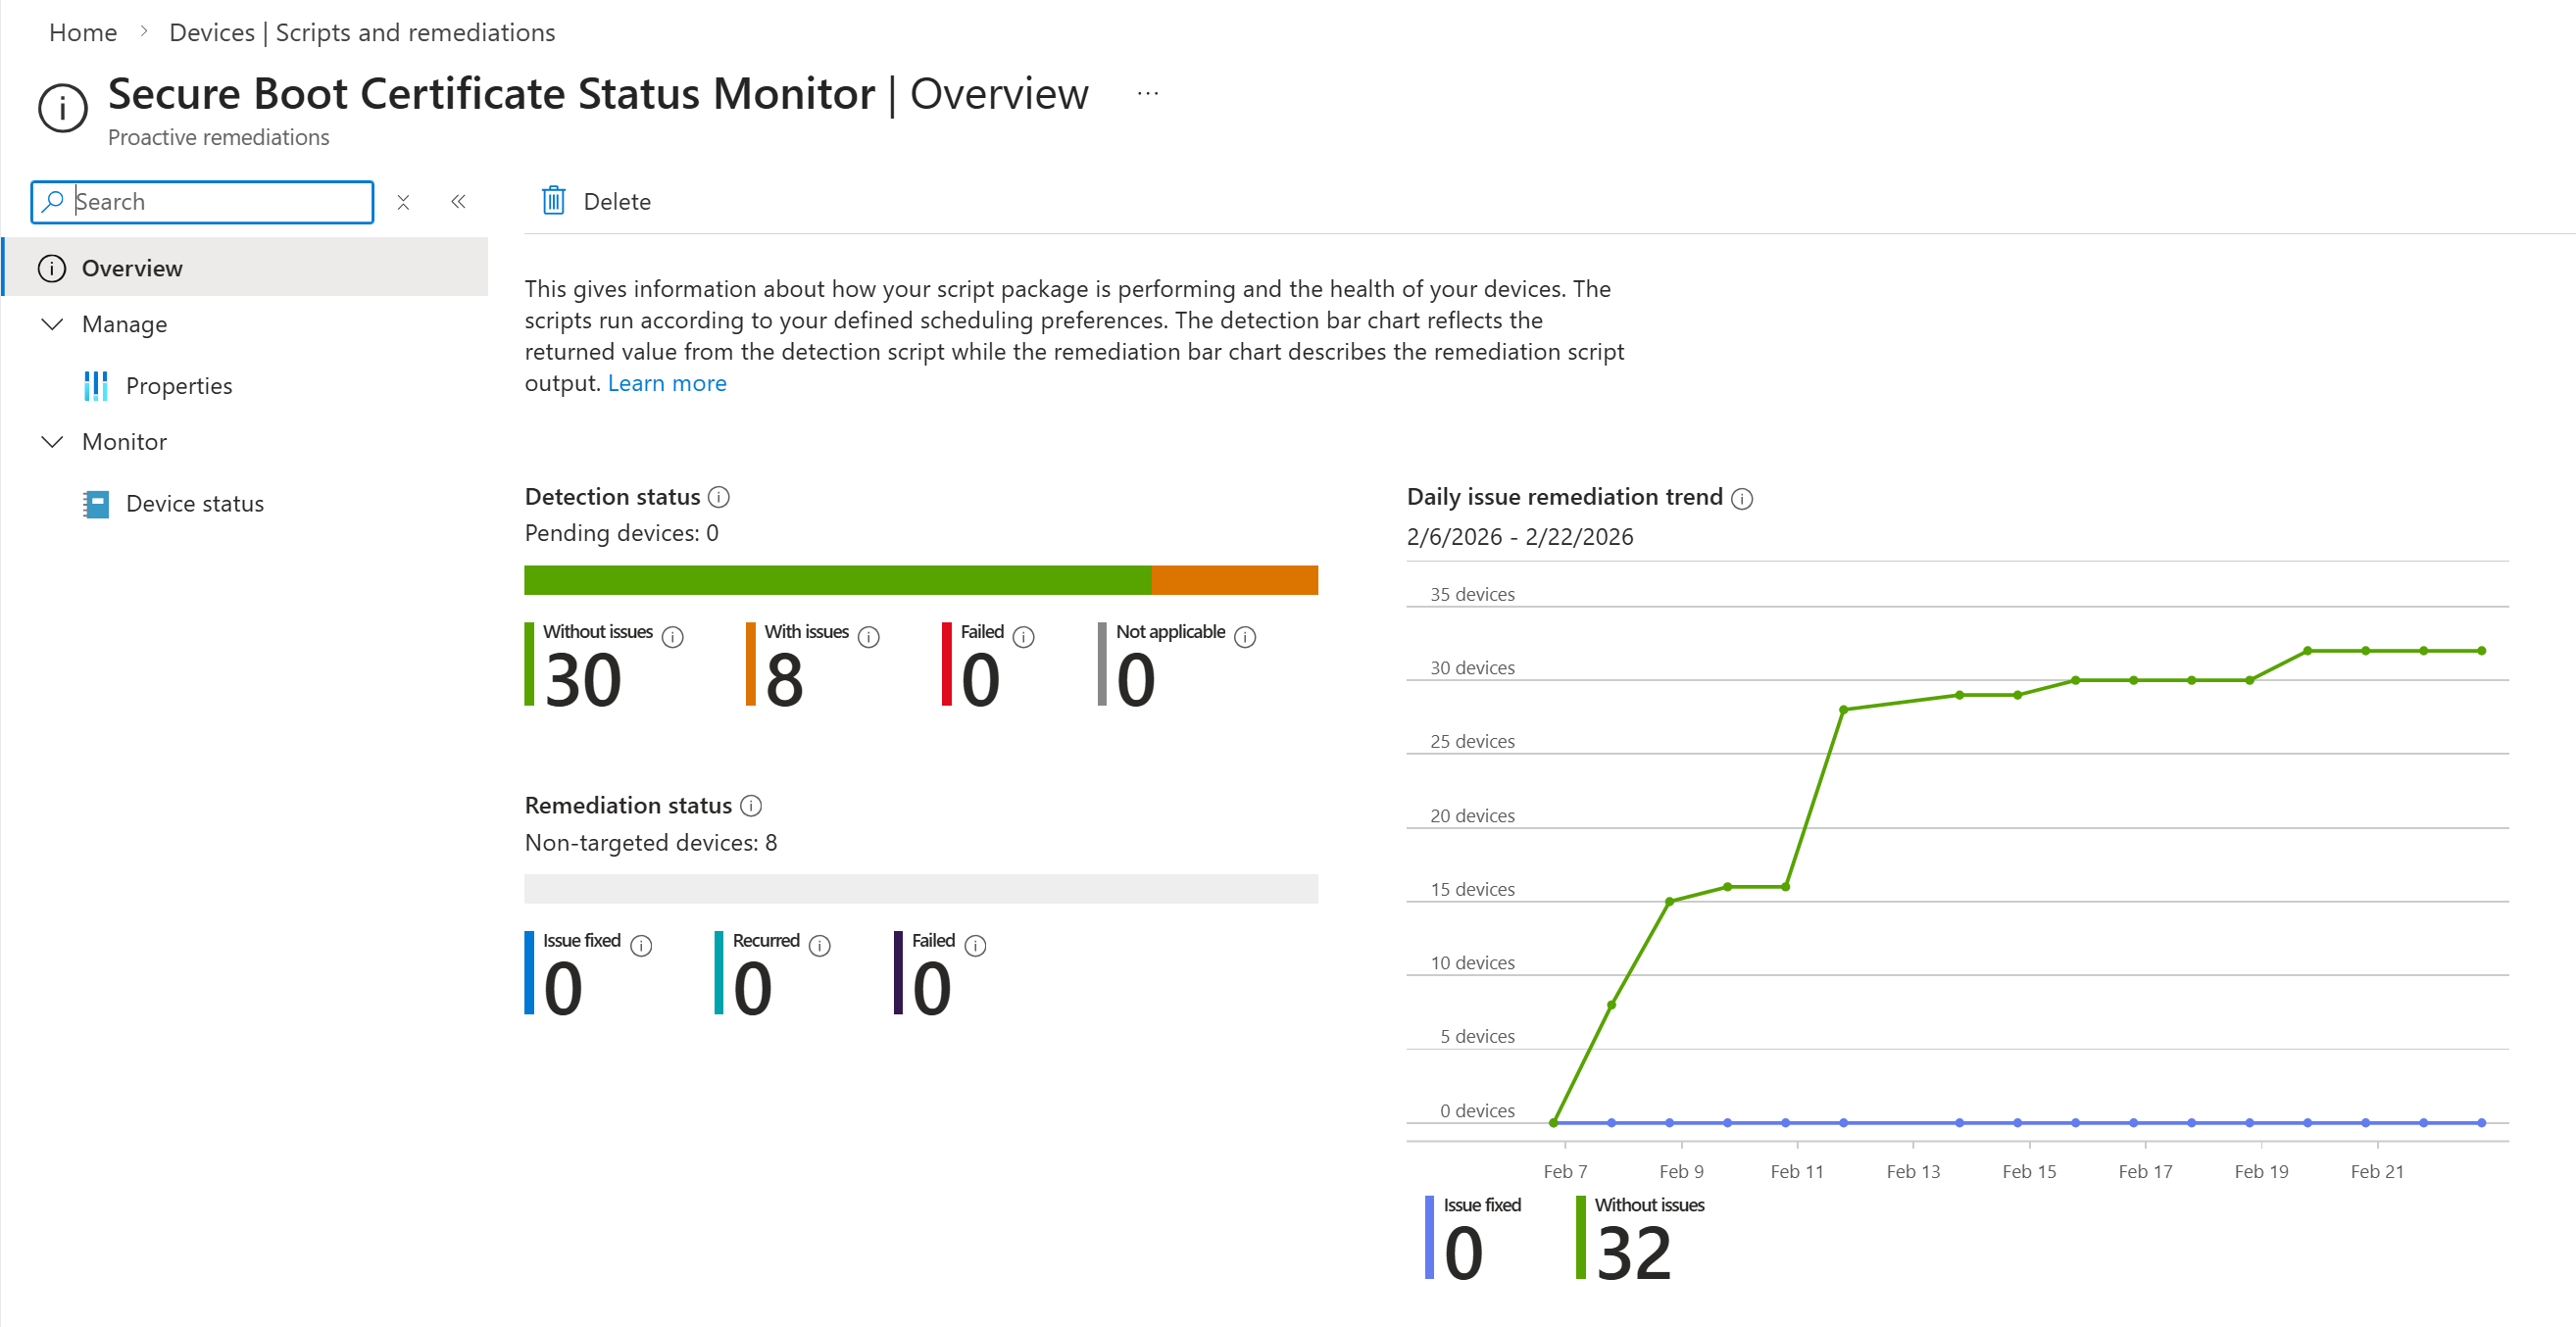
הכרטיסיה 'מבט כולל' ב'תיקון' מספקת לוח מחוונים של סיכום:
| מדד | משמעות |
|---|---|
| מכשירים עם בעיות | מכשירים שבהם האישורים עדיין לא מתעדכנים |
| מכשירים ללא בעיות | מכשירים שבהם האישורים מעודכנים |
| מכשירים עם זיהוי שנכשל | מכשירים שבהם קובץ ה- Script נתקל בשגיאה |
שאלות נפוצות
האם פעולה זו משנה משהו במכשירים שלי?
לא. זהו קובץ Script לזיהוי בלבד. לא משתנים ערכי רישום, לא מופעלים עדכונים ולא ננקטת פעולת תיקון. קובץ ה- Script רק קורא ערכים ומדווח עליהם.
מה המשמעות של "עם בעיה"?
"עם בעיה" פירושו שלמכשיר עדיין לא הוחלו אישורי האתחול המאובטח של 2023 ומנהל האתחול החתום ב- 2023. ייתכן שהסיבה היא: - עדכון האישור לא הופעל - העדכון מתבצע ועשוי לדרוש אתחול מחדש - אתחול מאובטח אינו מופעל במכשיר - המכשיר אינו מבוסס UEFI או ממתין לאתחול מחדש כדי להחיל את מנהל האתחול.
מה המשמעות של "ללא בעיה"?
"ללא בעיה" פירושו שהמכשיר מופעל אתחול מאובטח וערך הרישום UEFICA2023Status עודכן, מה שמציין שאישורי 2023 הוחלו בהצלחה.
באיזו תדירות קובץ ה- Script פועל?
קובץ ה- Script פועל בהתאם ללוח הזמנים שאתה קובע את תצורתו במטלה. לניטור פעיל במהלך פריסה, מומלץ מדי יום. למעקב שוטף, מספיק שבוע.
מה קורה אם מפתח הרישום של מתן השירות לא קיים?
אם המפתח HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing המפתח אינו קיים במכשיר, השדה UEFICA2023Status יציג NoValue. בדרך כלל, משמעות הדבר היא שעדכוני אישורים לא הופעלו במכשיר.
אילו רשיונות נדרשים?
תיקונים דורשים רשיונות Windows 10/11 Enterprise E3/E5, Education A3/A5 או F3. אם למכשירים שלך יש רישיונות Business Premium או Pro בלבד, תיקונים לא יהיו זמינים. ראה דרישות מוקדמות לתיקונים.
משאבים
מדריך לעדכון אישור אתחול מאובטח
עדכונים של אישור אתחול מאובטח: הדרכה עבור מומחי IT
עדכונים של מפתח רישום עבור אתחול מאובטח