
הערה
- תאריך פרסום מקורי: אוקטובר 14, 2025
- מזהה KB: 5068197
יומן רישום שינויים
| שנה תאריך | תיאור השינוי |
|---|---|
| 16 באפריל. 2026 |
|
| 10 באפריל 2026 |
|
| פברואר 20, 2026 |
|
| 16 בדצמבר 2025 |
|
| 11 בדצמבר 2025 |
|
Secure Boot CLI באמצעות מערכת התצורה של Windows (WinCS)
מטרה: מנהלי תחומים יכולים לחלופין להשתמש במערכת התצורה של Windows (WinCS) שפורסמה עם עדכוני מערכת ההפעלה של Windows כדי לפרוס את עדכוני האתחול המאובטח בכל הלקוחות והשרתים של Windows המצורפים לתחום. הוא מורכב מתוכנית שירות של ממשק שורת פקודה (CLI) לביצוע שאילתות ולהחיל תצורות אתחול מאובטח באופן מקומי על מחשב.
WinCS מפעיל מפתח תצורה שניתן להשתמש בו עם כלי שורת הפקודה כדי לשנות את מצב התצורה של אתחול מאובטח במחשב. לאחר ההחלה, האתחול המאובטח המתוזמן הבא יבצע פעולות בהתאם למפתח.
תחילה, בדוק אם אישורי אתחול מאובטח מתעדכנים בפלטפורמה שלך
באפשרותך לבדוק את המצב של אתחול מאובטח באמצעות הפקודה Powershell:
(Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing' -Name 'UEFICA2023Status'). UEFICA2023סטטוס
אם המצב מציג "עודכן", אין צורך להפעיל את WinCS ובאפשרותך לדלג על השלבים הבאים.
אם האישורים אינם מעודכנים לגירסאות 2023, חלים השלבים הנוספים הבאים.
פלטפורמות נתמכות של WinCS
כלי שורת הפקודה WinCS נתמך ב- Windows 10, גירסה 21H2, Windows 10, גירסה 22H2, Windows 10 1607, Windows Server 2022, Windows Server 2019, Windows Server 2016, Windows 11, גרסה 23H2, Windows 11, גרסה 24H2, Windows 11, גרסה 25H2.
תוכנית שירות זו זמינה בעדכוני Windows שהופצו ב- 28 באוקטובר 2025 ואילך, עבור Windows 11, גרסה 24H2 ו- Windows 11, גרסה 23H2.
כלי שירות זה זמין גם בעדכוני Windows שהופצו ב- 11 בנובמבר 2025 ואילך, עבור Windows 10, גרסה 21H2, Windows 10, גרסה 22H2 ו- Windows Server 2022.
עבור Windows Server 2019, תוכנית שירות זו מופצת בעדכוני Windows שהופצו ב- 13 בינואר 2026 ואילך.
עבור Windows Server 2016, Windows 10 1607, תוכנית שירות זו מופצת בעדכוני Windows שהופצו ב- 14 באפריל 2026 ואילך.
ועבור Windows Server 2012 ו- Windows Server 2012 R2 (ESU), כלי שירות זה נשלח בעדכוני Windows שהופצו ב- 14 באפריל 2026 ואילך.
הנה מפתח התכונה של תצורת האתחול המאובטח שמנהלי תחומים יבצעו בו שאילתה ויחילו על מכשירים באמצעות WinCS.
| שם תכונה | מפתח WinCS | תיאור |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | הפיכת מפתח זה לזמין מאפשרת התקנה של אישורי האתחול המאובטח החדשים הבאים שסופקו על-ידי Microsoft במכשיר שלך.
|
ערך מפתח של WinCS:
- F33E0C8E002 - מצב תצורת אתחול מאובטח = מופעל
כיצד לבצע שאילתה בתצורת אתחול מאובטח
ניתן לבצע שאילתה בתצורת אתחול מאובטח על-ידי פתיחת שורת פקודה כמנהל מערכת והפעלת פקודה זו:
הערה
WinCsFlags.exe /query --key F33E0C8E002
פעולה זו תחזיר את המידע הבא (במחשב נקי):
הערה
- דגל: F33E0C8E
- תצורה נוכחית: F33E0C8E001
- מדינה: לא זמין
- ממתין לקביעת תצורה: אין
- פעולה ממתינה: אין
- FwLink: https://aka.ms/getsecureboot
- תצורות זמינות:
- F33E0C8E002
- F33E0C8E001
שים לב שהתצורה הנוכחית במכשיר היא F33E0C8E001, כלומר מפתח אתחול מאובטח נמצא במצב מושבת .
כיצד להחיל תצורת אתחול מאובטח
ניתן להחיל תצורת אתחול מאובטח על-ידי פתיחת שורת פקודה כמנהל מערכת והפעלת פקודה זו:
הערה
WinCsFlags.exe /apply --key "F33E0C8E002"
יישום מוצלח של המפתח אמור להחזיר את המידע הבא:
הערה
- דגל: F33E0C8E
- תצורה נוכחית: F33E0C8E002
- מצב: זמין
- ממתין לקביעת תצורה: אין
- פעולה ממתינה: אין
- FwLink: https://aka.ms/getsecureboot
- תצורות זמינות:
- F33E0C8E002
- F33E0C8E001
כיצד לבצע ביקורת תצורת אתחול מאובטח
כדי לקבוע את המצב של תצורת האתחול המאובטח מאוחר יותר, באפשרותך להפעיל מחדש את פקודת השאילתה הראשונית על-ידי פתיחת שורת פקודה כמנהל מערכת:
הערה
WinCsFlags.exe /query --key F33E0C8E002
המידע שיוחזר יהיה דומה למידע הבא, בהתאם למצב הדגל:
הערה
- דגל: F33E0C8E
- תצורה נוכחית: F33E0C8E002
- מצב: זמין
- ממתין לקביעת תצורה: אין
- פעולה ממתינה: אין
- FwLink: https://aka.ms/getsecureboot
- תצורות זמינות:
- F33E0C8E002
- F33E0C8E001
שים לב שמצב המפתח זמין כעת, והתצורה הנוכחית F33E0C8E002.
הערה
הערה: החלת מפתח האתחול המאובטח באמצעות WinCS אין פירושה שתהליך התקנת אישור האתחול המאובטח התחיל או הסתיים. זה רק מציין שהמכונה תמשיך בעדכוני אתחול מאובטח כאשר משימת השירות של אתחול מאובטח (TPMTasks) תפעל באותה מכונה בהזדמנות הזמינה הבאה. כאשר TPMTasks פועל במחשב זה, הוא יזהה 0x5944 ויבצע את העדכון. לפי התכנון, המשימה המתוזמנת של אתחול מאובטח-עדכון פועלת כל 12 שעות כדי לעבד דגלי עדכון אתחול מאובטח כאלה. מנהלי מערכת יכולים לזרז את הפעילות גם על-ידי הפעלה ידנית של המשימה או הפעלה מחדש, אם הם רוצים.
באפשרותך גם להפעיל באופן ידני את משימת השירות 'אתחול מאובטח' באמצעות ביצוע השלבים הבאים:
פתח שורת פקודה של PowerShell כמנהל מערכת ולאחר מכן הפעל את הפקודה הבאה:
הערה
Start-ScheduledTask -TaskName "\Microsoft\Windows\PI\Secure-Boot-Update"הפעל מחדש את המכשיר פעמיים לאחר הפעלת הפקודה כדי לוודא שהמכשיר מופעל עם מסד הנתונים המעודכן של חתימות מהימנות (DB).
כבדיקה מהירה אם עדכון Secure Boot DB בוצע בהצלחה, פתח שורת PowerShell כמנהל מערכת ולאחר מכן הפעל את הפקודה הבאה:
הערה
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'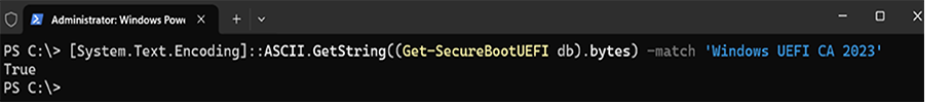
אם הפקודה מחזירה True, העדכון הושלם בהצלחה.במקרה של שגיאות בעת החלת עדכון מסד הנתונים, עיין במאמר KB5016061: טיפול במנהלי אתחול פגיעים ומבוטלים.
הערה
פעולה זו בודקת רק רשות אישורים אחת ולא את כל רשות האישורים.
כדי לוודא שכל האישורים מעודכנים, עיין בעדכוני אישור אתחול מאובטח: הדרכה עבור מומחי IT וארגונים ופעל בהתאם להנחיות במקטע 'ניטור יומני אירועים'. סעיף זה מפרט את מזהה האירוע: 1801ומזהה האירוע: 1808, שהוא דרך מלאה יותר לבקר את עדכון האישורים.