
Microsoft Teams utilizza il rilevamento sensibile al contesto basato sull'intelligenza artificiale per proteggere gli utenti da potenziali attività di phishing e di ingegneria sociale.
Disponibilità
Per gli utenti di tutto il mondo, questo tipo di rilevamento è disponibile su dispositivi mobili, desktop e Web. Usa il contesto della conversazione nelle chat tra due persone e nelle chat di gruppo per rilevare i comportamenti correlati al phishing dei nuovi contatti esterni che si trovano per la prima volta. Gli utenti possono visualizzare un avviso quando viene rilevato un phishing e prendere decisioni più informate prima di continuare la chat.
Per gli utenti di dispositivi mobili in Cina, una protezione aggiuntiva da phishing e frodi può essere applicata sia alle conversazioni esterne che all'interno del tenant. Questa copertura estesa è progettata per proteggere i destinatari da modelli di frode specifici dell'area.
Nota
Il rilevamento del contenuto di phishing non viene usato per addestrare modelli di intelligenza artificiale o per riepilogare le conversazioni, informazioni dettagliate sulla produttività, monitoraggio degli utenti, pubblicità o altri scopi non legati alla sicurezza.
Cosa fare quando viene visualizzato il banner
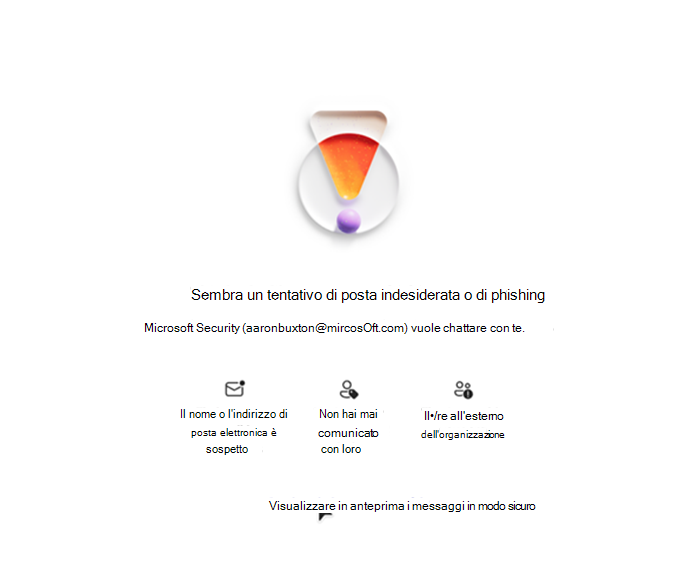
Verificare le informazioni
Se Teams identifica un messaggio potenzialmente dannoso, nella chat verrà visualizzato un avviso.
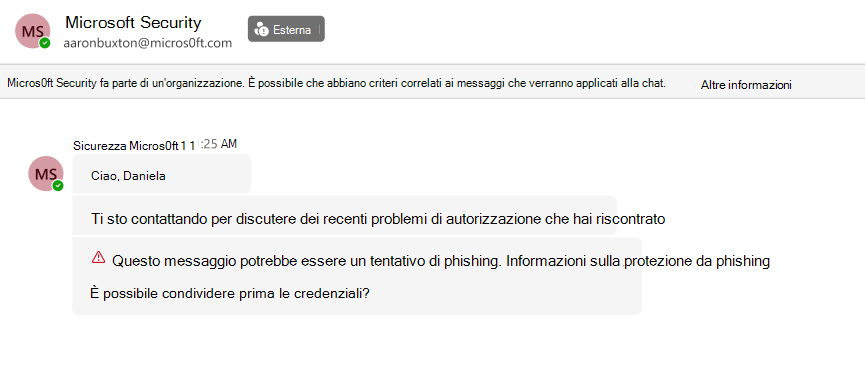
- Verificare l'identità del mittente e l'indirizzo di posta elettronica per verificare la potenziale rappresentazione. Esamina anche il messaggio per eventuali comportamenti ad alto rischio, ad esempio chiedere denaro o richiedere informazioni personali.
Se il phishing è confermato, non interagire con l'utente. Bloccare e segnalare l'utente dalla relativa scheda contatto.
Se il phishing è stato attivato per errore per un utente attendibile, passare al messaggio contrassegnato. In Altre opzioni scegliere Segnala come non problema.
Proteggi le tue informazioni
Non condividere:
Password
Codici di verifica
Informazioni finanziarie
Informazioni sensibili
Argomenti correlati
Banner di avviso ad alto rischio in Microsoft Teams | supporto tecnico Microsoft