
Microsoft Teams 使用 AI 支持的上下文感知检测来保护用户免受潜在的网络钓鱼和社交工程活动的侵害。
可用性
对于全球用户,此类检测可在移动设备、桌面和 Web 上使用。 它使用一对一聊天和群组聊天中的对话上下文来检测新的外部首次联系人的钓鱼相关行为。 当检测到网络钓鱼时,用户可能会看到警告,并帮助他们在继续聊天之前做出更明智的决定。
对于中国的移动用户,额外的网络钓鱼和欺诈防护可能同时适用于外部和租户内对话。 这种扩大的覆盖范围旨在保护收件人免受特定区域的欺诈模式的影响。
注意
网络钓鱼内容检测不用于训练 AI 模型或用于对话摘要、工作效率见解、用户监视、广告或其他非安全目的。
看到横幅时该怎么做
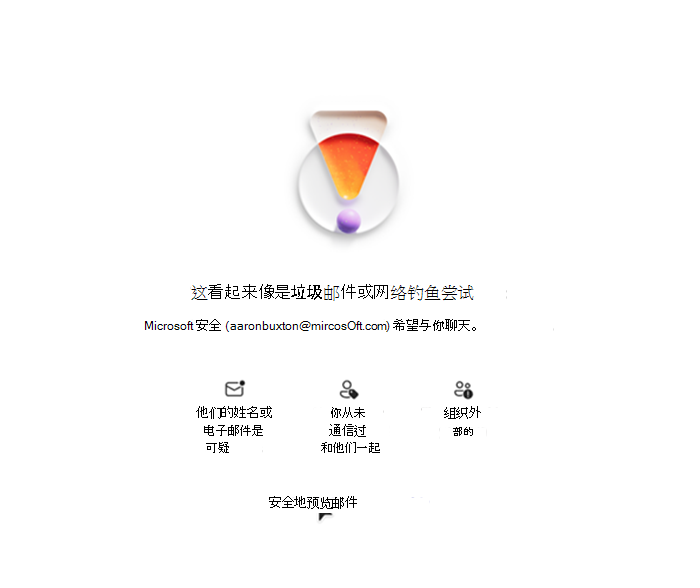
验证信息
如果 Teams 识别到可能有害的消息,聊天中将显示一条警告。
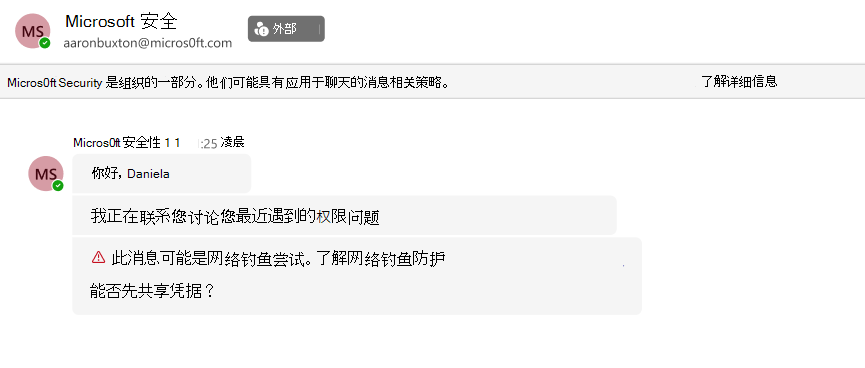
- 查看发件人的身份及其电子邮件地址是否存在潜在的假冒行为。 此外,请查看他们的消息是否有任何高风险行为,例如要钱或索取个人信息。
如果确认存在网络钓鱼,则不要与用户接触。 从联系人卡中阻止和举报用户。
如果网络钓鱼是通过错误的受信任用户触发的,请转到已标记的邮件。 在 “更多选项”下,选择“ 将报告为非关注点”。
保护你的信息
不要共享:
密码
验证码
财务信息
敏感信息