
Microsoft Teams suojaa käyttäjiä mahdolliselta tietojenkalastelulta ja manipuloinnilta tekoälypohjaisen, tilannekohtaisen tunnistamisen avulla.
Tavoitettavuus
Eri puolilla maailmaa olevat käyttäjät voivat käyttää tämäntyyppistä tunnistusta mobiililaitteissa, työpöytälaitteissa ja verkossa. Se käyttää keskustelukontekstia kahdenkeskisissä keskusteluissa ja ryhmäkeskusteluissa havaitakseen uusien ulkoisten ensikontaktien tietojenkalasteluon liittyvää käyttäytymistä. Käyttäjät voivat nähdä varoituksen, kun tietojenkalastelu havaitaan, ja auttaa heitä tekemään tietoon perustuvia päätöksiä ennen keskustelun jatkamista.
Kiinalaiset mobiilikäyttäjät voivat koskea sekä ulkoisia että vuokraajan sisäisiä keskusteluja tietojenkalastelun ja petosten vastaisia lisäsuojauksia. Tämä laajennettu kattavuus on suunniteltu suojaamaan vastaanottajia aluekohtaisilta petoksilta.
Huomautus
Tietojenkalastelusisällön tunnistusta ei käytetä tekoälymallien kouluttamiseen tai keskustelujen yhteenvetoihin, tuottavuuden merkityksellisiin tietoihin, käyttäjien seurantaan, mainontaan tai muihin tarkoituksiin, jotka eivät liity tietoturvaan.
Mitä tehdä, kun näet bannerin
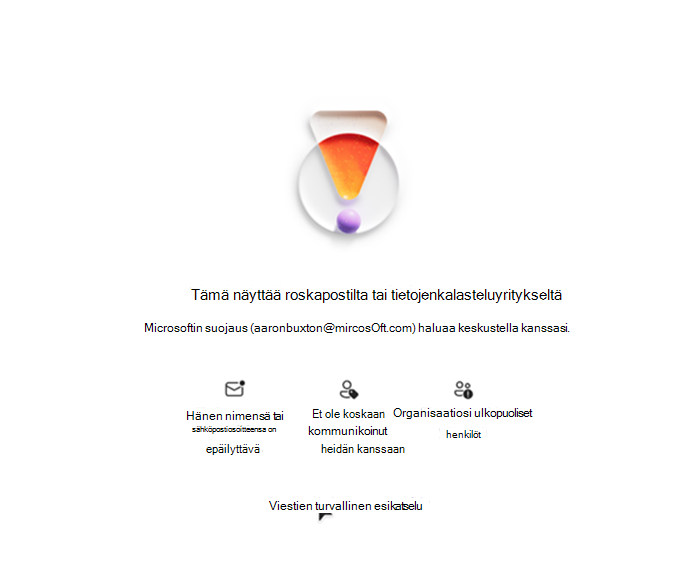
Tietojen vahvistaminen
Jos Teams havaitsee mahdollisesti haitallisen viestin, keskustelussa näkyy varoitus.
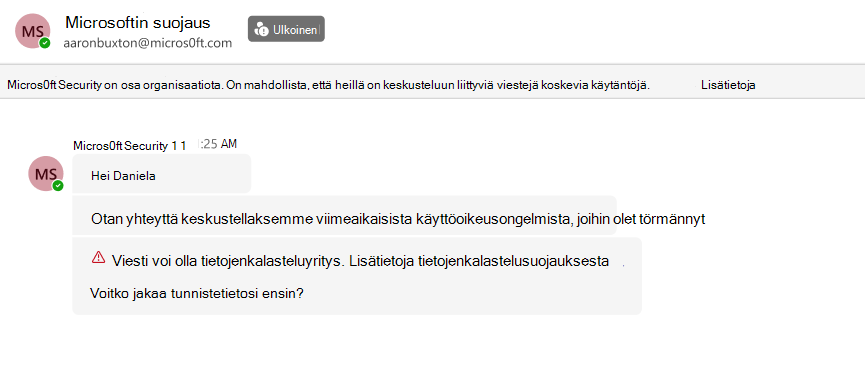
- Tarkista lähettäjän henkilöllisyys ja sähköpostiosoite mahdollisten tekeytymisen varalta. Tarkista myös viesti mahdollisesti riskialttiiden käyttäytymisten varalta, kuten rahan pyytäminen tai henkilökohtaisten tietojen pyytäminen.
Jos tietojen kalastelu vahvistetaan, älä ole yhteydessä käyttäjän kanssa. Estä käyttäjä ja tee käyttäjästä ilmoitus yhteystietokortin kautta.
Jos tietojenkalastelu käynnistettiin vahingossa luotetun käyttäjän kohdalla, siirry merkittyyn viestiin. Valitse Lisää asetuksia -kohdassa Ilmoita ei huolenaiheeksi.
Suojaa tietosi
Älä jaa:
Salasanat
Vahvistuskoodit
Taloudelliset tiedot
Arkaluonteiset tiedot
Aiheeseen liittyvät artikkelit
Suuren riskin varoituspalkki Microsoft Teamsissa | Microsoft-tuki