
Microsoft Teams використовує функцію виявлення на основі контексту на основі штучного інтелекту, щоб захистити користувачів від потенційних фішингових атак і соціальної інженерії.
Доступність
Користувачі в усьому світі можуть виявляти дані на мобільних пристроях, комп'ютерах і в Інтернеті. Він використовує контекст розмови в приватних і групових чатах, щоб виявляти пов'язані з фішингом дії нових зовнішніх контактів, які вперше потрапили вперше. Користувачі можуть бачити попередження, коли виявляють фішинг, і допомагають їм прийняти більш обґрунтовані рішення перед продовженням чату.
Користувачі мобільних пристроїв у Китаї можуть застосовувати додатковий захист від фішингу та шахрайства як до розмов із зовнішніми користувачами, так і до розмов клієнтів. Це розширене покриття покликане захистити одержувачів від моделей шахрайства в конкретному регіоні.
Примітка.
Виявлення фішингового вмісту не використовується для навчання моделей ШІ, підсумовування розмов, аналізу продуктивності, моніторингу користувачів, реклами або інших цілей, не пов'язаних із безпекою.
Що робити, коли відображається банер
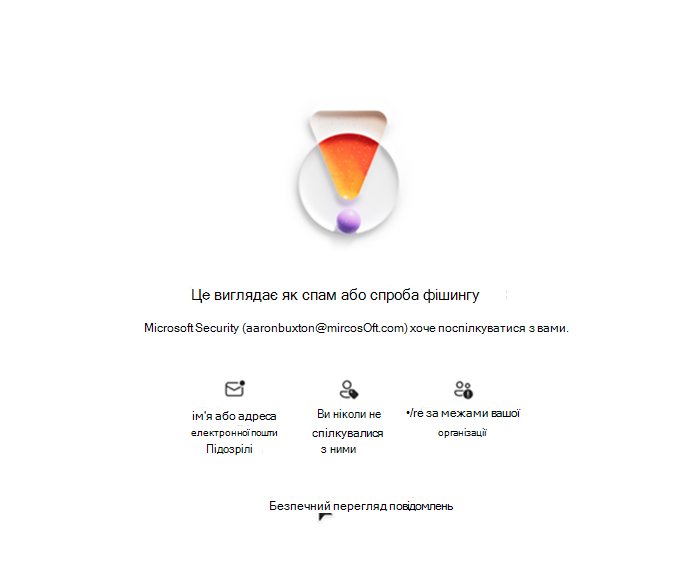
Перевірка відомостей
Якщо Teams виявить потенційно шкідливе повідомлення, у чаті з'явиться попередження.
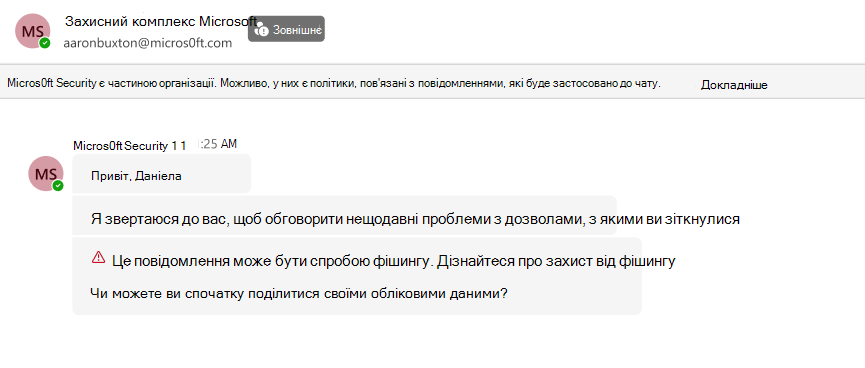
- Перевірте особу відправника та його адресу електронної пошти на предмет можливої імітації. Крім того, перевіряйте його повідомлення на наявність ризикованих дій, наприклад прохання надати гроші або отримання особистої інформації.
Якщо фішинг підтвердився, не зв'язуйтеся з користувачем. Заблокуйте користувача та повідомте про нього з його картки контакту.
Якщо фішинг був ініційований помилково довіреним користувачем, перейдіть до позначеного повідомлення. У розділі "Додаткові параметри" виберіть "Повідомити про проблему", якщо це не проблема.
Захистіть свою інформацію
Не діліться такими відомостями:
Паролі
Коди перевірки
Фінансова інформація
Конфіденційна інформація
Пов’язані теми
Банер із попередженням про високий ризик у Microsoft Teams | Служба підтримки Microsoft