
Microsoft Teams は、AI を活用したコンテキスト認識検出を使用して、潜在的なフィッシングやソーシャル エンジニアリングの活動からユーザーを保護します。
利用できる地域
世界中のユーザー向けに、この種類の検出はモバイル、デスクトップ、Web で利用できます。 1 対 1 のチャットとグループ チャットの会話コンテキストを使用して、新しい外部の初回連絡先からフィッシング関連の行動を検出します。 フィッシングが検出されたときに警告が表示される場合があり、チャットを続行する前により多くの情報に基づいた意思決定を行うのに役立ちます。
中国のモバイル ユーザーの場合、外部とテナント内の会話の両方に追加のフィッシングと詐欺保護が適用される場合があります。 この拡張されたカバレッジは、地域固有の詐欺パターンから受信者を保護するように設計されています。
注
フィッシング コンテンツ検出は、AI モデルのトレーニングや会話の要約、生産性の分析情報、ユーザーの監視、広告、またはその他のセキュリティ以外の目的には使用されません。
バナーが表示された場合の対処方法
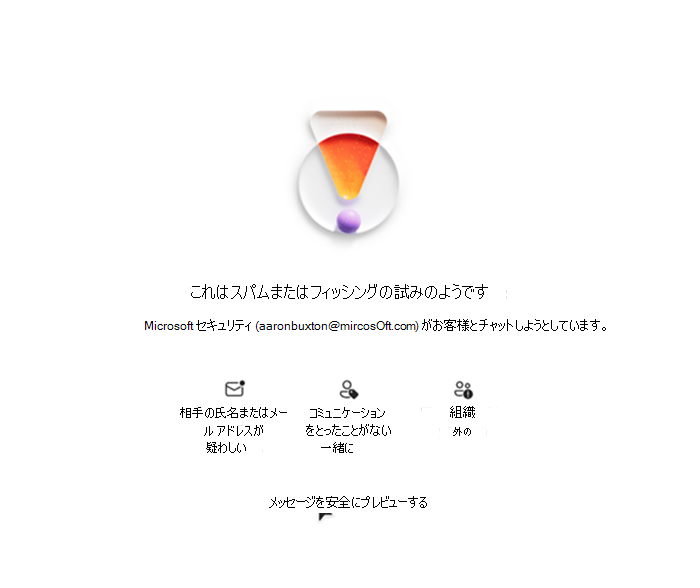
情報を確認する
Teams が有害な可能性のあるメッセージを識別すると、警告がチャットに表示されます。
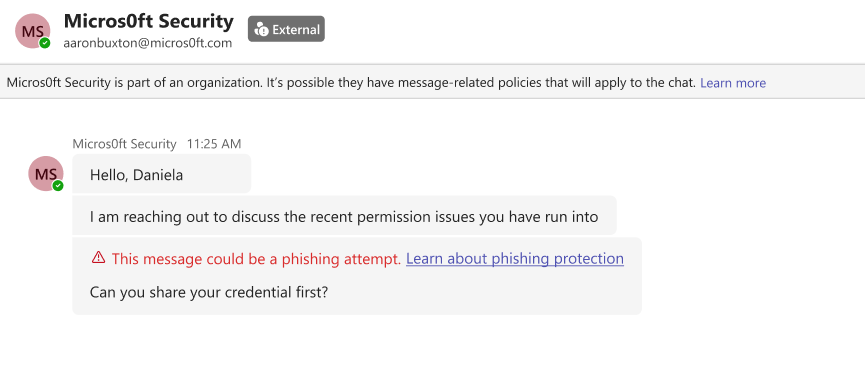
- 偽装の可能性がないか、送信者の ID とメール アドレスを確認します。 また、金銭の要求や個人情報の要求など、リスクの高い行動がないか、メッセージを確認してください。
フィッシングが確認された場合は、ユーザーと関わりません。 連絡先カードからユーザーをブロックして通報する。
信頼できるユーザーに対して誤ってフィッシングがトリガーされた場合は、フラグが設定されたメッセージに移動します。 [その他のオプション] で [懸念事項ではないとして報告する] を選択します。
情報を保護する
共有しないでください:
パスワード
確認コード
金銭情報
機密情報